








设置共享目录粘滞位防误删,需将目录权限设为 1777。这通过 chmod 1777 /path/to/dir 命令实现,其中 1 代表粘滞位,777 代表所有用户拥有读写执行权限。设置后,普通用户可在该目录下创建和修改自己的文件,但无法删除其他用户的文件,只有文件所有者或 root 用户才能删除。
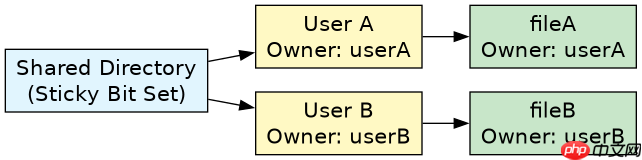
粘滞位如何限制文件删除操作
粘滞位(Sticky Bit)在目录上生效时,会改变默认的删除行为。通常,如果用户对目录有写权限,就可以删除其中的任何文件。启用粘滞位后,系统内核会在删除请求中检查文件的所有者。如果请求删除文件的用户不是文件所有者且没有超级用户权限,系统将拒绝该操作并返回错误。这种机制确保了在多用户共享的临时目录(如 /tmp)中,用户只能清理自己的数据,防止因误操作或恶意行为导致他人数据丢失。

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
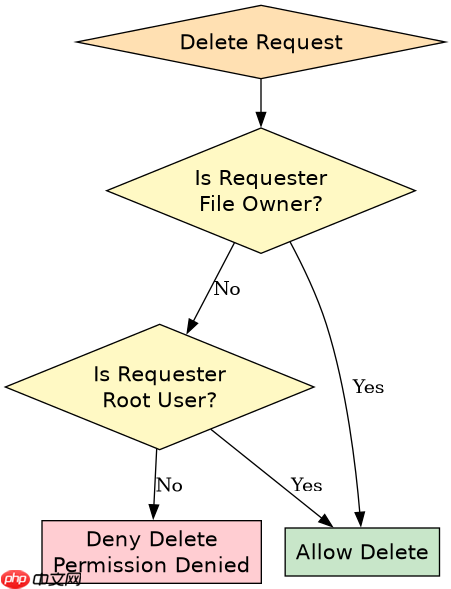
权限数字 1777 的具体构成与验证
权限码 1777 由四部分组成:第一位 1 是特殊权限位,表示粘滞位;后三位 777 分别代表所有者、所属组和其他用户的权限。7 对应二进制的 111,即读(r)、写(w)、执行(x)权限全部开启。可以通过 ls -ld 命令查看目录权限,若显示为 drwxrwxrwt,则说明粘滞位已正确设置(末尾的 t 表示粘滞位且其他人有执行权限)。若末尾为 T,则表示粘滞位已设但其他人无执行权限,这在共享目录中通常不符合预期,应确保设置为 t。
mkdir -p /shared_dir
chmod 1777 /shared_dir
ls -ld /shared_dir
touch /shared_dir/user_a_file
touch /shared_dir/user_b_file
su - user_b -c "rm /shared_dir/user_a_file" 2>&1 || echo "Deletion blocked as expected"



















