








配置空主机头处理的核心方法是定义一个 server 块,将其 server_name 设置为单个下划线 _。nginx 在接收到没有匹配到任何已定义域名(包括请求中 host 头部为空或无法解析)的请求时,会默认将流量路由到这个特定的服务器块中。通过这种方式,你可以拦截恶意扫描、防止未绑定域名的访问,并返回自定义的错误页面或重定向。

如何区分正常域名与空主机头的请求流向
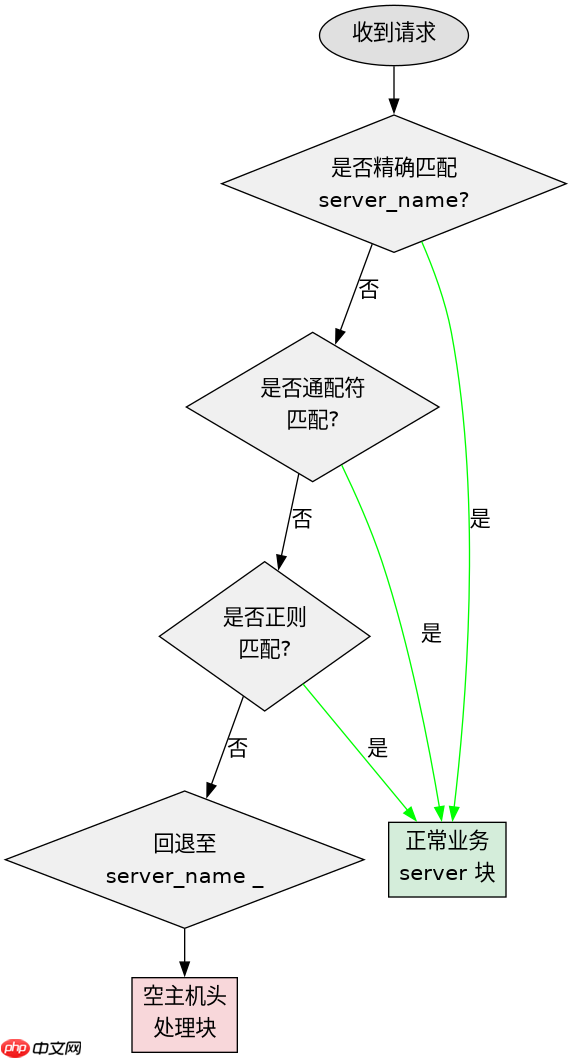
当 Nginx 启动后,它会按照优先级匹配 server_name。对于正常的业务域名,请求会被路由到对应的 server 块;而对于空主机头或未知域名的请求,则会落入 server_name _ 的块中。这种机制确保了非预期的访问不会导致服务崩溃或泄露内部信息。
server {
    listen 80 default_server;
    server_name _;

    # 记录日志以便排查空主机头来源
    access_log /var/log/nginx/empty_host.log;

    # 直接拒绝请求,返回 444 状态码(Nginx 特有,连接关闭无响应)
    return 444;
}
上述代码展示了最严格的处理方式。使用 default_server 参数确保该块在所有监听端口上作为默认接收者。返回 444 是一种高效的防御手段,因为它会让客户端直接断开连接,而不消耗服务器资源生成 HTTP 响应体。如果希望返回标准的 HTTP 错误,可以将 return 444; 替换为 return 403; 或 return 404;。

如何将空主机头重定向到主域名
在某些场景下,你可能不希望直接拒绝空主机头,而是希望将其重定向到一个合法的域名,或者统一指向网站的根目录。这可以通过 return 指令配合 301 永久重定向来实现,从而引导合法用户或爬虫访问正确的地址。

server {
    listen 80;
    server_name _;

    # 将所有空主机头请求重定向到主域名 example.com
    return 301 https://example.com$request_uri;
}
这段配置会将所有针对 IP 地址或未绑定域名的 HTTP 请求,强制跳转到 https://example.com。这里使用了 $request_uri 变量来保留原始请求的路径和查询参数,确保用户体验的一致性。需要注意的是,如果同时存在 HTTPS 监听,建议也配置相应的 listen 443 ssl default_server; 块来处理 HTTPS 的空主机头,通常同样采用拒绝策略以保护 SSL 证书的安全性。
基于 server_name 匹配逻辑的具体问题
在实际配置中,开发者常遇到的问题是:为什么设置了 server_name _ 后,某些特定域名的请求仍然进入了这个块?这通常是因为 server_name 的匹配顺序问题。Nginx 优先匹配精确匹配的域名,其次是通配符前缀(如 *.example.com),然后是通配符后缀,最后才是正则表达式。只有当所有其他规则都不匹配时,才会回退到 _。因此,确保你的主域名块没有语法错误且正确加载,是避免空主机头“误伤”正常流量的关键。


















