








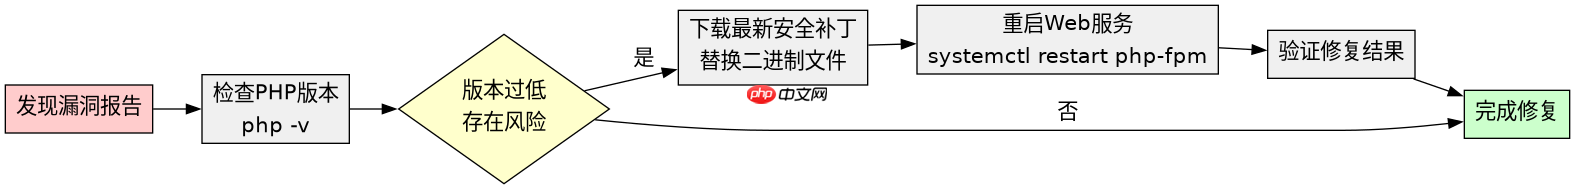
修复php 8.3远程代码执行漏洞需立即升级至官方发布的最新安全版本并重启web服务。具体做法是访问php官网下载对应操作系统的补丁包,替换现有二进制文件后重载nginx或apache进程以生效。若无法立即停机升级,可通过配置waf规则拦截包含危险函数调用的请求作为临时缓解措施。
如何确认当前环境存在该漏洞风险
确认风险需检查PHP版本号及已安装的安全补丁状态。通过命令行查询php -v可获取当前版本,若低于最新安全发布版则存在被利用风险。同时检查服务器是否开启了disable_functions以限制高危函数调用。
php -v
# 输出示例:PHP 8.3.0 (cli) ...
# 对比官网最新补丁版本如 8.3.1
生产环境平滑升级的具体操作流程
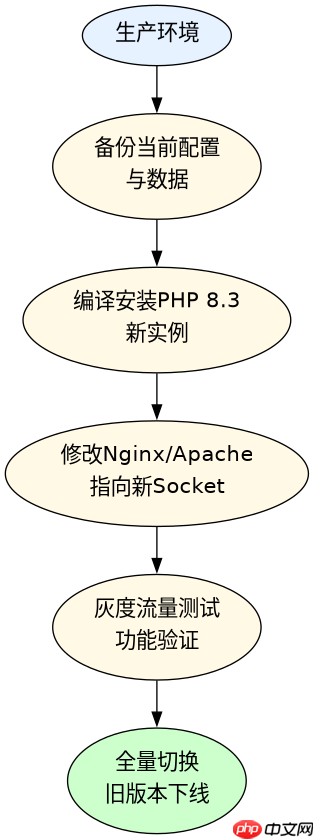
平滑升级需在维护窗口期进行,采用双版本并行切换策略以减少停机时间。先编译安装新版PHP到独立目录,修改Web服务器配置文件指向新二进制路径,验证功能正常后切换DNS或负载均衡权重。此过程需确保扩展库兼容且数据库连接池配置正确。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;
# Nginx配置片段示例
location ~ \.php$ {
    fastcgi_pass unix:/run/php/php8.3-fpm.sock;
    include fastcgi_params;
}
升级后如何验证漏洞已被彻底修复
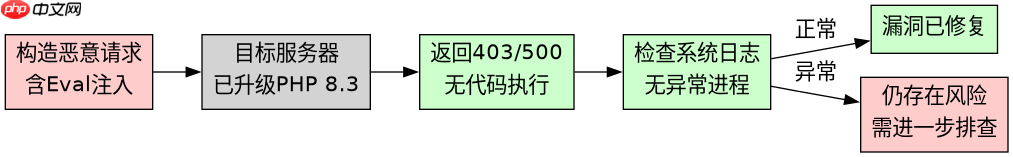
验证修复需使用官方提供的PoC脚本或手动构造恶意请求测试目标接口。发送包含特定序列化数据或eval注入的请求,观察服务器是否返回错误而非执行代码。同时监控日志中是否有异常进程启动或敏感文件读取行为。



















