








在 audit 日志中排查 php-fpm 被拒绝的情况,核心是查看 type=avc 类型的记录。这类记录由 selinux 或 apparmor 等强制访问控制模块生成,明确指出了导致拒绝的具体策略规则、源进程的安全上下文(如 httpd_t)以及目标资源的路径和类型。通过分析这些字段,可以定位到是哪个具体的权限检查失败了。

如何从 audit 日志中提取 AVC 拒绝信息
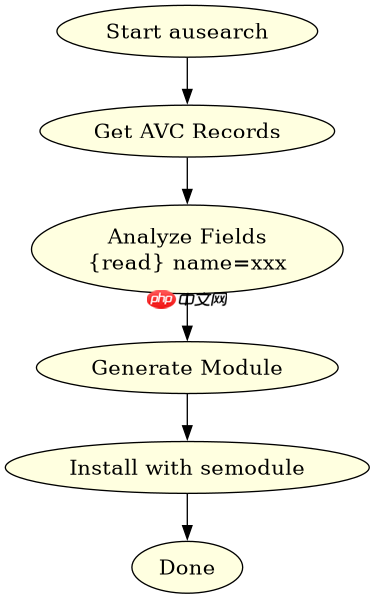
提取 AVC 拒绝信息的关键在于过滤包含 AVC 关键字的日志行,并解析其中的 msg 字段。通常使用 ausearch 命令配合 -m avc 参数来快速筛选。例如,运行 ausearch -m avc -ts recent 会列出最近发生的访问控制事件。重点关注输出中的 avc: denied 部分,它会显示 scontext(源上下文)、tcontext(目标上下文)、tclass(目标类别,如 file 或 process)以及 permitted 动作。这些信息直接对应了内核中加载的策略规则,帮助确定是文件读写权限不足还是进程执行权限被拦截。
ausearch -m avc -ts recent | grep php-fpm
# 示例输出片段:
# time->... type=AVC msg=audit(...): avc:  denied  { read } for  pid=1234 comm="php-fpm" name="index.php" dev="sda1" ino=56789 scontext=system_u:system_r:httpd_t:s0 tcontext=system_u:object_r:user_home_t:s0 tclass=file permissive=0
如何根据 AVC 信息生成修复策略
根据提取到的 AVC 信息,可以使用 audit2allow 工具将拒绝记录转换为可加载的 SELinux 策略模块。首先,将 ausearch 的输出管道传递给 audit2allow,例如 ausearch -m avc -ts recent | audit2allow。这会生成一段 module 定义代码,其中包含了允许特定操作所需的规则。如果确认该操作是合法的(例如 php-fpm 需要读取用户目录下的脚本),可以将生成的代码保存为 .te 文件并使用 semodule -i 安装。若希望临时验证,可使用 audit2allow -w 查看建议的宽限模式命令,或直接使用 setsebool 调整布尔值。务必注意,生成的策略应尽可能具体,避免授予过宽的权限。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;
# 假设上面的 AVC 被重定向到文件
ausearch -m avc -ts recent > /tmp/avc.log
audit2allow -M my_php_fix < /tmp/avc.log
# 生成 my_php_fix.te 和 my_php_fix.pp
semodule -i my_php_fix.pp
php-fpm 子进程继承父进程上下文时的策略影响
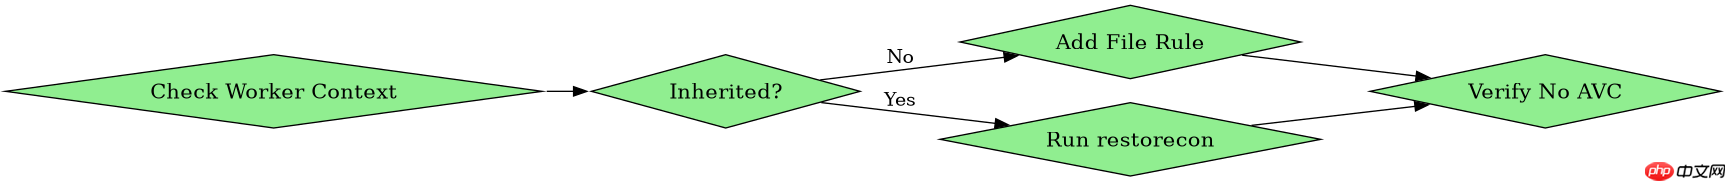
当 php-fpm 以多进程或多线程模式运行时,主进程(master)与子进程(worker)之间的上下文继承关系会影响策略判断。如果主进程在启动时获得了特定的安全上下文,子进程通常会继承该上下文,除非配置了 setuid 或 setgid 转换规则。在某些场景下,php-fpm 子进程可能需要访问与主进程不同的资源,或者因资源限制(如 cgroups)而被策略额外约束。此时,AVC 日志中显示的 comm 字段可能仍为 php-fpm,但 pid 不同。需结合 ps -eZ 查看实际运行的进程上下文,确保策略覆盖所有必要的子进程行为。若发现子进程频繁被拒,可能是由于动态加载的扩展或脚本执行路径超出了预设的策略范围,需针对性地添加文件关联规则或使用 restorecon 修正标签。
















