








linux acl 通过 `setfacl` 命令为共享目录配置多组访问,核心做法是分别设置不同用户组(group)的权限掩码和具体条目。调用 `setfacl -m g:groupname:rwx /path/to/dir` 可以为指定组赋予读、写或执行权限,同时确保基础权限位(base permissions)与 acl mask 协调一致。这样做后,不同组的成员将依据其所属关系获得独立的访问控制,且 acl 优先级高于传统文件权限位。

如何为特定用户组分配读写权限
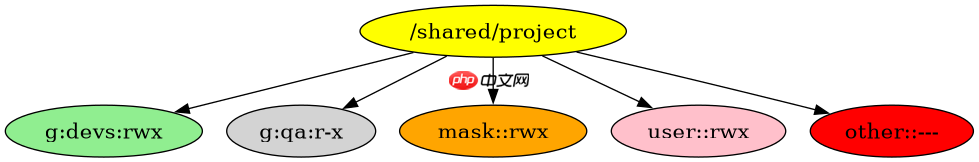
使用 setfacl 的 -m 参数修改访问控制列表,直接针对目标组添加权限条目。例如,若需让 devs 组对 /shared/project 拥有完全控制权,执行 setfacl -m g:devs:rwx /shared/project 即可。系统会在该目录下生成一个隐藏的 .acl 属性,并更新文件的 ACL 结构。此时,devs/code> 组成员进入该目录时,系统将跳过传统的 Group 权限位检查,转而匹配 ACL 中定义的 <code>g:devs 条目。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
mkdir -p /shared/project
chmod 770 /shared/project
setfacl -m g:devs:rwx /shared/project
getfacl /shared/project
预期结果:
# file: shared/project
# owner: root
# group: root
user::rwx
group::rwx
other::---
mask::rwx
group:devs:rwx
如何处理多组权限冲突与默认继承
当多个组被赋予不同权限时,ACL 机制通过 mask 字段限制所有命名用户和组的最大有效权限。若 devs 组有 rwx 但 mask 仅为 r--,则实际生效权限降为 r--。为确保多组并行工作正常,需手动调整 mask 或确保创建新文件时的默认 ACL 包含所有必要组。使用 -d 参数设置默认 ACL,可使子目录和新文件自动继承这些多组规则,避免每次手动配置。
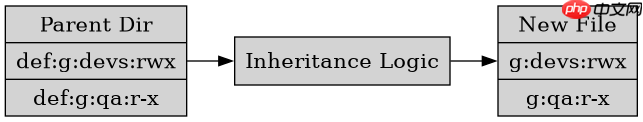
setfacl -m d:g:devs:rwx,d:g:qa:r-x /shared/project
ls -ld /shared/project
预期结果:
drwxrwx---+ root root ... /shared/project
# file: shared/project
default:user::rwx
default:group::rwx
default:group:devs:rwx
default:group:qa:r-x
default:mask::rwx
default:other::---
基于新建文件权限的具体问题:新文件是否继承多组 ACL
在已配置默认 ACL 的共享目录中,新建的文件会自动继承父目录的默认 ACL 条目,包括所有预设的用户组权限。这意味着如果父目录设置了 d:g:devs:rwx,那么在该目录下创建的 newfile.txt 将自动拥有 g:devs:rwx 条目,无需额外操作。这一行为由文件系统内核在 open 或 creat 系统调用时根据 default ACL 计算得出,确保了共享协作环境中权限的一致性。需要注意的是,新文件的权限还会受到进程 umask 的影响,但在 ACL 存在的情况下,umask 仅作用于基础权限位,不影响命名 ACL 条目的生成。




















