








通过编辑 /etc/sudoers 文件或使用 visudo 命令,在配置文件中添加特定用户执行特定命令的权限规则即可实现授权。具体做法是在文件中写入形如 username all=(all) /path/to/command 的规则,这样该普通用户在调用 sudo 时只需输入自己的密码就能执行指定命令,而无需拥有 root 密码。

如何为单个用户配置免密执行特定命令
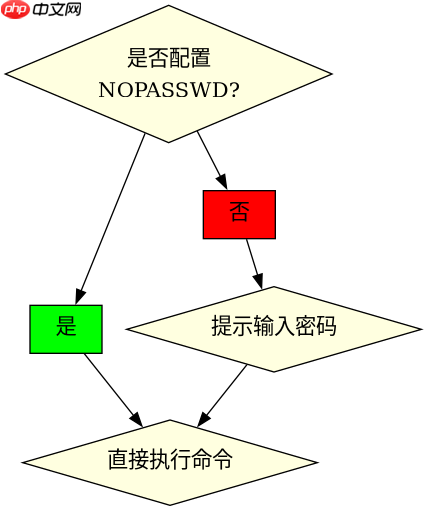
若希望某用户执行特定管理命令时无需输入密码,可以在 /etc/sudoers 中为该用户配置 NOPASSWD 标签。例如允许用户 devops 重启 Nginx 服务且无需验证,只需添加一行配置并保存,之后该用户执行对应命令时将直接生效。

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
user devops ALL=(ALL) NOPASSWD: /usr/sbin/nginx -s reload
如何将一组用户授权给同一组命令
当需要给多个用户赋予相同权限时,使用 %groupname 格式比逐个添加用户更高效。将用户加入特定用户组后,在 /etc/sudoers 中针对该组编写规则,所有组成员均可获得相应权限。这种方式便于集中管理,新增或移除成员时无需修改 sudoers 文件本身。
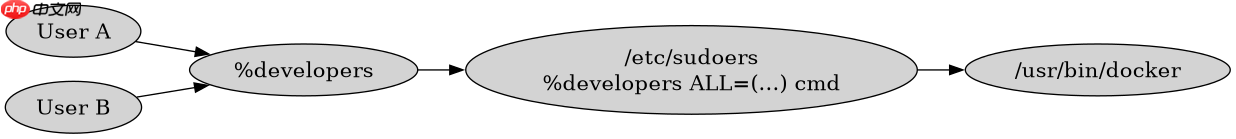
user %developers ALL=(ALL) /usr/bin/docker ps, /usr/bin/docker logs
sudo 执行失败时的常见权限拒绝原因
如果用户执行 sudo 提示 “permission denied” 或不在 sudoers 文件中,通常是因为未正确添加到配置或命令路径不匹配。系统会严格检查命令的绝对路径,若脚本或命令位于非标准路径且未在规则中明确列出,即使同属一个目录也会被拒绝。此外,若规则中指定了必须输入密码但用户配置了 NOPASSWD 冲突,也可能导致行为异常,需以实际配置文件为准。


















