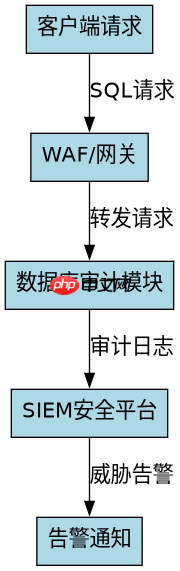
在云原生数据库中开启高级威胁检测防sql注入,核心做法是启用数据库审计服务并配置基于正则表达式或关键字的sql注入特征规则。通过开启审计日志记录所有查询请求,利用安全中心或waf联动分析异常模式,可以有效识别和阻断恶意注入行为。具体实施时需在控制台激活审计功能,设置包含常见攻击载荷(如单引号、注释符、union等)的检测策略,并将结果推送至告警系统以便及时响应。
如何配置SQL注入检测规则
配置SQL注入检测规则需要定义具体的匹配模式,通常包括关键字匹配和正则表达式两种形式。以MySQL为例,可以通过创建自定义审计插件或配置云厂商提供的安全组件来实现。关键步骤是编写能够覆盖典型注入场景的规则,例如检测`OR 1=1`、`DROP TABLE`等高危语句,并设置触发阈值。当检测到符合规则的请求时,系统可选择拦截、记录或告警。实际效果取决于规则的精确度,过于宽松会导致误报,过于严格可能漏报。建议结合业务正常查询模式进行调优,确保既能捕获攻击又不影响正常业务。

CREATE EVENT AUDIT_SQL_INJECTION ON SERVER
WHEN SQL_TEXT LIKE '%OR 1=1%' OR SQL_TEXT LIKE '%DROP TABLE%'
THEN LOG_EVENT('POTENTIAL_SQL_INJECTION', CURRENT_USER, CURRENT_TIME);
上述代码演示了如何在支持事件触发的数据库环境中设置简单的SQL注入检测逻辑。当执行包含特定关键字的SQL语句时,系统将记录一条审计日志。虽然这仅是基础示例,但展示了从输入到检测再到记录的完整流程。实际生产中应使用更复杂的正则表达式和多维度分析模型。

Drizzle ORM 是一个轻量级的 TypeScript ORM,提供类型安全的 SQL 模式声明、关系型和类 SQL 查询构建器,以及自动生成迁移。其压缩后仅 7.4kb,且无依赖项,支持 PostgreSQL、MySQL 和 SQLite,包括 Neon、Turso 和 Cloudflare D1 等无服务器数据库。
如何集成外部安全系统进行联动防护
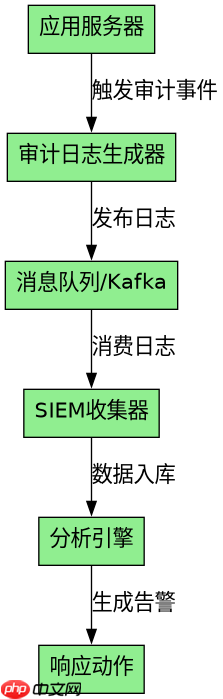
集成外部安全系统可以实现更高级别的威胁检测,例如将数据库审计日志实时同步至SIEM(安全信息和事件管理)平台。通过API接口或消息队列,数据库产生的审计事件可被集中分析和关联其他网络流量数据。这种联动机制能提升对复杂攻击链的识别能力,比如结合IP信誉库判断来源是否可信。实施时需确保日志格式标准化,并配置合适的传输协议和安全认证。最终目标是形成闭环防御,即检测到威胁后自动触发防火墙封禁或应用层限流。
# Python脚本示例:模拟发送审计日志至SIEM平台
import requests
import json

def send_audit_log(log_entry):
    url = "https://siem.example.com/api/v1/logs"
    headers = {"Authorization": "Bearer YOUR_TOKEN", "Content-Type": "application/json"}
    response = requests.post(url, data=json.dumps(log_entry), headers=headers)
    if response.status_code == 200:
        print("Log sent successfully")
    else:
        print(f"Failed to send log: {response.text}")

# 构造一个典型的SQL注入审计日志
audit_data = {
    "timestamp": "2023-10-01T12:00:00Z",
    "source_ip": "192.168.1.100",
    "sql_query": "SELECT * FROM users WHERE id=1 OR 1=1--",
    "action": "BLOCKED",
    "severity": "HIGH"
}
send_audit_log(audit_data)
该Python脚本展示了如何将结构化的审计日志发送至远程SIEM系统。通过HTTP POST请求携带JSON格式数据,实现自动化上报。实际部署中需替换真实的API端点和认证令牌,并根据SIEM平台要求调整字段映射。此方法增强了跨系统协同防御能力,使数据库层面的威胁能被全局安全态势感知所覆盖。
当检测到SQL注入尝试时系统默认返回什么状态码
当检测到SQL注入尝试时,系统默认返回HTTP 403 Forbidden状态码,表示请求被拒绝。这一行为由Web应用防火墙(WAF)或数据库代理层决定,旨在阻止恶意请求到达后端数据库。同时,相关事件会被记录在审计日志中,供后续分析。部分高级配置允许自定义响应内容,例如返回通用错误页面而非原始堆栈信息,以减少信息泄露风险。管理员可根据安全策略调整拦截动作,但403是最常见的默认响应。