








字符串拼接sql极易引发二次注入漏洞,根本原因在于数据库在存储和读取数据时不会自动转义特殊字符,导致攻击者构造的恶意载荷被当作普通数据存入后,在后续查询中被直接拼接到sql语句中执行。要防范此类漏洞,必须彻底放弃字符串拼接,改用参数化查询(prepared statements),让数据库驱动处理数据的转义与绑定,从而确保用户输入始终被视为数据而非可执行的sql代码。
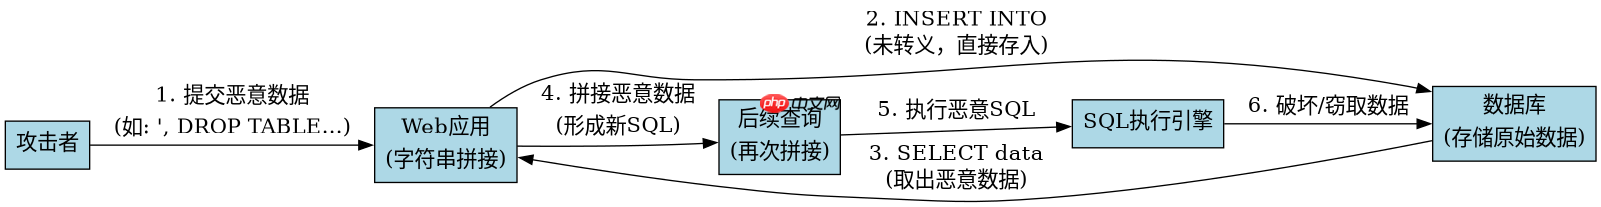
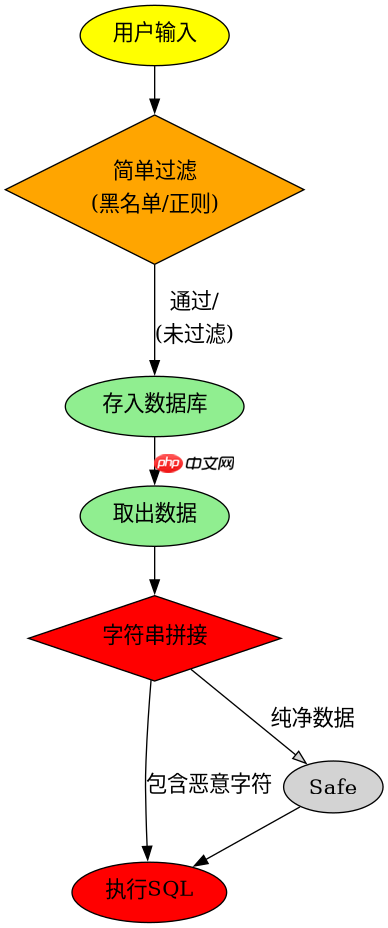
为什么传统拼接方式无法防御二次注入
传统拼接方式无法防御二次注入,是因为它只在当前请求层面进行过滤,而忽略了数据在数据库中的持久化状态。当攻击者在注册或评论环节提交包含SQL关键字的“脏数据”时,如果应用层仅做了简单的黑名单过滤或直接信任了输入,这些数据就会原封不动地进入数据库。当系统后续从数据库中取出这些数据并再次拼接到新的SQL语句中时,原本作为“数据”存在的恶意代码就变成了“指令”,从而触发注入。
import sqlite3

# 模拟存在二次注入风险的代码
def register_user(db, username, display_name):
    # 第一步:插入用户,未做严格过滤
    query = f"INSERT INTO users (username, display_name) VALUES ('{username}', '{display_name}')"
    db.execute(query)

def get_user_profile(db, target_username):
    # 第二步:查询用户资料,将之前存入的 display_name 拼接到 SQL 中
    query = f"SELECT * FROM users WHERE username = '{target_username}'"
    user = db.execute(query).fetchone()
    if user:
        # 这里直接将数据库中取出的 display_name 用于展示,若其中包含恶意代码则已执行
        return user['display_name']
    return None

# 攻击示例
conn = sqlite3.connect(':memory:')
c = conn.cursor()
c.execute('CREATE TABLE users (username TEXT, display_name TEXT)')

# 攻击者注册时,display_name 包含恶意 SQL 片段
malicious_name = "', 'admin'); DROP TABLE users; --"
register_user(conn, 'attacker', malicious_name)

# 正常查询触发二次注入
get_user_profile(conn, 'attacker')
print("Table dropped!")
参数化查询如何阻断二次注入路径
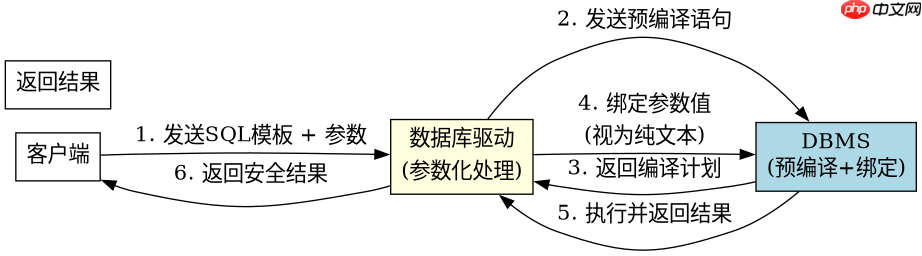
参数化查询通过分离SQL结构与数据,从根本上阻断了二次注入的路径。在使用参数化查询时,开发者不再手动拼接字符串,而是使用占位符(如`?`或`%s`)来代表变量。数据库驱动在发送查询前,会先将SQL结构发送给数据库进行编译,然后再将用户提供的数据作为纯文本参数绑定到预编译的语句中。这意味着,即使从数据库中取出的数据包含单引号、分号或SQL关键字,它们也只会被视为普通的字符串内容,绝不会被解析为SQL命令的一部分。
import sqlite3

def safe_register_user(db, username, display_name):
    # 使用参数化查询插入数据
    query = "INSERT INTO users (username, display_name) VALUES (?, ?)"
    db.execute(query, (username, display_name))

def safe_get_user_profile(db, target_username):
    # 使用参数化查询获取数据
    query = "SELECT * FROM users WHERE username = ?"
    user = db.execute(query, (target_username,)).fetchone()
    if user:
        return user['display_name']
    return None

# 验证防御效果
conn = sqlite3.connect(':memory:')
c = conn.cursor()
c.execute('CREATE TABLE users (username TEXT, display_name TEXT)')

# 同样的恶意输入
malicious_name = "', 'admin'); DROP TABLE users; --"
safe_register_user(conn, 'attacker', malicious_name)

# 查询安全,恶意代码被当作普通字符串存储
result = safe_get_user_profile(conn, 'attacker')
print(f"Display Name: {result}") # 输出完整的恶意字符串,但不会执行
基于特定输入条件的二次注入验证
针对上述程序,当输入条件为`display_name`包含闭合引号的SQL片段时,二次注入才会真正发生。在传统的拼接代码中,`', 'admin'); DROP TABLE users; --`会被解析为SQL的一部分,导致表被删除;而在参数化查询的代码中,该字符串被完整存储并在查询时被安全地检索出来,不会改变SQL的执行逻辑。这一对比证实了只有当数据被重新拼接到SQL结构中时,二次注入才成立,而参数化查询消除了这种拼接行为。

















