








在sql中创建动态脱敏视图保护用户敏感信息,核心做法是利用数据库内置的隐私函数(如 redact() 或 decrypt())结合视图定义,在查询时自动对特定列进行遮蔽。具体实现时,只需在 create view 语句中将敏感字段替换为脱敏表达式,例如将手机号中间四位替换为星号,这样应用层无需修改代码即可获取脱敏数据。

如何根据用户角色动态切换脱敏策略
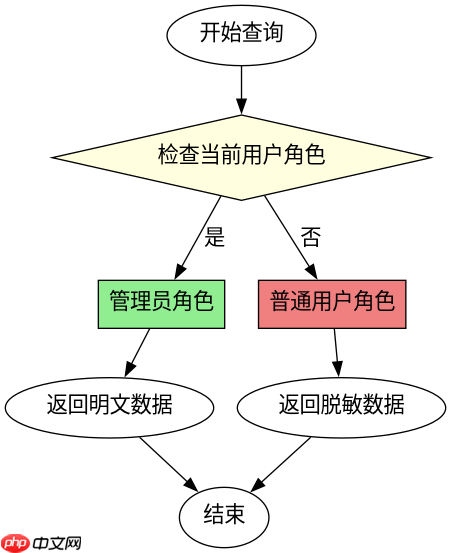
通过引入权限判断逻辑,可以实现不同角色看到不同密级的数据。通常使用 SESSION_USER() 或 CURRENT_USER() 函数识别当前登录者,若为普通用户则执行全量脱敏,若为管理员则返回明文或仅部分脱敏。这种机制确保了数据访问的安全性与业务灵活性的平衡。
CREATE OR REPLACE VIEW v_user_sensitive_info AS
SELECT
    user_id,
    username,
    CASE
        WHEN SESSION_USER() = 'admin_role' THEN phone_number
        ELSE CONCAT(LEFT(phone_number, 3), '****', RIGHT(phone_number, 4))
    END AS masked_phone,
    CASE
        WHEN SESSION_USER() = 'admin_role' THEN id_card
        ELSE REDACT(id_card, 'MASK_FULL')
    END AS masked_id_card
FROM
    t_user_base_info;
上述代码定义了视图 v_user_sensitive_info。当 admin_role 查询时,phone_number 和 id_card 返回原始值;其他角色查询时,手机号显示为前3后4位,身份证被完全掩码。该视图直接基于底层表 t_user_base_info 构建,无需额外存储过程。
如何处理多表关联中的敏感数据脱敏
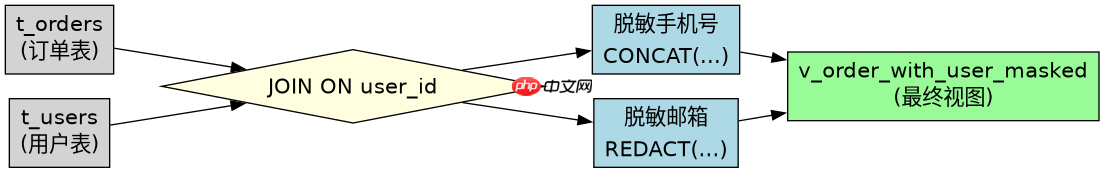
在多表关联场景下,脱敏逻辑需应用于最终结果集而非中间表。建议在视图中先完成 JOIN 操作,再对涉及敏感信息的列应用脱敏函数。这样可以避免在子查询中重复计算,同时保证关联条件的准确性。若关联键本身包含敏感信息,应确保连接条件不暴露完整数据,或使用哈希后的临时标识符。
CREATE OR REPLACE VIEW v_order_with_user_masked AS
SELECT
    o.order_id,
    o.amount,
    u.username,
    CONCAT(LEFT(u.phone, 3), '****', RIGHT(u.phone, 4)) AS u_phone,
    REDACT(u.email, 'MASK_EMAIL') AS u_email
FROM
    t_orders o
JOIN
    t_users u ON o.user_id = u.user_id;

-- 测试查询
SELECT * FROM v_order_with_user_masked WHERE order_id = 1001;
此示例展示了订单表与用户表的关联脱敏。视图 v_order_with_user_masked 在连接两表后,对用户的手机号和邮箱分别应用了格式化和邮件掩码函数。查询结果中,非授权用户无法看到完整的联系方式,而订单金额等非敏感数据保持原样。这种结构适用于电商、金融等需要展示关联数据的业务场景。
基于程序中某个输入、条件或结果的具体问题
当程序传入的参数为空或特殊字符时,脱敏函数是否会引发异常?以 REDACT() 函数为例,若输入字段值为 NULL,多数数据库会返回 NULL 而非报错,但需验证具体实现。对于空字符串,脱敏函数通常返回相同长度的占位符或原串,取决于函数设计。建议在代码中加入 COALESCE() 处理空值,确保脱敏逻辑健壮性。

















