








在sql中利用视图实现行级与列级数据权限隔离,核心做法是创建包含过滤条件(where子句)和特定字段列表(select子句)的视图,并将该视图的访问权限授予用户或角色,而非底层基表。通过这种方式,用户可以仅查询到被授权的特定行和列,从而在不修改应用代码的情况下实现细粒度的数据安全控制。
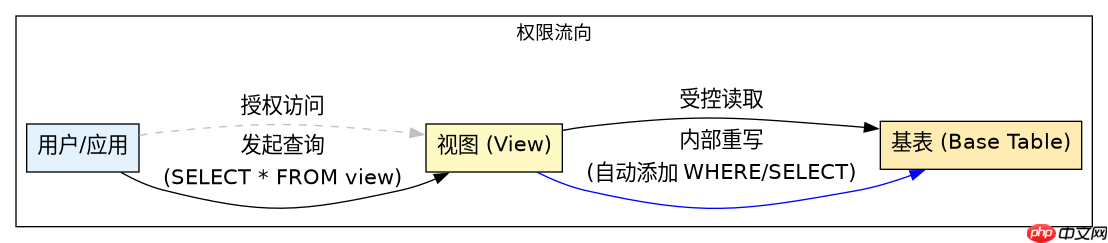
如何基于部门ID实现行级数据隔离
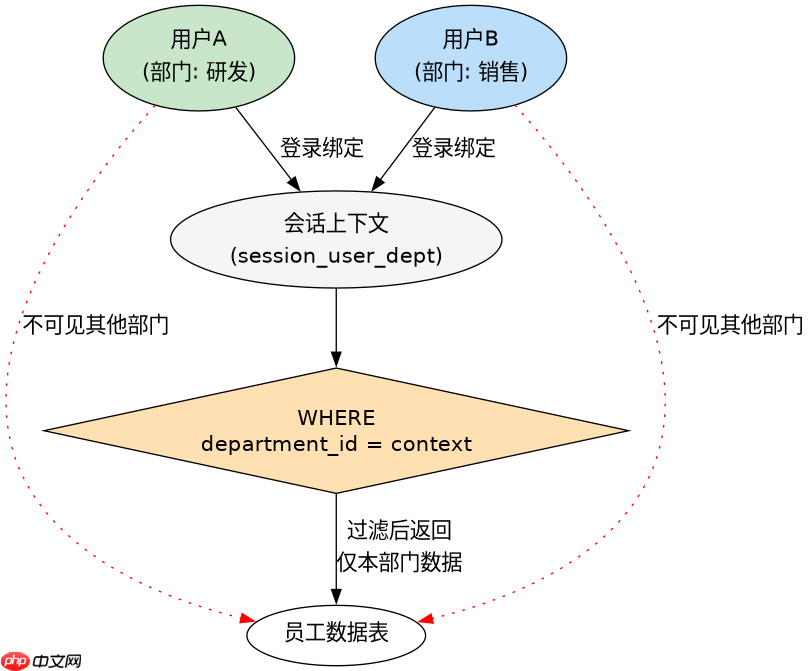
要实现行级隔离,需要在视图中使用WHERE子句绑定当前登录用户的上下文变量,例如数据库会话中的用户标识或部门ID。这样,不同用户执行相同的查询语句时,视图会自动根据上下文返回各自部门的数据,确保用户无法访问其他部门的信息。
-- 假设有一个员工表 employees (id, name, department_id, salary)
-- 创建一个视图,只允许查看当前用户所在部门的数据
CREATE VIEW v_employee_secure AS
SELECT id, name, department_id, salary
FROM employees
WHERE department_id = CAST(session_user_dept() AS INT);

-- 授予特定用户对该视图的查询权限
GRANT SELECT ON v_employee_secure TO user_zhang;
预期结果:当user_zhang(假设其部门ID为10)查询v_employee_secure时,只能看到department_id为10的员工记录。如果尝试直接查询employees表,则会被拒绝访问。
如何基于角色实现列级数据脱敏
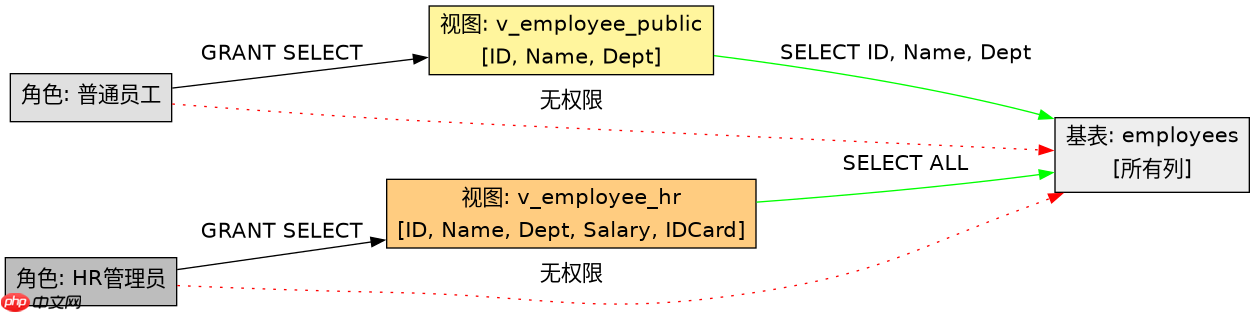
列级隔离通常用于保护敏感信息如薪资或身份证号。可以通过创建多个视图,每个视图暴露不同的列集合,或者在同一视图中对敏感列使用函数进行脱敏处理。将不同视图的权限分配给不同角色,普通员工只能看到基本信息,而HR角色可以看到完整信息。
-- 创建普通员工视图,隐藏薪资和身份证号
CREATE VIEW v_employee_public AS
SELECT id, name, department_id
FROM employees;

-- 创建HR视图,包含所有信息
CREATE VIEW v_employee_hr AS
SELECT id, name, department_id, salary, id_card
FROM employees;

-- 权限分配
GRANT SELECT ON v_employee_public TO role_staff;
GRANT SELECT ON v_employee_hr TO role_hr;
预期结果:role_staff成员查询v_employee_public时,结果集中不包含salary和id_card列。role_hr成员查询v_employee_hr时,可以获取所有列的明文数据。
当用户同时拥有基表和视图权限时会发生什么
如果用户不仅被授予了视图的SELECT权限,还直接拥有了底层基表的SELECT权限,那么视图的行级和列级隔离机制将失效。用户可以直接绕过视图,查询基表中的所有数据,包括未授权的行和敏感列。因此,必须严格限制用户对基表的直接访问权限,仅保留对视图的访问权,以确保安全策略生效。


















