








使用 audit2allow 生成 selinux 策略的核心做法是:将审计日志中的拒绝记录(avc)通过管道传递给该工具,它会自动解析并生成对应的允许规则。具体操作时,通常从 /var/log/audit/audit.log 读取数据,生成的策略模块文件以 .pp 结尾,随后需使用 semodule -i 命令安装该模块才能生效。

如何从审计日志中提取 AVC 记录并生成基础策略
要从系统日志中生成策略,必须确保 auditd 服务正在运行且 SELinux 处于 Enforcing 模式,这样被阻止的操作才会产生 AVC 记录。提取这些记录的标准流程是使用 grep 过滤包含 "AVC" 的行,然后将其输入到 audit2allow 中。默认情况下,audit2allow 会输出一个文本格式的策略片段,你可以将其重定向到一个 .te 文件(类型枚举文件)中保存。
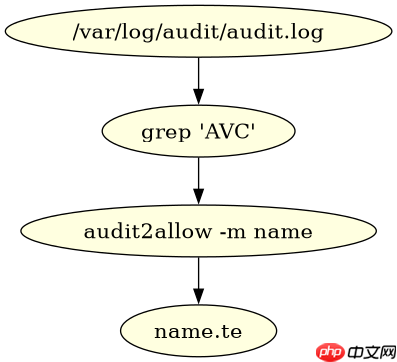
grep 'AVC' /var/log/audit/audit.log | audit2allow -m my_custom_policy > my_custom_policy.te
上述命令执行后,会在当前目录生成 my_custom_policy.te 文件。该文件内容通常包含 module 声明和 require 块,以及具体的 allow 规则。例如,如果某个 Web 服务器进程尝试访问数据库文件,日志中会出现相应的 AVC 拒绝信息,audit2allow 会将其转换为类似 allow httpd_t db_t:file { read open }; 的规则。生成的 .te 文件可以直接用于后续编译,或者作为调试参考查看具体缺失的权限。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何将 .te 源文件编译为可安装的 .pp 模块
生成的 .te 文件不能直接被 SELinux 加载,必须经过编译步骤转换为二进制格式的 .pp(Policy Package)文件。这一步需要使用 checkmodule 工具对 .te 文件进行语法检查和编译。编译完成后,还需要使用 semodule_package 工具将编译好的对象打包成标准的模块包,这个过程会关联模块的名称和版本信息。
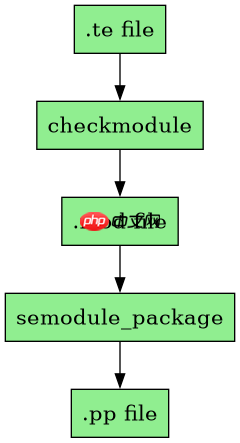
checkmodule -M -m -o my_custom_policy.mod my_custom_policy.te
semodule_package -o my_custom_policy.pp -m my_custom_policy.mod
执行完这两条命令后,你会得到一个 my_custom_policy.pp 文件。这个文件就是最终可以被 SELinux 策略管理器识别和安装的模块。如果在编译过程中出现错误,通常是因为 .te 文件中引用的类型或属性在当前系统的 SELinux 策略中不存在,或者语法有误。此时需要检查 checkmodule 的输出日志,修正 .te 文件后重新编译。确保编译环境安装了 selinux-policy-devel 包,否则可能缺少必要的头文件或宏定义。
安装策略模块后如何验证其是否生效
当 .pp 模块生成完毕后,下一步是使用 semodule -i 命令将其安装到系统中。安装成功后,SELinux 策略库会更新,包含新添加的规则。为了验证策略是否真正生效,你需要复现之前导致 AVC 拒绝的操作。如果操作成功完成且不再产生新的 AVC 拒绝记录,说明策略已正确应用。你可以通过 semodule -l 查看已安装的模块列表,确认你的自定义模块是否在列,并使用 ausearch -m avc -ts recent 检查最近的审计日志,确认没有针对该进程的拒绝记录。




















