








在 linux 中使用 firewalld 限制端口范围扫描,核心做法是安装并启用 `portreserve` 服务。该服务会向内核注册一组保留端口,当其他程序尝试绑定这些端口时会被拒绝,从而让外部扫描器无法探测到目标端口是否开放。具体操作是通过 `systemctl` 启动 `portreserve` 服务,并在 `/etc/sysconfig/portreserve` 中配置需要保护的端口列表。

如何配置 portreserve 服务以保护特定端口
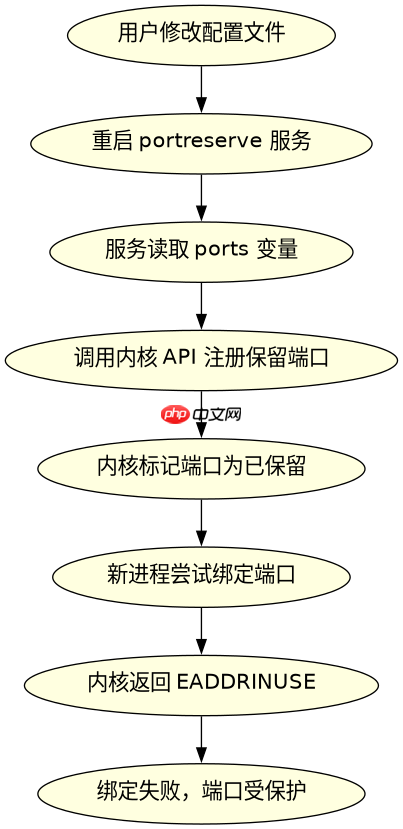
直接回答:通过编辑配置文件并重启服务来生效。你需要修改 /etc/sysconfig/portreserve 文件,在其中列出要保护的端口号或范围,然后使用 systemctl restart portreserve 命令使更改生效。这样,任何试图绑定这些端口的进程都会收到 EADDRINUSE 错误,从而实现“隐藏”端口的效果。
# /etc/sysconfig/portreserve
# 示例:保护端口 80, 443 和 8080-8090
ports=80,443,8080-8090
上述配置文件中,ports 变量定义了受保护的端口。支持单个端口、逗号分隔的列表以及连字符表示的范围。配置完成后,必须重启服务才能加载新的规则。你可以使用 systemctl status portreserve 检查服务状态,确保其处于运行状态。如果服务未启动,扫描器仍然可以正常探测到这些端口。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
验证端口保护是否生效及常见误区
直接回答:通过尝试绑定端口或使用扫描工具验证。你可以编写一个简单的 Python 脚本尝试绑定受保护的端口,如果成功则说明保护未生效;如果抛出异常则说明保护生效。常见的误区是认为 firewalld 本身可以直接实现这种“黑洞”效果,实际上 firewalld 负责的是包过滤,而端口保留是由内核模块和服务共同完成的,两者配合才能达到最佳效果。

import socket

try:
    s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
    s.bind(('0.0.0.0', 80))
    print("Port 80 is open")
except OSError as e:
    print(f"Port 80 is reserved: {e}")
finally:
    s.close()
运行上述 Python 代码,如果输出显示 Port 80 is reserved: [Errno 98] Address already in use,则证明 portreserve 已成功阻止了绑定操作。这意味着外部扫描器发送 SYN 包时,由于没有进程监听该端口,通常不会得到预期的响应(取决于防火墙策略),从而达到限制扫描的目的。需要注意的是,这种方法主要防止的是端口被占用,对于已经运行的服务,它并不能直接阻止扫描,而是通过防止新服务启动来间接保护。因此,确保关键服务在系统启动时自动运行,并且不被意外停止,是保持安全的关键。
基于 portreserve 配置文件的动态调整问题
直接回答:修改配置文件后必须重启服务才能生效,不能热重载。这是因为 portreserve服务在启动时读取配置文件并调用内核接口进行注册,运行时并不持续监控文件变化。如果需要临时调整保护范围,必须先停止服务,修改配置,再重新启动。这种设计虽然简单,但在频繁变更端口需求的场景下可能不够灵活,此时可以考虑使用更复杂的 iptables 规则或应用层网关来实现动态控制。




















