








排查 npm 幽灵依赖的核心做法是运行 npx ncu 或 npx npm-check-updates 检查版本,配合 npx why 查看依赖树,并重点检查 node_modules/.package-lock.json 文件。幽灵依赖通常由旧版 npm(v6 及以下)的扁平化安装机制导致,新版 npm(v7+)默认使用嵌套结构可有效避免。
为什么会出现幽灵依赖
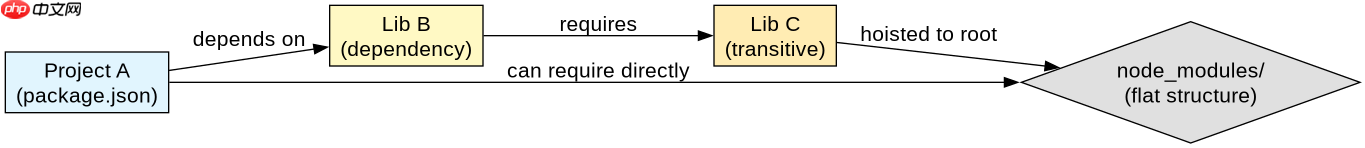
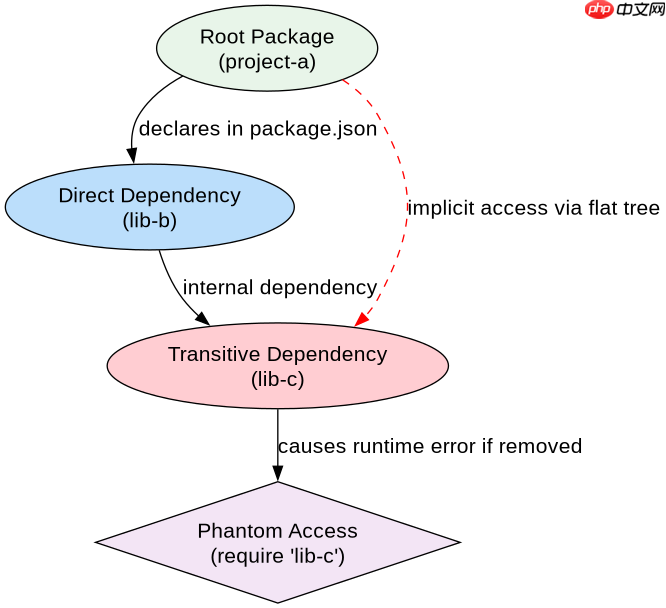
幽灵依赖产生的根本原因是旧版 npm 在解析依赖时采用了扁平化策略。当项目 A 依赖库 B,而库 B 又依赖库 C 时,npm v6 会将库 C 提升到项目 A 的 node_modules 根目录。这使得项目 A 的代码可以直接通过 require('c') 访问到库 C,即使 package.json 中从未声明对库 C 的直接依赖。这种隐式的连接破坏了模块隔离性,一旦库 B 停止依赖库 C,项目 A 就会因为找不到库 C 而报错。
{
  "name": "project-a",
  "version": "1.0.0",
  "dependencies": {
    "lib-b": "^1.0.0"
  }
}
上述代码展示了项目 A 仅显式依赖了 lib-b。在 npm v6 环境下,如果 lib-b 内部依赖了 lib-c,那么 lib-c 会被放置在 project-a/node_modules/lib-c。此时,项目 A 中的 JavaScript 代码可以成功执行 require('lib-c'),尽管这在语义上是不规范的。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
如何检测幽灵依赖
检测幽灵依赖最可靠的方法是使用 npx why 命令。该命令会列出所有被安装的包及其被引用的原因。如果一个包出现在依赖树中,但不在当前项目的 package.json 直接依赖列表中,且其父级不是预期的宿主包,则极有可能是幽灵依赖。此外,检查 node_modules/.package-lock.json 文件也能发现异常,因为新版 npm 会在该文件中记录更严格的依赖关系,若发现不一致即可确认问题。

{
  "name": "project-a",
  "version": "1.0.0",
  "dependencies": {
    "lib-b": "^1.0.0"
  },
  "devDependencies": {
    "ncu": "latest"
  }
}
为了验证检测结果,可以在项目中安装 npm-check-updates 并运行 npx ncu -d。该命令会详细展示依赖树的差异。如果输出显示某个包被多个层级引用,或者存在未声明的依赖项,则说明存在幽灵依赖风险。开发者应据此更新 package.json,将隐式依赖显式化,或升级 npm 版本以采用更安全的安装策略。
基于 node_modules/.package-lock.json 的具体问题
在使用新版 npm 时,node_modules/.package-lock.json 文件的存在与否及内容一致性是判断幽灵依赖是否被修复的关键指标。该文件记录了精确的依赖树结构,包括嵌套关系。如果该文件存在且与 package-lock.json 一致,说明 npm 正在使用嵌套安装模式,幽灵依赖的风险极低。反之,如果该文件缺失或与主锁文件冲突,可能意味着安装过程出现了异常,或者仍在使用旧版兼容模式,需要重新运行 npm install 以确保依赖树正确构建。

















