在本地仓库使用codex security,可以先安装并启用插件,选定仓库、分支和扫描范围,完成扫描后审阅漏洞证据,再为已接受的发现生成、应用和验证补丁。需要可用的codex与插件权限,以及有权检查的代码目录;这里使用本地插件,连接github进行云端扫描属于另一条配置路径。
启用插件,选定要检查的代码
在桌面应用的Codex中打开Plugins,搜索Codex Security并安装,确认启用后打开侧边栏Security。若工作区显示Disabled by admin,需要管理员允许插件;更新插件后开启新聊天,让新版本技能与工具加载。
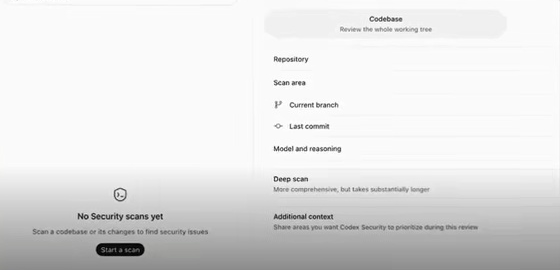
Codex Security设置仓库、扫描区域与安全上下文的界面
在Security中打开Scans并选择新增扫描,选Codebase,初次标准扫描保持Deep scan关闭。选择仓库或一个目录,确认分支和修订。也可在已启用插件的仓库会话直接提出扫描请求,但不要把安装了插件等同于已有完成报告。
扫描前需要确认的仓库目录范围示例
给出安全上下文,先完成只读扫描
使用Codex Security扫描当前仓库。
重点检查登录、对象级权限和输入进入敏感操作的路径。
参考项目现有SECURITY.md;先返回报告、证据、受影响位置与覆盖缺口,不修改源码。
只分析当前选定分支和目录,无法运行的检查明确列出。
说明应用怎样部署、哪些接口面向外部、不同角色可以访问哪些对象。缺少部署与权限规则时,让工具明确假设,不能把内部功能默认解释成所有用户都可访问。开始扫描后查看活动与阶段,等待实际完成再阅读发现和报告。
先接受证据,再生成补丁
选择一个有文件位置、输入条件和验证依据的发现,检查其是否适用于当前部署。严重性标签只是排序信息;对无法复现或缺少环境的项保留待确认状态,不直接宣布存在可利用漏洞。

通过 Telegram 命令管理 OpenAI Codex 配置文件,支持用量查询与 OAuth Token 刷新,并提供队列化安全应用(queued safe apply)及进度更新。
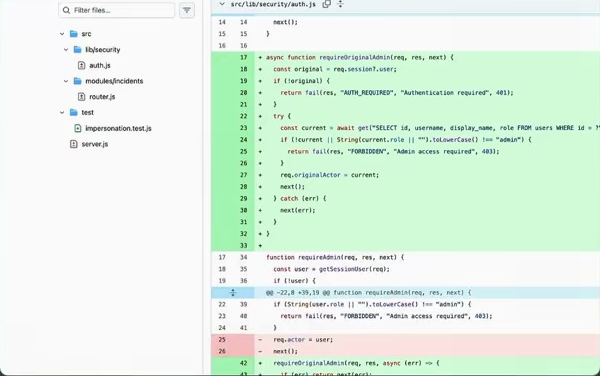
查看安全修复代码差异的画面示例
在已接受的发现中打开Patch并选择Generate patch。该步骤生成补丁产物,不会立即修改选中的工作副本。检查代码与测试差异,确认修复覆盖原问题,没有夹带无关重构或放宽权限控制。
应用后验证原问题与正常行为
接受差异后才选择Apply patch,把补丁应用到工作树,再查看实际Git差异。随后使用Verify fix,检查原触发条件、合法业务流程、附近绕过路径及项目测试;生成了补丁或应用成功都不等于验证完成。
如果无法执行回归测试,报告中应保留具体缺口。验证不会自动关闭发现,需审阅命令、结果与剩余问题后决定关闭或继续跟进。最后通过原有代码审查流程合并,不因为工具给出修复建议就直接部署生产。
保存本次代码修订与验证记录
保留扫描范围、分支修订、发现ID、报告、补丁与验证结果,以便后续复查。未发现问题只表示这次扫描没有报告相应漏洞,不能保证代码没有风险;本地插件、云端服务与独立CLI的配置和版本分别管理,避免将一个入口的权限或结果套到另一个入口。