








SSH 高可用核心架构与实现
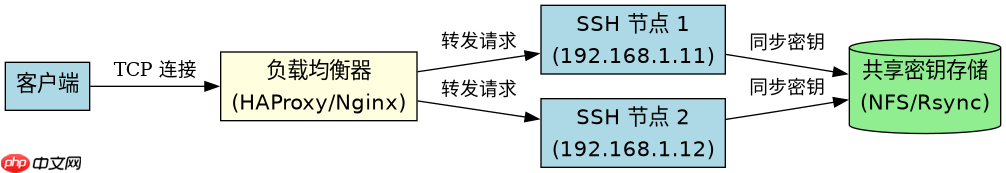
服务器 ssh 高可用主要依赖负载均衡器(如 haproxy、nginx)配合 keepalived 或云厂商的 slb,将客户端连接分发到多个后端 ssh 节点。通过 vip(虚拟 ip)漂移或 dns 轮询,确保单点故障时流量自动切换至健康节点。配置时需关注会话保持、健康检查及密钥同步。
Keepalived + HAProxy 本地部署方案
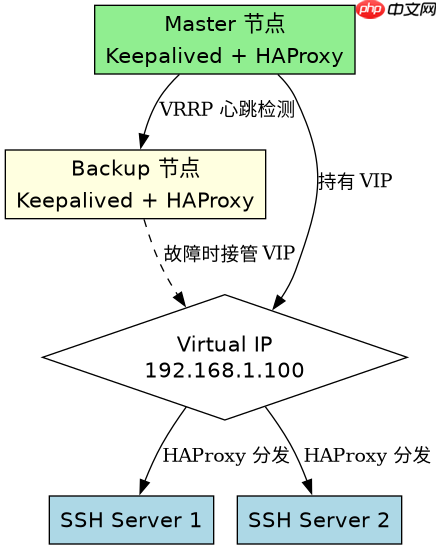
在自建机房中,推荐使用 Keepalived 管理 VIP 漂移,前端放置 HAProxy 进行 TCP 层负载均衡。Keepalived 负责主备切换,HAProxy 负责将连接分发到后端的 SSH 服务。这种组合能实现秒级故障转移,且无需修改 SSH 服务端配置。
vrrp_instance VI_1 {
    state MASTER
    interface eth0
    virtual_router_id 51
    priority 100
    advert_int 1
    authentication {
        auth_type PASS
        auth_pass 1111
    }
    virtual_ipaddress {
        192.168.1.100
    }
}

frontend ssh_lb
    bind *:22
    mode tcp
    default_backend ssh_servers

backend ssh_servers
    mode tcp
    balance roundrobin
    server ssh1 192.168.1.11:22 check
    server ssh2 192.168.1.12:22 check
上述配置中,Keepalived 定义了一个虚拟 IP 192.168.1.100,由优先级高的 MASTER 节点持有。HAProxy 监听 :22 端口,使用 roundrobin 算法将连接分发给 ssh1 和 ssh2。当主节点宕机,VIP 会自动漂移到备用节点,客户端无感知。
基于 SSH 密钥同步的具体问题
在高可用集群中,各节点必须保持 /root/.ssh/authorized_keys 或用户家目录下的密钥文件一致,否则用户无法登录备用节点。通常使用 rsync 或专用工具(如 Puppet、Ansible)定期同步,或在启动时从共享存储挂载。若密钥不同步,会导致部分节点返回 Permission denied (publickey) 错误。


















