


随着 vibe coding 开发范式的持续升温,大量非专业开发者正借助 codex、claude code 等智能编程助手,高效完成产品开发与部署。但值得注意的是,在开发门槛显著降低的同时,安全防护却常常沦为被遗忘的“灰色地带”。
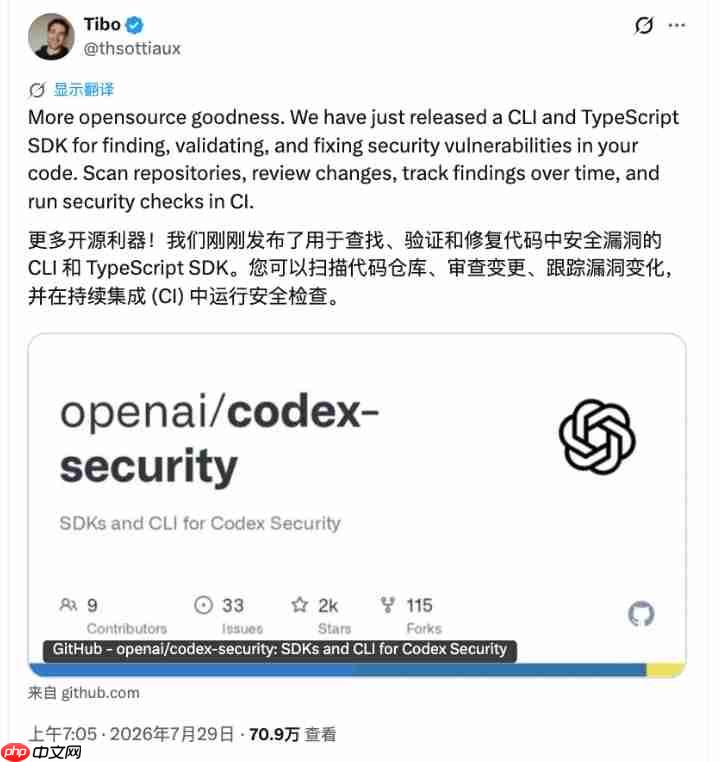
近日,OpenAI 正式对外开源其内部代号为 Aardvark 的安全检测系统,并将其命名为
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜

Claude-Obsidian 风格个人知识库构建与自动整理。当用户提到以下任何场景时激活: 知识库、笔记整理、自动双向链接、Obsidian、第二大脑、卡片笔记、原子化笔记、 个人知识管理、PKM、Zettelkasten、卢曼笔记法、笔记原子化、笔记链接、 知识图谱笔记、raw/wiki/output三层、知...
作为一款由前沿大语言模型赋能的安全审查助手,Codex Security 具备深度解析代码仓库的能力——不仅能自动理解上下文逻辑、识别潜在缺陷,还可对风险进行交叉验证,并提供可落地的修复建议。在实际应用中,用户既可通过 Codex 账户授权登录使用,也可直接输入 OpenAI API Key 进行接入;此外,还支持通过 OpenRouter 接入多种外部模型(如具备高性价比优势的 DeepSeek),从而兼顾安全性、效率与成本控制,适配多样化开发场景。
行业资深安全研究员强调,尽管此类智能工具大幅强化了代码级风险识别能力,但网络防护绝非“一次扫描、终身无忧”。针对日常后端更新、CDN 安全策略配置、突发性 DDoS 攻击等动态威胁,开发者仍需建立常态化安全巡检机制,方能切实规避因代码漏洞或接口权限失控引发的业务损失。












