








在 linux 系统中配置 ssh 登录失败锁定策略,最标准且可靠的方法是使用 pam 模块 pam_tally2(centos 6/7)或 pam_faillock(centos 8+ / rhel 8+)。通过修改 /etc/pam.d/sshd 和 /etc/pam.d/password-auth 文件,可以设定最大重试次数、锁定时间以及重置计数的条件。配置完成后,当用户连续输入错误密码超过指定阈值时,ssh 服务将拒绝其后续登录尝试,直到锁定时间结束或管理员手动解锁。
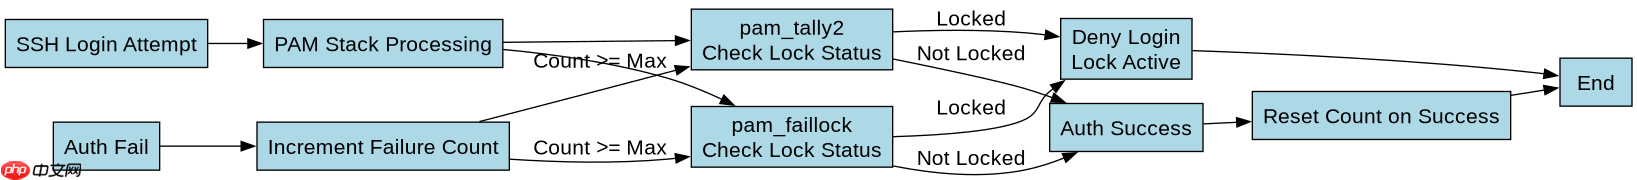
如何为 CentOS 7 及更早版本配置 pam_tally2 锁定
对于使用 systemd 之前的系统或 CentOS 7,核心组件是 pam_tally2.so。需要在 PAM 配置文件中添加规则,通常建议放在 account 段以检查状态,放在 auth 段以记录失败并执行锁定。具体做法是在 /etc/pam.d/sshd 中添加两行配置:一行用于账户验证阶段检查是否被锁定,另一行用于认证阶段统计失败次数。例如,设置最大失败次数为 5 次,锁定时间为 600 秒(10分钟)。
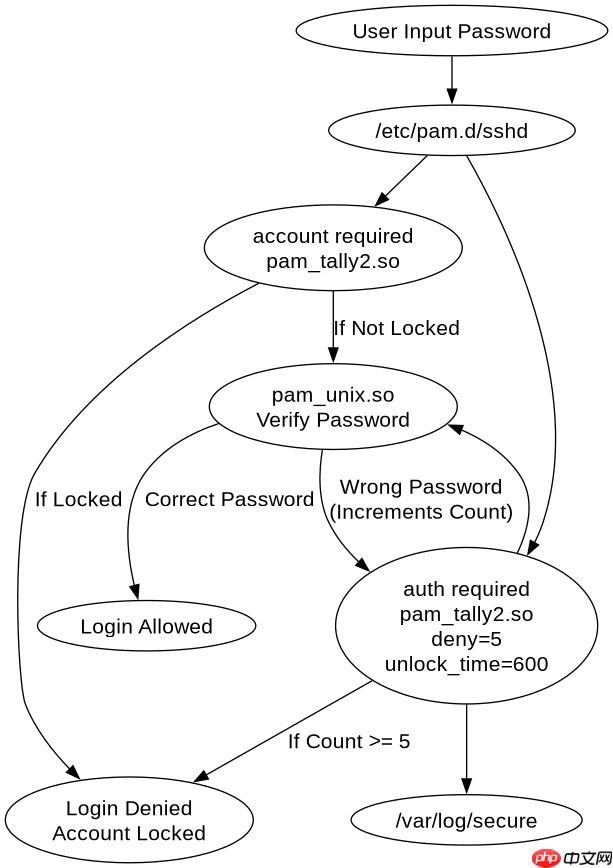
auth required pam_tally2.so deny=5 unlock_time=600 even_deny_root root_unlock_time=600
account required pam_tally2.so
上述配置中,deny=5 表示允许 5 次错误尝试,第 6 次开始拒绝;unlock_time=600 指定自动解锁时间。注意 even_deny_root 参数确保 root 用户也受此策略限制。若需手动解锁特定用户,可使用命令 pam_tally2 --user=username --reset。此外,还需确保 /etc/security/pam_tally2.conf 中没有覆盖性的全局配置。配置生效后,无需重启 sshd 服务,PAM 模块会在下次登录尝试时立即生效。

如何为 CentOS 8/RHEL 8 及更新版本配置 pam_faillock
在新版 Linux 发行版中,pam_tally2 已被弃用,取而代之的是 pam_faillock。配置逻辑类似,但语法略有不同。需要在 /etc/pam.d/sshd 和 /etc/pam.d/system-auth(或 password-auth)中进行修改。主要区别在于 pam_faillock 将计数和锁定逻辑合并到了 auth 段,并通过 faillock 命令管理锁状态文件。建议在 auth 段前置 faillock 以记录失败,后置 faillock 以检查锁定状态。
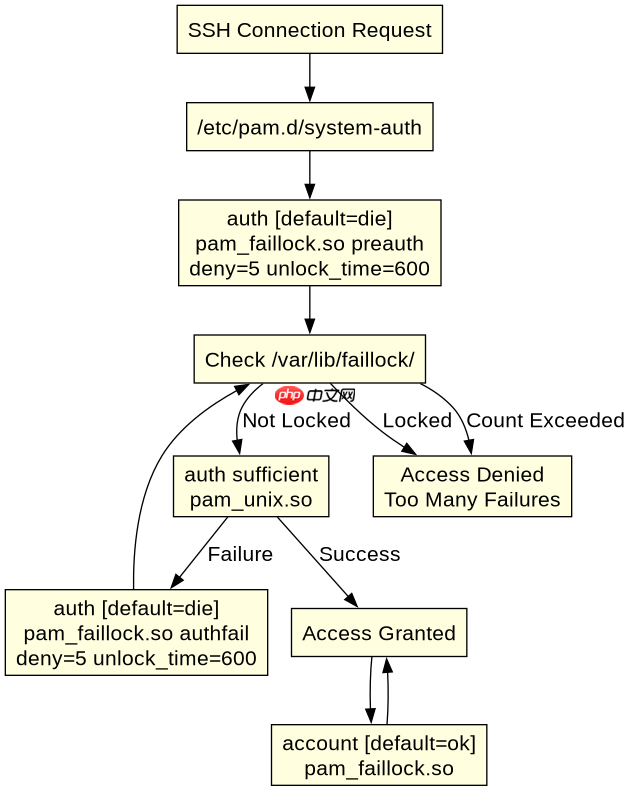
auth [default=die] pam_faillock.so preauth silent audit deny=5 unlock_time=600
auth sufficient pam_unix.so nullok try_first_pass
auth requisite pam_succeed_if.so uid eq 0 use_uid quiet
auth [default=die] pam_faillock.so authfail audit deny=5 unlock_time=600

account [default=ok ignore=ignore未知] pam_faillock.so
这里 preauth 用于在密码验证前检查是否已锁定,authfail 用于在验证失败后增加计数。如果验证成功,pam_faillock 会自动重置计数器。与旧版不同,新版通常不需要单独的 account 段规则来检查锁定,因为 auth 段的 default=die 已经能阻断登录。查看锁定状态可使用 faillock --user username。这种配置方式更紧密地集成在 PAM 栈中,减少了配置分散的问题。
基于程序中某个输入、条件或结果的具体问题
在实际部署中,一个常见的问题是“为什么设置了锁定策略,但某些用户(如 root)仍然可以无限次尝试?”或者“锁定后,如何确认当前用户的锁定状态?”。这通常源于配置顺序错误或参数遗漏。例如,在 pam_tally2 配置中,如果忘记加 even_deny_root,root 用户默认不受 deny 限制。而在 pam_faillock 中,如果 auth 段的规则没有正确放置在 pam_unix.so 之前或之后,可能导致计数不准确。另一个关键点是,锁定策略仅针对 SSH 登录,不影响本地控制台登录,除非 /etc/pam.d/system-auth 也做了相同配置。要验证配置是否生效,可以尝试故意输错密码多次,然后观察 /var/log/secure 日志,其中会包含 pam_tally2 或 pam_faillock 的记录。若发现锁定未生效,检查 PAM 配置文件的缩进和顺序,确保没有其它模块覆盖了返回码。



















