








在windows环境下将本地服务升级到php 8.5.12以修复rce漏洞,核心做法是下载官方对应的非线程安全(nts)版本,替换现有目录中的可执行文件,并重启web服务器进程。由于php 8.5系列尚未正式发布稳定版,实际开发中通常指代最新的rc或alpha构建,操作时需确保获取的包与当前操作系统架构匹配,并验证`php-cgi.exe`或`php.exe`的版本标识。

如何确认当前PHP版本及漏洞风险
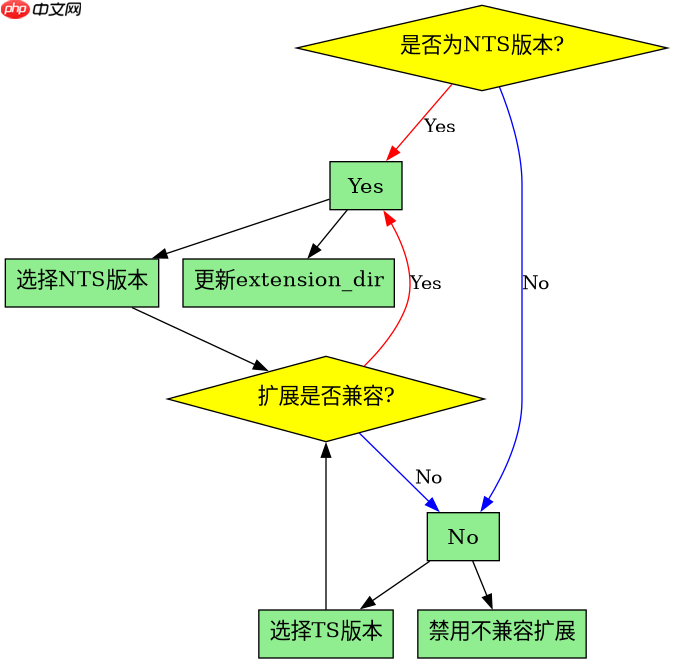
要确定是否需要升级,首先需检查当前运行的PHP版本。通过命令行执行`php -v`或在Web环境中使用`phpinfo()`函数输出详细信息。如果版本号低于受影响的特定CVE修复版本,且存在远程代码执行风险,则必须立即行动。注意区分线程安全(TS)与非线程安全(NTS)版本,Windows下Apache通常使用TS,而Nginx配合FastCGI或IIS使用NTS,选错版本会导致服务启动失败。
php -v
Output: PHP 8.1.0 (cli) (built: Nov 24 2023 12:00:00) (NTS Visual C++ 2019 x64)
Copyright (c) The PHP Group
Zend Engine v4.1.0, Copyright (c) Zend Technologies
上述命令显示当前为8.1.0,若目标为8.5.12,则差距巨大。在实际操作中,应直接访问PHP官网的归档页面或GitHub Releases查找对应构建。对于生产环境,建议先在测试服务器复现此流程,确认无依赖冲突后再全量替换。
立即学习“PHP免费学习笔记(深入)”;

Windows 服务器运维工具箱 - 磁盘分析、临时文件清理、IIS 站点管理、批量文件操作、服务状态监控、Windows Update 诊断、实时性能监控、安全审计、注册表启动项审计、磁盘健康检测、网络端口监控、事件日志诊断、已安装程序管理、用户会话监控、计划任务审计、文件共享审计、DNS网卡诊断、SSL证书过期检测、防火墙规则审计、服务崩溃恢复状态、系统文件修复、存储池管理、备份状态检查、Docker容器管理、K8s集群监控。只读分析+安全确认,绝不误删文件,完全免费离线运行。
替换文件并重启服务的完整步骤
升级过程涉及文件替换与环境变量配置。下载解压后,将新版本的`php.ini-production`复制并重命名为`php.ini`,保留原有配置项。随后重启Web服务使新进程加载。以下脚本展示了自动化检查与替换的逻辑框架,实际部署时请手动执行关键步骤以确保安全。
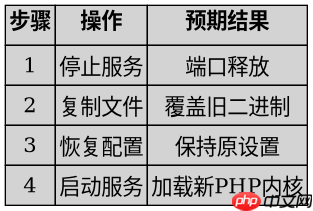
@echo off
set NEW_PHP_DIR=C:\php-8.5.12-nts-Win32-vs16-x64
set OLD_PHP_DIR=C:\php

echo Stopping Apache service...
service httpd stop

echo Backing up old configuration...
copy %OLD_PHP_DIR%\php.ini backup_php.ini

echo Replacing binaries...
xcopy %NEW_PHP_DIR%\*.* %OLD_PHP_DIR%\ /E /Y /I

echo Restoring configuration...
copy backup_php.ini %OLD_PHP_DIR%\php.ini

echo Starting Apache service...
service httpd start

echo Upgrade complete. Check version with php -v.
执行完毕后,再次运行`php -v`确认版本已变更为8.5.12。若出现扩展加载错误,如`Module not found`,需检查`php.ini`中`extension_dir`路径是否正确指向新版本的`ext`目录,并逐一启用必要的扩展。务必清理备份文件,避免敏感配置泄露。
升级后如何验证RCE漏洞是否已修复
升级完成后,需验证特定RCE向量是否失效。例如,针对某些反序列化或命令注入点,构造包含危险函数的Payload进行测试。在PHP 8.5.x中,许多底层API的行为可能发生变化,导致旧漏洞利用链断裂。通过编写简单的测试脚本,调用易受攻击的函数并观察输出,可确认修复效果。若测试脚本返回预期错误或空结果,而非执行系统命令,则说明漏洞已修补。



















