








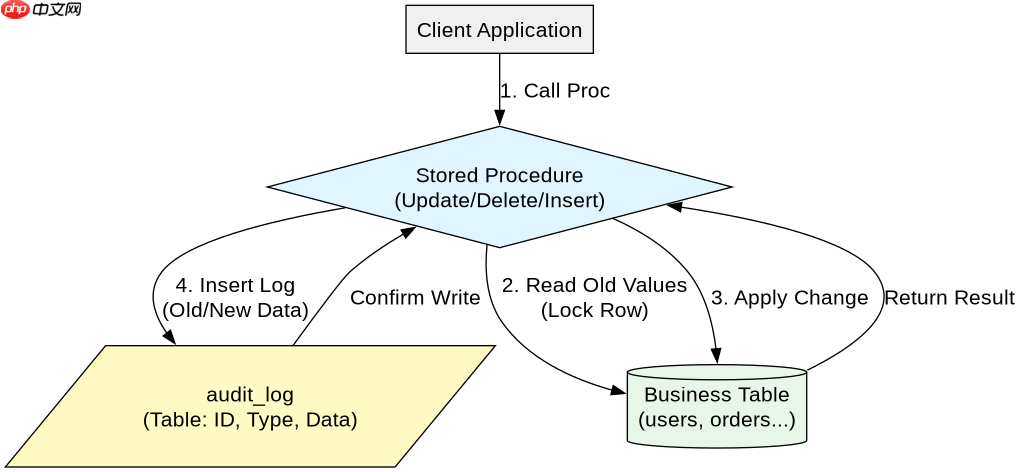
在sql存储过程中实现数据变更的审计跟踪日志,核心做法是在执行insert、update或delete操作前,将受影响行的旧值(针对update和delete)或新值(针对insert)写入独立的审计表。具体实施时,需定义包含主键、操作类型、时间戳及数据快照的结构化日志表,并在存储过程的逻辑分支中捕获异常以确保事务一致性。
如何设计支持多表操作的审计表结构
审计表的设计应遵循规范化原则,以支持对任意业务表的通用追踪。通常采用“宽表”模式,包含元数据列(如操作时间、操作用户、主机IP)和数据列(如旧值JSON、新值JSON)。使用JSON类型存储变更数据可以灵活应对不同业务表字段的变化,避免频繁修改审计表结构。
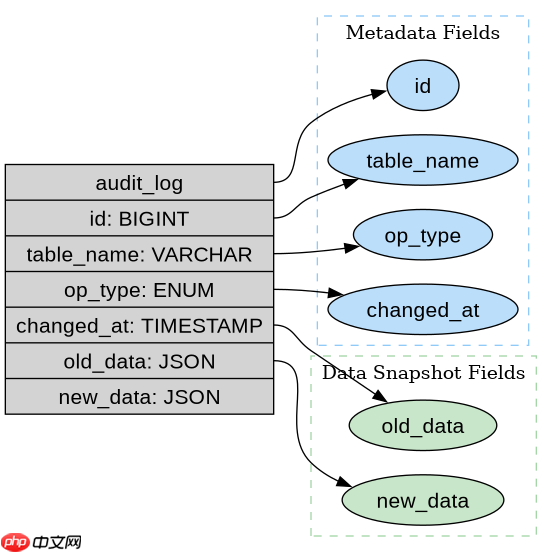
-- 创建通用审计日志表 (MySQL 5.7+ / PostgreSQL)
CREATE TABLE audit_log (
    id BIGINT AUTO_INCREMENT PRIMARY KEY,
    table_name VARCHAR(64) NOT NULL,
    operation_type ENUM('INSERT', 'UPDATE', 'DELETE') NOT NULL,
    changed_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP,
    user_id VARCHAR(32),
    old_data JSON,
    new_data JSON
);

-- 为常用查询字段建立索引
CREATE INDEX idx_audit_table_time ON audit_log(table_name, changed_at);
如何在存储过程中捕获并记录变更数据
在存储过程内部,利用局部变量暂存旧值,或在支持JSON聚合的数据库中直接构建变更对象。对于UPDATE操作,必须对比主键获取当前行数据,将其存入`old_data`,并将新参数存入`new_data`。通过显式调用INSERT语句将审计记录写入`audit_log`表,确保其与业务数据处于同一事务中,从而保证原子性。
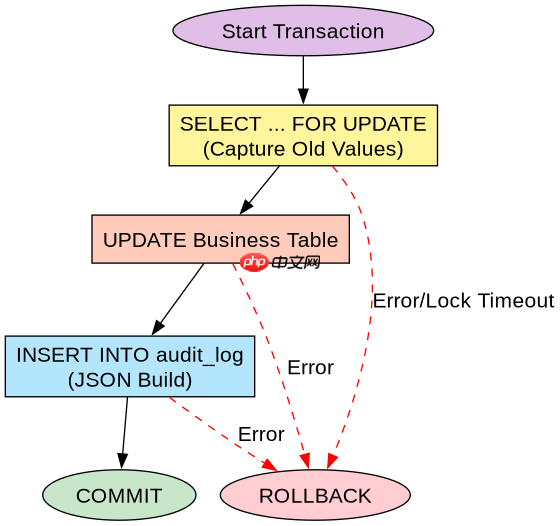
-- MySQL 示例:带审计的更新存储过程
DELIMITER //
CREATE PROCEDURE UpdateUserWithAudit(
    IN p_user_id INT,
    IN p_new_email VARCHAR(100)
)
BEGIN
    DECLARE v_old_email VARCHAR(100);
    DECLARE v_old_name VARCHAR(100);

    -- 开启事务
    START TRANSACTION;

    -- 1. 捕获旧值
    SELECT email, name INTO v_old_email, v_old_name
    FROM users WHERE id = p_user_id FOR UPDATE;

    -- 2. 执行业务更新
    UPDATE users SET email = p_new_email
    WHERE id = p_user_id;

    -- 3. 写入审计日志
    INSERT INTO audit_log (table_name, operation_type, user_id, old_data, new_data)
    VALUES ('users', 'UPDATE',
            SESSION_USER(),
            JSON_OBJECT('email', v_old_email, 'name', v_old_name),
            JSON_OBJECT('email', p_new_email));

    COMMIT;
END //
DELIMITER ;
如何处理并发场景下的审计数据一致性
在高并发环境下,审计记录的插入可能与业务数据的更新产生锁竞争。最佳实践是使用`FOR UPDATE`锁定待修改的行,防止其他事务在审计记录写入前读取到不一致的状态。同时,应避免在审计表中对非关键路径字段进行复杂计算,以减少锁持有时间。若业务允许最终一致性,可将审计日志写入消息队列异步处理,但在强一致要求下,必须在事务内同步完成。
,
















