








在移动端api接口开发中,前置过滤恶意sql字符的最佳实践是彻底弃用字符串拼接,全面采用参数化查询(prepared statements)或orm框架的自动转义机制。通过数据库驱动层面的类型绑定,系统会在执行前对输入值进行严格的类型检查和转义,从而从根源上阻断sql注入攻击。开发者只需确保所有动态数据都作为参数传入,而非拼接到sql语句字符串中,即可实现安全的数据交互。
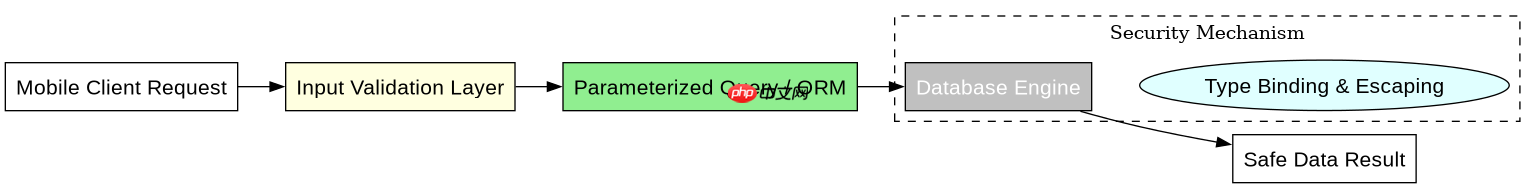
如何识别并拦截常见的SQL注入特征
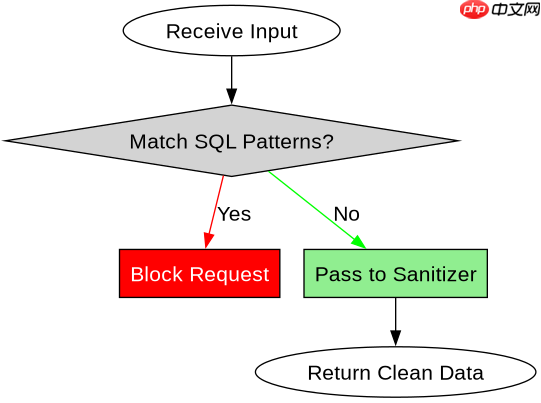
在应用层面对输入数据进行初步清洗时,应重点检测包含单引号、双引号、分号以及常见SQL关键字组合的异常输入。虽然正则表达式无法覆盖所有注入变种,但它可以有效拦截明显的试探性攻击,如 ' OR 1=1-- 或 ; DROP TABLE。这种前置过滤可以作为纵深防御的第一道防线,配合后端的参数化查询,显著降低被攻击的风险。
import re

def sanitize_input(user_input):
    # 定义常见的SQL注入特征模式
    sql_patterns = [
        r"['\"]\s*(OR|AND)\s+['\"]?\d+['\"]?\s*=\s*['\"]?\d+",
        r";\s*(DROP|DELETE|UPDATE|INSERT)\s+",
        r"--\s*$",
        r"/\*.*?\*/"
    ]

    for pattern in sql_patterns:
        if re.search(pattern, user_input, re.IGNORECASE):
            raise ValueError("Potential SQL injection detected")
    return user_input

# 测试用例
try:
    clean_data = sanitize_input("John Doe")
    print(f"Clean: {clean_data}")
except ValueError as e:
    print(e)

try:
    malicious_data = sanitize_input("' OR '1'='1")
    print(f"Clean: {malicious_data}")
except ValueError as e:
    print(e)
上述代码展示了如何使用Python的 re 模块来匹配典型的SQL注入模式。当输入包含 ' OR '1'='1 时,程序会抛出 ValueError 异常,阻止该数据进入后续处理流程。这种方法简单直接,适用于快速拦截已知模式的攻击,但不能替代参数化查询的核心地位。
为什么参数化查询比手动转义更可靠
手动转义函数(如PHP的 mysql_real_escape_string 或Java的 StringEscapeUtils)容易因编码问题或遗漏而导致失效,而参数化查询将SQL逻辑与数据分离。数据库引擎在解析SQL结构后,会将传入的参数视为纯数据,不再尝试解析其中的SQL语法。这意味着即使输入中包含 ' OR 1=1--,它也会被当作一个普通的字符串值处理,而不是SQL命令的一部分。这种机制由数据库底层保证,安全性远高于应用层的字符串操作。

# Python示例:使用SQLite进行参数化查询
import sqlite3

def get_user_by_id(db_path, user_id):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()
    # 使用 ? 占位符,而不是字符串拼接
    query = "SELECT * FROM users WHERE id = ?"
    try:
        cursor.execute(query, (user_id,))
        result = cursor.fetchone()
        return result
    except sqlite3.Error as e:
        print(f"Database error: {e}")
        return None
    finally:
        conn.close()

# 测试:正常输入
print(get_user_by_id("app.db", 1))

# 测试:恶意输入
print(get_user_by_id("app.db", "1 OR 1=1"))
在上面的代码中,即使用户传入 1 OR 1=1,由于使用了 ? 占位符,SQLite驱动会将其视为一个完整的字符串ID,而不是SQL表达式。因此,查询不会返回所有用户,而是返回空结果或报错(如果ID类型不匹配)。这证明了参数化查询在处理恶意输入时的鲁棒性。开发者应始终优先使用此方法,仅在极少数无法使用参数化查询的场景下(如动态表名),才考虑其他安全措施,并需格外谨慎。
如何处理JSON payload中的嵌套对象注入
移动端API常接收JSON格式的请求体,其中可能包含嵌套对象或数组。攻击者可能在嵌套字段中隐藏SQL注入载荷,例如在 {"name": {"$gt": ""}} MongoDB风格查询 或深层嵌套的字符串中。此时,单纯的正则匹配难以覆盖所有路径,需要递归遍历JSON结构,对每个叶子节点的值进行校验。同时,应严格限制JSON的深度和大小,防止资源耗尽攻击。对于支持NoSQL的数据库,还需警惕NoSQL注入,其手法类似但针对的是JSON查询语法。
import json

def validate_json_payload(payload_str):
    try:
        data = json.loads(payload_str)
    except json.JSONDecodeError:
        raise ValueError("Invalid JSON format")

    def check_value(val):
        if isinstance(val, str):
            # 对字符串值进行SQL注入检查
            if re.search(r"['\"]\s*(OR|AND)\s+['\"]?\d+['\"]?\s*=\s*['\"]?\d+", val, re.IGNORECASE):
                raise ValueError("SQL injection in string value")
        elif isinstance(val, dict):
            for v in val.values():
                check_value(v)
        elif isinstance(val, list):
            for item in val:
                check_value(item)

    check_value(data)
    return data

# 测试嵌套JSON
json_input = '{"user": {"name": "John", "filter": "\' OR 1=1--"}}'
try:
    validated = validate_json_payload(json_input)
    print("Validated successfully")
except ValueError as e:
    print(e)
该递归验证函数确保了无论恶意输入位于JSON结构的哪一层,都会被检测到。通过 check_value 函数的递归调用,可以深入遍历字典和列表中的所有字符串元素。这种深度检查结合之前的正则模式,能够有效应对复杂的嵌套注入攻击。在实际部署中,建议将此验证逻辑封装为中间件或装饰器,以便在所有API入口统一应用。


















