








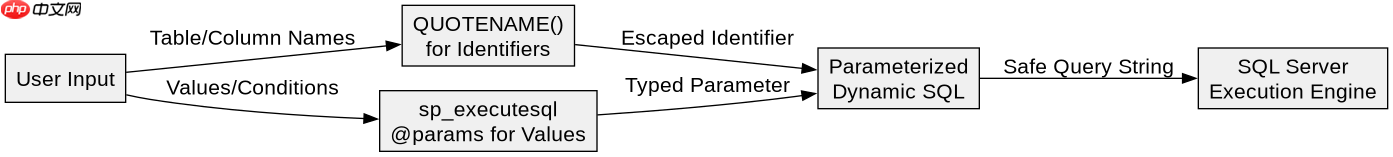
在sql server 2022中编写安全的动态sql存储过程,核心做法是彻底杜绝字符串拼接,改用参数化查询(parameterized query)。通过`sp_executesql`执行动态生成的sql语句,并将所有用户输入作为参数传递,可以有效防止sql注入攻击。具体实现时,需使用`quotename()`处理标识符(如表名、列名),并使用`@params`定义参数类型,确保数据类型的严格匹配。
如何安全地处理动态表名和列名
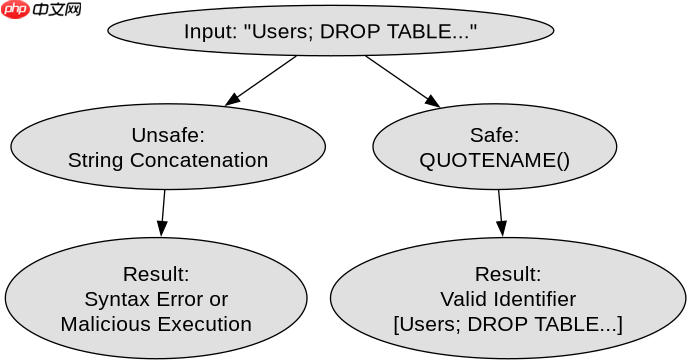
当动态SQL需要引用不确定的表名或列名时,不能直接拼接字符串。必须使用`QUOTENAME()`函数将标识符包裹在方括号中,以转义特殊字符并防止注入。例如,若用户输入表名为`Users; DROP TABLE Orders--`,`QUOTENAME`会将其转换为合法的标识符`[Users; DROP TABLE Orders--]`,从而避免语法错误或恶意执行。
DECLARE @TableName NVARCHAR(128) = N'Users';
DECLARE @SQL NVARCHAR(MAX);
DECLARE @SafeTableName NVARCHAR(256);

-- 使用 QUOTENAME 安全地处理表名
SET @SafeTableName = QUOTENAME(@TableName);

-- 构建动态 SQL
SET @SQL = N'SELECT * FROM ' + @SafeTableName + N' WHERE IsActive = 1;';

-- 执行动态 SQL
EXEC sp_executesql @SQL;
上述代码展示了如何安全地处理动态表名。`QUOTENAME`函数会自动添加方括号,并对内部可能存在的特殊字符进行转义。执行后,SQL Server会将`@SafeTableName`视为一个单一的标识符,而不是可执行的SQL片段。这种方法确保了即使输入包含恶意字符,也不会改变SQL语句的结构。
如何防止动态SQL中的值注入
对于动态SQL中的值(如WHERE子句中的条件),必须使用参数化查询。通过`sp_executesql`的`@params`参数定义输入参数的类型和名称,并在动态SQL中使用占位符(如`@Value`)。这样,SQL Server会将传入的值视为数据,而不是可执行的代码,从而彻底防止值注入。

DECLARE @SearchValue NVARCHAR(100) = N''' OR 1=1 --';
DECLARE @SQL NVARCHAR(MAX);
DECLARE @Params NVARCHAR(500);

-- 定义动态 SQL,使用占位符
SET @SQL = N'SELECT * FROM Users WHERE Name = @Name;';

-- 定义参数列表
SET @Params = N'@Name NVARCHAR(100)';

-- 执行动态 SQL,传入参数
EXEC sp_executesql @SQL, @Params, @Name = @SearchValue;
在上述代码中,`@SearchValue`包含典型的SQL注入 payload。但由于使用了`sp_executesql`的参数化机制,SQL Server会将`@SearchValue`视为一个普通的字符串值,而不是SQL代码。因此,查询只会查找名字恰好为`' OR 1=1 --`的用户,而不会执行额外的SQL语句。这是防止值注入的标准做法。
基于动态SQL中参数类型不匹配的潜在风险
在使用`sp_executesql`时,如果动态SQL中定义的参数类型与实际传入的参数类型不匹配,可能导致隐式转换或错误。例如,若动态SQL期望`INT`类型,但传入的是`NVARCHAR`,SQL Server会尝试进行隐式转换。如果转换失败,会抛出异常;如果成功,可能会影响性能或导致意外的结果。因此,必须确保动态SQL中定义的参数类型与实际传入的数据类型完全一致。
DECLARE @InputValue NVARCHAR(50) = N'123';
DECLARE @SQL NVARCHAR(MAX);
DECLARE @Params NVARCHAR(500);

-- 动态 SQL 期望 INT 类型
SET @SQL = N'SELECT * FROM Products WHERE ID = @ID;';

-- 参数定义为 INT
SET @Params = N'@ID INT';

-- 传入 NVARCHAR 类型,触发隐式转换
EXEC sp_executesql @SQL, @Params, @ID = @InputValue;
上述代码中,`@InputValue`是`NVARCHAR`类型,但动态SQL中定义的`@ID`是`INT`类型。SQL Server会尝试将`'123'`转换为整数`123`。虽然在这个例子中转换成功,但如果输入包含非数字字符,如`'abc'`,则会引发转换错误。因此,最佳实践是在动态SQL中明确指定参数类型,并确保传入的参数类型与之匹配,以避免隐式转换带来的风险和不确定性。


















