








在 linux 系统中,配置字典检查以拒绝常见密码主要依赖 pam 模块 pam_pwquality(rhel/centos/fedora)或 pam_cracklib(旧版系统)。通过修改 /etc/pam.d/system-auth 和 /etc/pam.d/password-auth 文件,添加或调整 password requisite pam_pwquality.so 行,并设置 dictcheck=1 参数,即可启用对常见弱密码的拦截。该机制会比对系统内置或自定义的字典文件,若用户输入的密码命中字典中的条目,则直接拒绝。
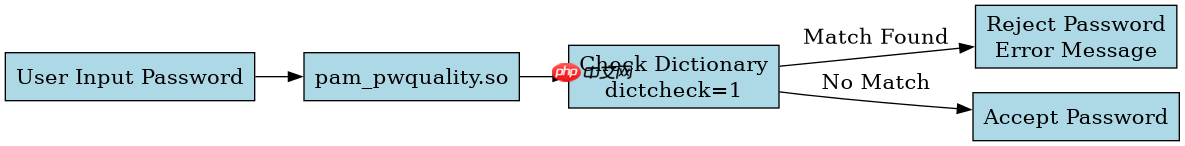
如何启用并验证基础字典检查功能
启用基础字典检查只需确保 pam_pwquality 模块被正确加载且 dictcheck 参数设为 1。默认情况下,许多发行版已预装常用密码列表(如 /usr/share/dict/linux-passwords),无需额外下载即可生效。执行 passwd 命令测试时,若输入如 123456 或 password,系统将返回错误并拒绝更改。验证方法为:先查看当前配置是否包含 dictcheck=1,再尝试设置一个已知弱密码,观察是否被拦截。
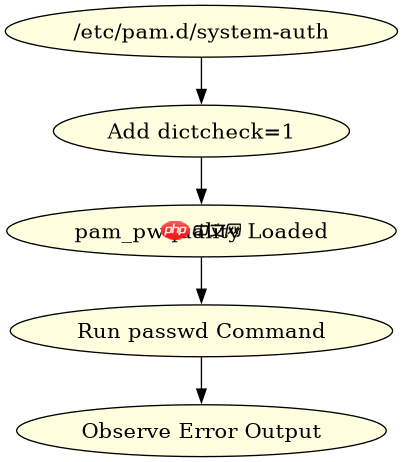
sudo vi /etc/pam.d/system-auth
# 找到类似行:
password    requisite     pam_pwquality.so retry=3 minlen=8 dcredit=-1 ucredit=-1 ocredit=-1 lcredit=-1 dictcheck=1

sudo vi /etc/pam.d/password-auth
# 同样添加或确认 dictcheck=1

# 测试:
passwd testuser
# 输入: 123456
# 预期输出: BAD PASSWORD: The password is in the system's dictionary
上述代码中,dictcheck=1 是关键参数,它指示模块检查密码是否在字典中。其他参数如 minlen=8 要求最小长度,dcredit=-1 要求至少一个数字等,共同构成强度策略。测试时使用 123456 作为输入,预期结果是密码更改失败,并提示“BAD PASSWORD”。若未看到此提示,需检查 pam_pwquality 是否安装及配置文件语法是否正确。

如何自定义字典文件以覆盖特定场景
当系统内置字典无法覆盖企业特定术语(如公司名、产品名)时,可创建自定义字典文件并通过 dictionary_file 参数指向它。首先,准备一个文本文件,每行一个常见密码或术语,例如 /etc/security/custom-dictionary.txt。然后,在 pam_pwquality 配置行中添加 dictionary_file=/etc/security/custom-dictionary.txt。这样,模块将同时检查内置字典和自定义字典。注意,自定义字典应仅包含高风险词汇,避免误杀正常密码。
# 创建自定义字典
sudo tee /etc/security/custom-dictionary.txt > /dev/null << EOF
companyname
product123
admin2024
EOF

# 修改 PAM 配置
sudo sed -i 's/pam_pwquality.so.*/& dictionary_file=\/etc\/security\/custom-dictionary.txt/' /etc/pam.d/system-auth
sudo sed -i 's/pam_pwquality.so.*/& dictionary_file=\/etc\/security\/custom-dictionary.txt/' /etc/pam.d/password-auth

# 验证:
passwd testuser
# 输入: companyname
# 预期输出: BAD PASSWORD: The password is in the system's dictionary
在此场景中,dictionary_file 参数指定了额外的字典路径。测试输入 companyname 是自定义字典中的条目,预期结果是被拒绝。若同时使用内置字典和自定义字典,模块会依次检查任一命中即拒绝。确保自定义字典文件权限为 644,所有者为 root,以避免安全警告。此方法适用于需要严格合规的企业环境,但需定期维护字典内容以防过时。
当密码同时违反长度和字典规则时,PAM 优先报告哪个错误?
当用户输入的密码同时违反最小长度要求和字典检查规则时,pam_pwquality 模块通常优先报告长度违规错误。这是因为模块按参数顺序进行检查:minlen 等强度参数先于 dictcheck 执行。例如,若设置 minlen=8 而用户输入 123(长度不足且在字典中),系统将返回“BAD PASSWORD: too short”而非字典错误。这种行为由模块内部逻辑决定,旨在先解决最基础的强度问题。开发者可通过调整参数顺序或禁用部分检查来改变此行为,但默认情况下长度检查优先。
# 假设配置:
password    requisite     pam_pwquality.so minlen=8 dictcheck=1

# 测试:
passwd testuser
# 输入: 123
# 预期输出: BAD PASSWORD: too short
# 注意:尽管 123 也在字典中,但长度错误先被捕获
在上述代码中,minlen=8 和 dictcheck=1 共存。输入 123 触发两个违规,但输出显示“too short”,证明长度检查优先。这是模块设计的固有行为,非配置错误。若需强制字典检查优先,可考虑拆分 PAM 栈或使用脚本预处理,但这会增加复杂性。对于大多数场景,接受默认优先级即可,因为长度不足是更严重的弱点。开发者在调试时应注意此顺序,避免误判模块故障。




















