








使用 tcpdump 抓包并过滤指定协议和端口,最直接的方法是组合使用 -i 指定网卡、-nn 关闭解析以提高速度,并在表达式中通过 port 关键字匹配端口号。例如,要抓取网卡 eth0 上所有涉及 tcp 80 端口的数据包,命令为 sudo tcpdump -i eth0 -nn port 80。该命令会同时捕获源端口或目标端口为 80 的流量,若需精确区分方向,可结合 src 或 dst 关键字进行限定。
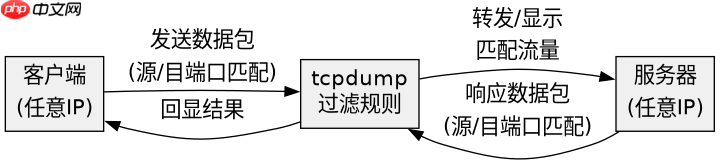
如何仅捕获特定方向的指定端口流量
当需要区分数据是进入还是离开本机时,可以在端口过滤条件前添加 src(源)或 dst(目的)关键字。例如,只捕获发往本机 8080 端口的流量,使用 dst port 8080;只捕获从本机 53 端口发出的 DNS 查询,使用 src port 53。这种过滤方式能有效减少无关日志,聚焦于单向通信行为。
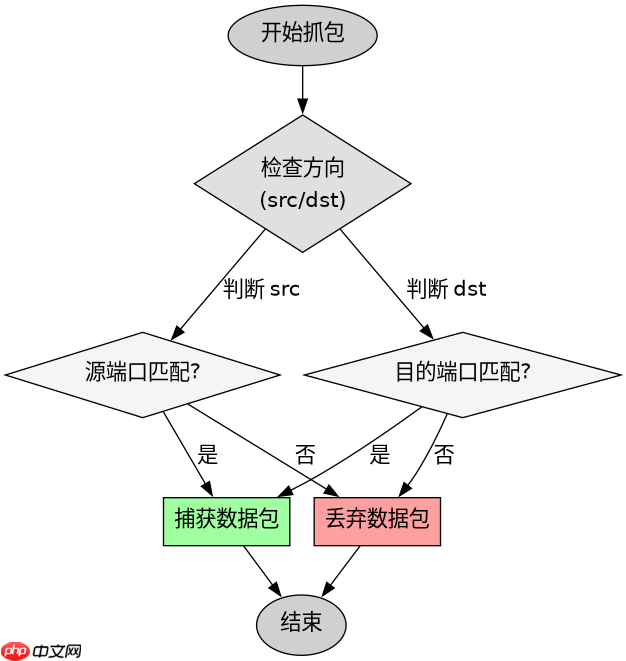

sudo tcpdump -i any -nn dst port 443
sudo tcpdump -i any -nn src port 53
如何同时过滤多种协议与端口的组合逻辑
在实际排查中,往往需要同时满足多个条件,如“TCP 且端口 80”或“UDP 且端口 53”。可以使用 and(或 &&)、or(或 ||)以及括号来构建复杂表达式。例如,捕获 TCP 协议的 80 端口或 UDP 协议的 53 端口,命令为 tcpdump -i eth0 -nn '(tcp and port 80) or (udp and port 53)'。注意在 Shell 中执行时需对包含空格或特殊字符的表达式加引号,防止被 Shell 提前解析。
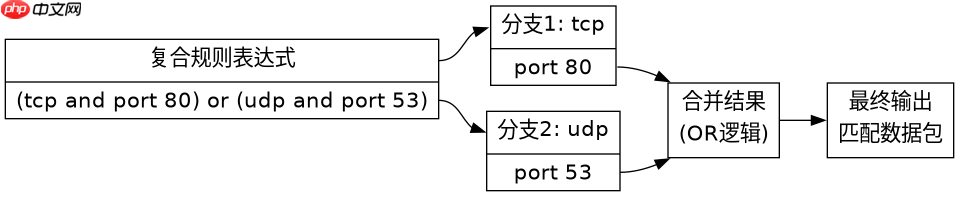
sudo tcpdump -i eth0 -nn '(tcp and port 80) or (udp and port 53)'
基于 tcpdump 输出中的 IP 地址字段如何进一步细化过滤
除了端口,通常还需要结合 IP 地址缩小范围。在 tcpdump 表达式中,可以直接使用 host 关键字后跟 IP 地址。例如,只抓取来自 192.168.1.100 且去往端口 22 的数据,命令为 sudo tcpdump -i eth0 -nn 'host 192.168.1.100 and port 22'。这种组合能精确定位到特定主机的特定服务交互,避免全网段流量的干扰。



















