








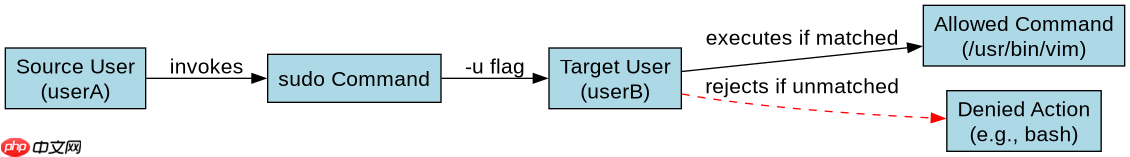
使用 sudo 限制切换目标用户,核心方法是修改 /etc/sudoers 配置文件。通过为特定用户或组指定允许执行的命令列表,可以精确控制其能切换到哪些用户(通常结合 -u 参数)以及执行哪些具体程序。例如,配置 username all=(target_user) /bin/ls 后,该用户只能以 target_user 身份运行 ls 命令,无法切换到其他用户或执行其他操作。
如何配置用户仅能切换到特定用户并执行指定命令
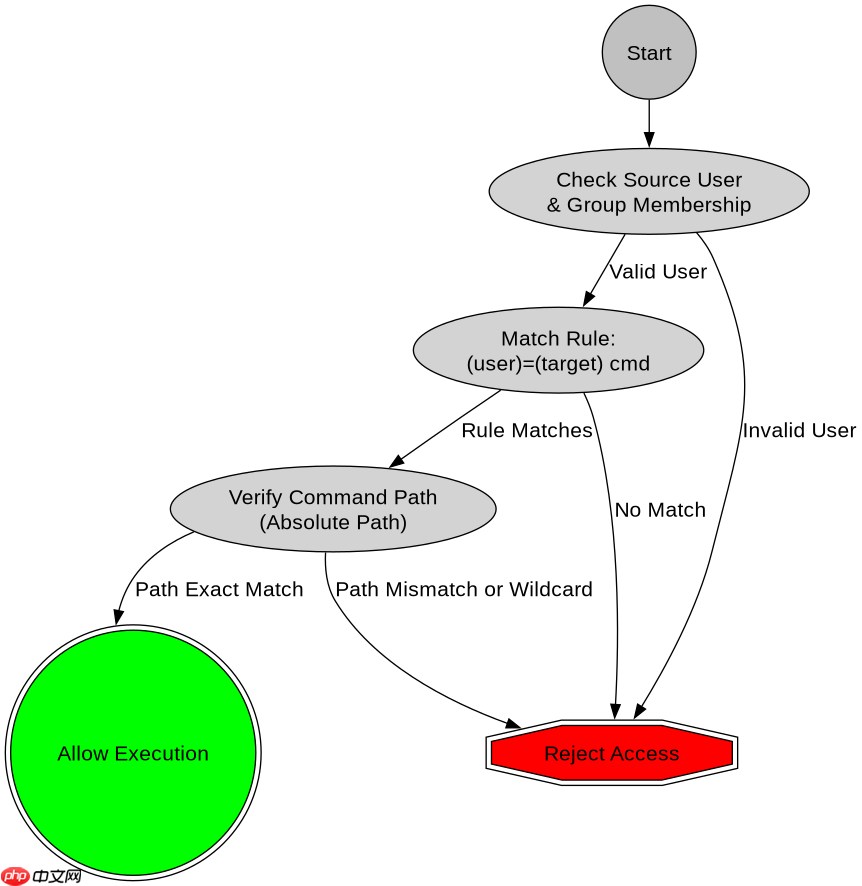
在 /etc/sudoers 文件中添加规则即可实现。语法结构为 用户主机=(目标用户) 命令列表。这行配置明确限制了源用户、目标用户以及可执行的二进制路径。只有当命令完全匹配时,sudo 才会放行,否则拒绝。
root@server:~# cat /etc/sudoers.d/restricted_access
# 允许 userA 以 userB 身份运行 /usr/bin/vim
userA ALL=(userB) /usr/bin/vim

# 允许 groupDev 成员以 www-data 身份运行 /usr/bin/systemctl restart nginx
groupDev ALL=(www-data) /usr/bin/systemctl restart nginx
上述配置中,userA 尝试 sudo -u userB bash 会被拒绝,因为 bash 不在允许列表中。而 sudo -u userB vim /etc/config 则成功执行。对于组配置,任何属于 groupDev 的用户都遵循相同规则。注意,命令必须使用绝对路径,且不能包含通配符,除非显式使用 Cmnd_Alias 定义别名,但为了安全起见,建议直接列出具体路径。

如何防止用户通过 sudo 获取 root 权限
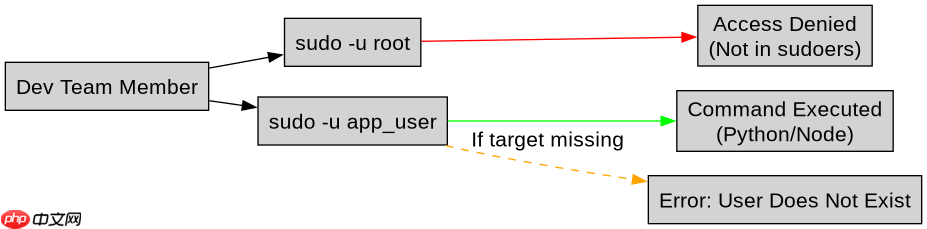
要确保用户无法切换到 root 用户,最简单的方法是不要在 /etc/sudoers 中授予其对 root 的访问权,或者显式禁止。默认情况下,普通用户没有任何 sudo 权限。如果之前赋予了 (ALL) 权限,需要移除或覆盖该规则。可以使用 %wheel 或 %sudo 组来控制,或者为特定用户编写更严格的规则,明确排除 root 或限制目标用户范围不包含 root。
root@server:~# visudo
# 假设我们有一个开发组 dev_team
# 只允许他们切换到 app_user,严禁切换到 root
dev_team ALL=(app_user) /usr/bin/python3, /usr/bin/node

# 如果之前有全局 sudo 权限,需注释或删除以下行:
# %sudo ALL=(ALL:ALL) ALL
在此配置下,dev_team 中的成员执行 sudo -u root id 将收到 "user is not allowed to run sudo on ..." 的错误提示。他们只能执行 sudo -u app_user python3 script.py。这种细粒度的控制避免了提权风险。如果需要允许执行多个命令,可以用逗号分隔,如 /usr/bin/cmd1, /usr/bin/cmd2。切记,不要使用 NOPASSWD 除非必要,因为这会跳过密码验证,增加安全风险。
当目标用户不存在时 sudo 的行为是什么
如果在 /etc/sudoers 中指定的目标用户(如 userB)在系统中实际不存在,sudo 在执行时会报错并终止命令。错误信息通常类似 "user userB does not exist" 或 "invalid user"。这意味着配置本身可能通过了语法检查(如果文件解析器不实时校验用户存在性),但在运行时验证阶段会失败。因此,在配置前务必确认目标用户已通过 useradd 创建。此外,如果目标用户被锁定或禁用,sudo 也可能因无法建立会话而失败,具体取决于 PAM 配置和 sudo 版本。测试时建议使用 sudo -l -U username 查看用户的 sudo 权限摘要,或使用 sudo -u nonexistent_user ls 进行模拟测试,观察返回的错误代码和消息,以确保配置符合预期且不会导致静默失败。





















