








使用 setfacl 命令设置访问控制列表(acl)可以限制特定用户只读访问。具体做法是赋予该用户对目标文件或目录的读取权限,同时明确拒绝写入和执行权限。对于文件,这通常意味着授予 r-- 权限;对于目录,则需要授予 r-x 权限以允许进入目录并列出内容,但禁止创建、删除或修改其中的文件。
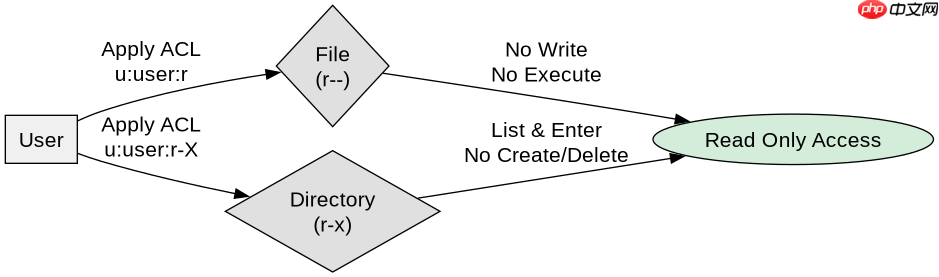
如何对单个文件设置只读 ACL
针对单个文件,只需为该用户添加 r 权限即可。Linux 文件系统默认会忽略文件的执行位用于非可执行场景,因此只要确保没有 w 权限,用户就无法修改文件内容。
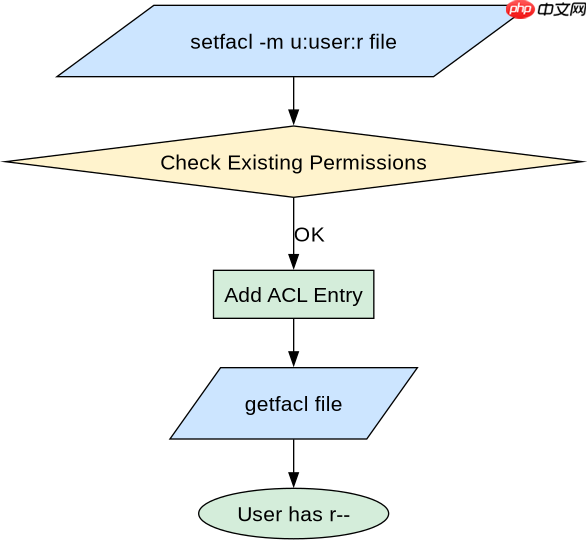
sudo setfacl -m u:username:r /path/to/file.txt
getfacl /path/to/file.txt
上述命令中,-m 表示修改 ACL,u:username:r 指定用户 username 拥有只读权限。执行后,getfacl 将显示新增的 ACL 条目。如果用户之前有通过组或其他机制获得的写权限,可能需要使用 setfacl -m u:username:--- 显式清除其写权限,或者调整基础权限掩码。

如何对目录及其子项递归设置只读 ACL
当需要限制用户对整个目录树只读时,必须递归应用 ACL。目录的特殊性在于,用户需要 x(执行/进入)和 r(读取列表)权限才能查看目录内容,但不能有 w 权限来创建或删除文件。
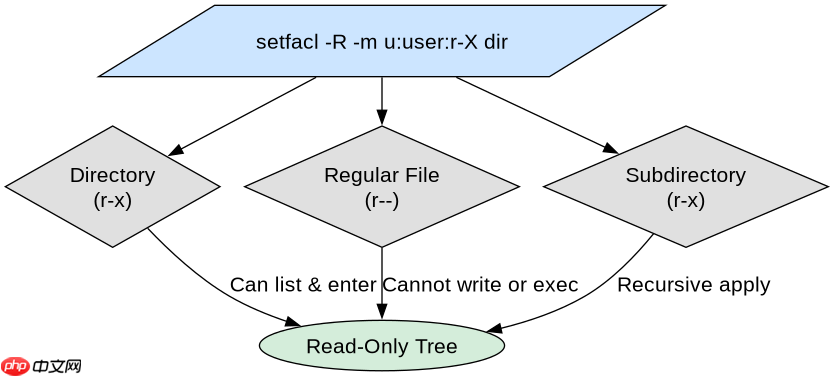
sudo setfacl -R -m u:username:r-X /path/to/directory
getfacl -R /path/to/directory
这里使用了 -R 进行递归操作。r-X 中的大写 X 是关键:它仅对目录赋予执行权限,对普通文件则不赋予执行权限(除非文件本身已有执行位)。这确保了用户能浏览目录结构,但无法执行其中的脚本或二进制文件,同时也无法写入任何内容。若需完全禁止执行,可使用 r-- 代替 r-X,但这会导致用户无法进入子目录。
ACL 优先级与基础权限冲突如何处理
在 Linux ACL 机制中,权限检查遵循特定的顺序:所有者 > 命名用户(ACL) > 所属组/命名组(ACL) > 其他。这意味着为特定用户设置的 ACL 会覆盖基础权限中的组或其他权限。然而,如果基础权限中的“其他”部分包含写权限,而 ACL 未明确设置该用户的权限,则可能产生混淆。最佳实践是始终显式设置 ACL,并验证 getfacl 的输出以确保无意外权限。




















