








升级docker客户端至v0.6.3后,tls握手失败通常由服务端证书过期或配置不匹配引起,而连接超时则多因网络延迟或服务器负载过高导致。排查时,应优先检查服务端证书的有效性与信任链,并适当调整客户端的超时参数以应对高负载场景。
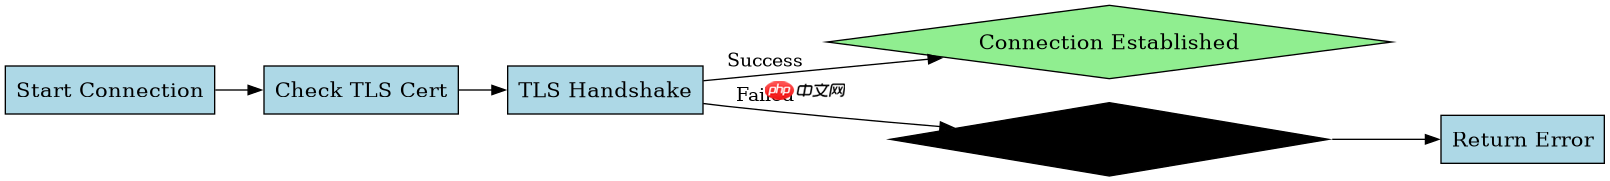
TLS握手失败的常见原因与修复
TLS握手失败主要源于证书问题。当客户端无法验证服务端身份时,会拒绝建立连接。解决方法是确保服务端证书有效且被客户端信任,或通过配置跳过验证(仅限测试环境)。
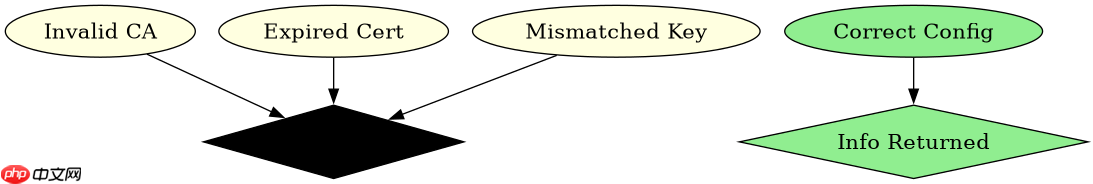
docker --tlsverify --tlscacert=/path/to/ca.pem --tlscert=/path/to/cert.pem --tlskey=/path/to/key.pem -H tcp://server:2376 info
上述命令显式指定了CA证书、客户端证书和私钥路径。若证书正确,命令将返回系统信息;若证书无效,将抛出SSL错误。建议在生产环境中始终使用有效的证书进行双向认证。

Docker部署助手
下载
「在我电脑上明明能跑」——因为少了Docker。帮你写Dockerfile、构建镜像、配置多环境、编排docker-compose,从本地开发到服务器部署一条龙。支持Node.js/Python/Go/Java/前端全栈,覆盖CI/CD集成、安全加固、监控告警,告别环境不一致的噩梦。 触发词:Docker部署、容...
连接超时的诊断与优化
连接超时通常发生在网络不稳定或服务器响应缓慢时。通过增加超时时间或检查网络连通性,可以缓解此问题。推荐使用timeout工具或调整Docker客户端配置来延长等待时间。
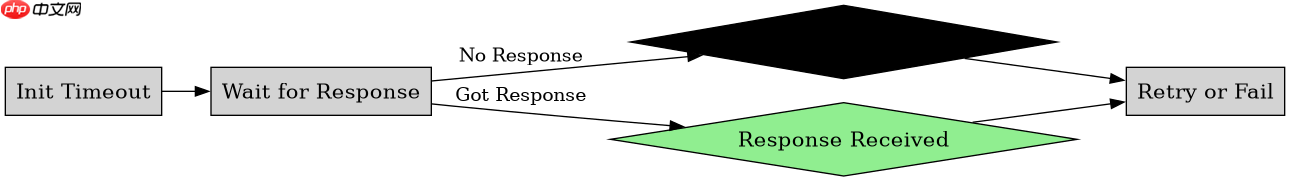
docker --host tcp://server:2376 --timeout 30s info
该命令将超时时间设置为30秒。若服务器在30秒内未响应,客户端将放弃连接。此设置有助于避免因短暂网络波动导致的误判。同时,可使用ping或telnet测试与服务器的基本连通性,排除网络层故障。
基于具体输入条件的行为差异
当使用无效的证书路径作为输入时,客户端会立即报错而非尝试连接。例如,指定一个不存在的ca.pem文件,将直接触发文件系统错误,而非TLS握手错误。这表明客户端在建立连接前会先验证本地资源的有效性。
















