








安装arcane 3可以采用官方docker compose方案:生成应用密钥,挂载持久数据和compose项目目录,启动管理器后从数据目录取得一次性初始密码。下例面向本机docker主机,将管理端口绑定到127.0.0.1;从远程设备访问时,应先安排受控网络入口,并同步修改arcane_app_url。
生成密钥并准备目录
先确认Docker Engine与Compose可用。用当前用户的id -u和id -g核对PUID、PGID,再为Compose项目选择绝对路径,示例为/opt/docker。宿主机目录、容器挂载路径和ARCANE_PROJECTS_DIRECTORY三处保持一致,避免项目中的路径映射落到错误位置。
docker run --rm ghcr.io/getarcaneapp/manager:latest /app/arcane generate secret
id -u
id -g
把生成的密钥保存在当前Compose目录的.env中,例如ARCANE_ENCRYPTION_KEY=实际生成值,并限制该文件读取权限。不要将密钥提交进公共仓库。
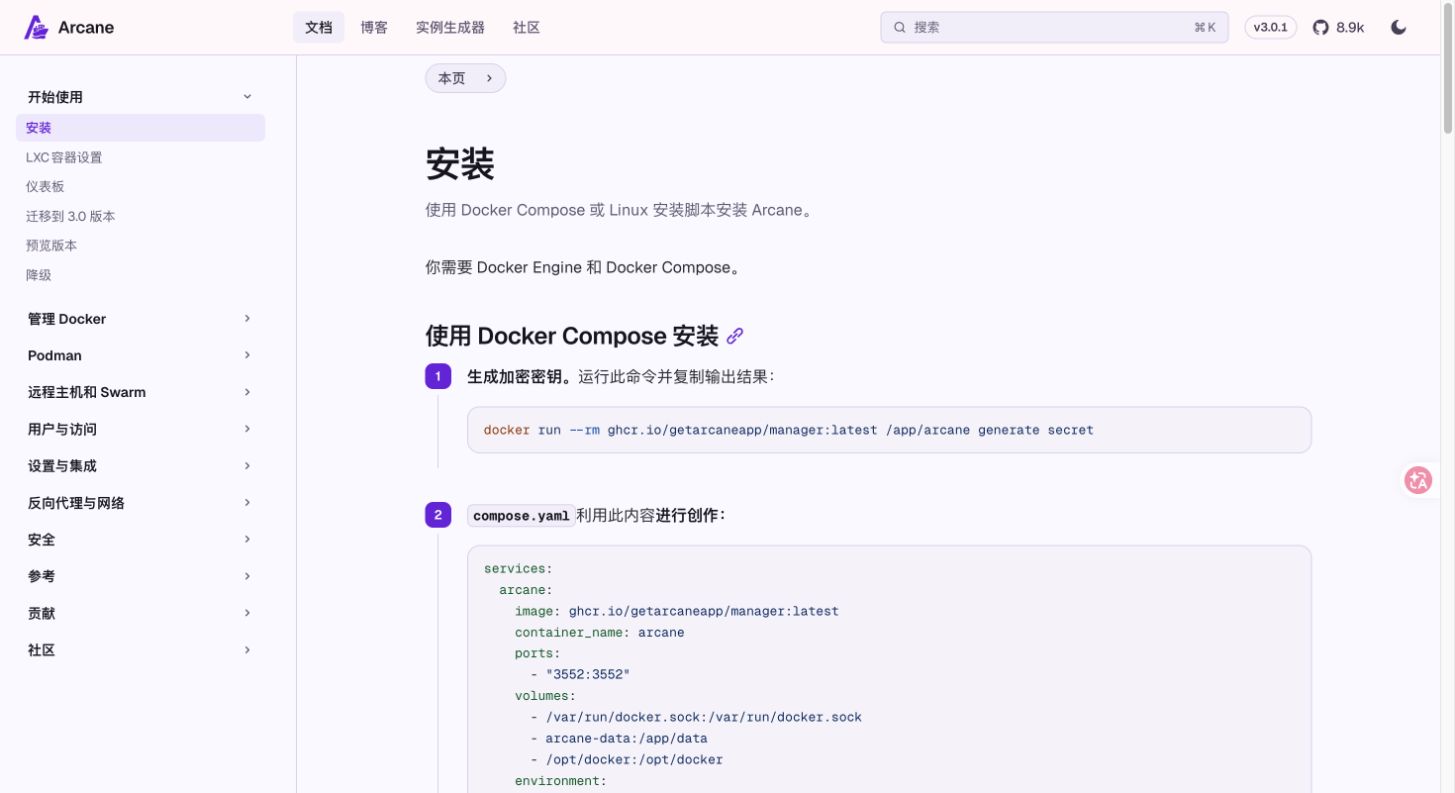
官方安装文档中的密钥生成与Compose配置入口。
创建Compose配置并启动
保存以下内容为compose.yaml,将1000改为实际用户和组ID,确认项目目录可由相应用户读写。文档采用manager:latest;这是随发布变化的标签,准备升级时应核对镜像版本或digest,不能把latest视为永久固定的3.0.1。

「在我电脑上明明能跑」——因为少了Docker。帮你写Dockerfile、构建镜像、配置多环境、编排docker-compose,从本地开发到服务器部署一条龙。支持Node.js/Python/Go/Java/前端全栈,覆盖CI/CD集成、安全加固、监控告警,告别环境不一致的噩梦。 触发词:Docker部署、容...
services:
  arcane:
    image: ghcr.io/getarcaneapp/manager:latest
    container_name: arcane
    ports:
      - "127.0.0.1:3552:3552"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock
      - arcane-data:/app/data
      - /opt/docker:/opt/docker
    environment:
      - ARCANE_APP_URL=http://localhost:3552
      - PUID=1000
      - PGID=1000
      - ARCANE_ENCRYPTION_KEY=${ARCANE_ENCRYPTION_KEY}
      - ARCANE_PROJECTS_DIRECTORY=/opt/docker
    cgroup: host
    restart: unless-stopped
volumes:
  arcane-data:
docker compose up -d
docker compose logs --tail=100 arcane
读取初始密码并进入控制台
docker compose cp arcane:/app/data/initial-admin-password .
打开http://localhost:3552,以用户名arcane和复制出的初始密码登录,并按提示设置新密码。不要沿用旧教程中的固定默认密码。完成后检查容器、镜像与卷能否正常列出,再检查项目页面识别的目录是否与宿主机一致。
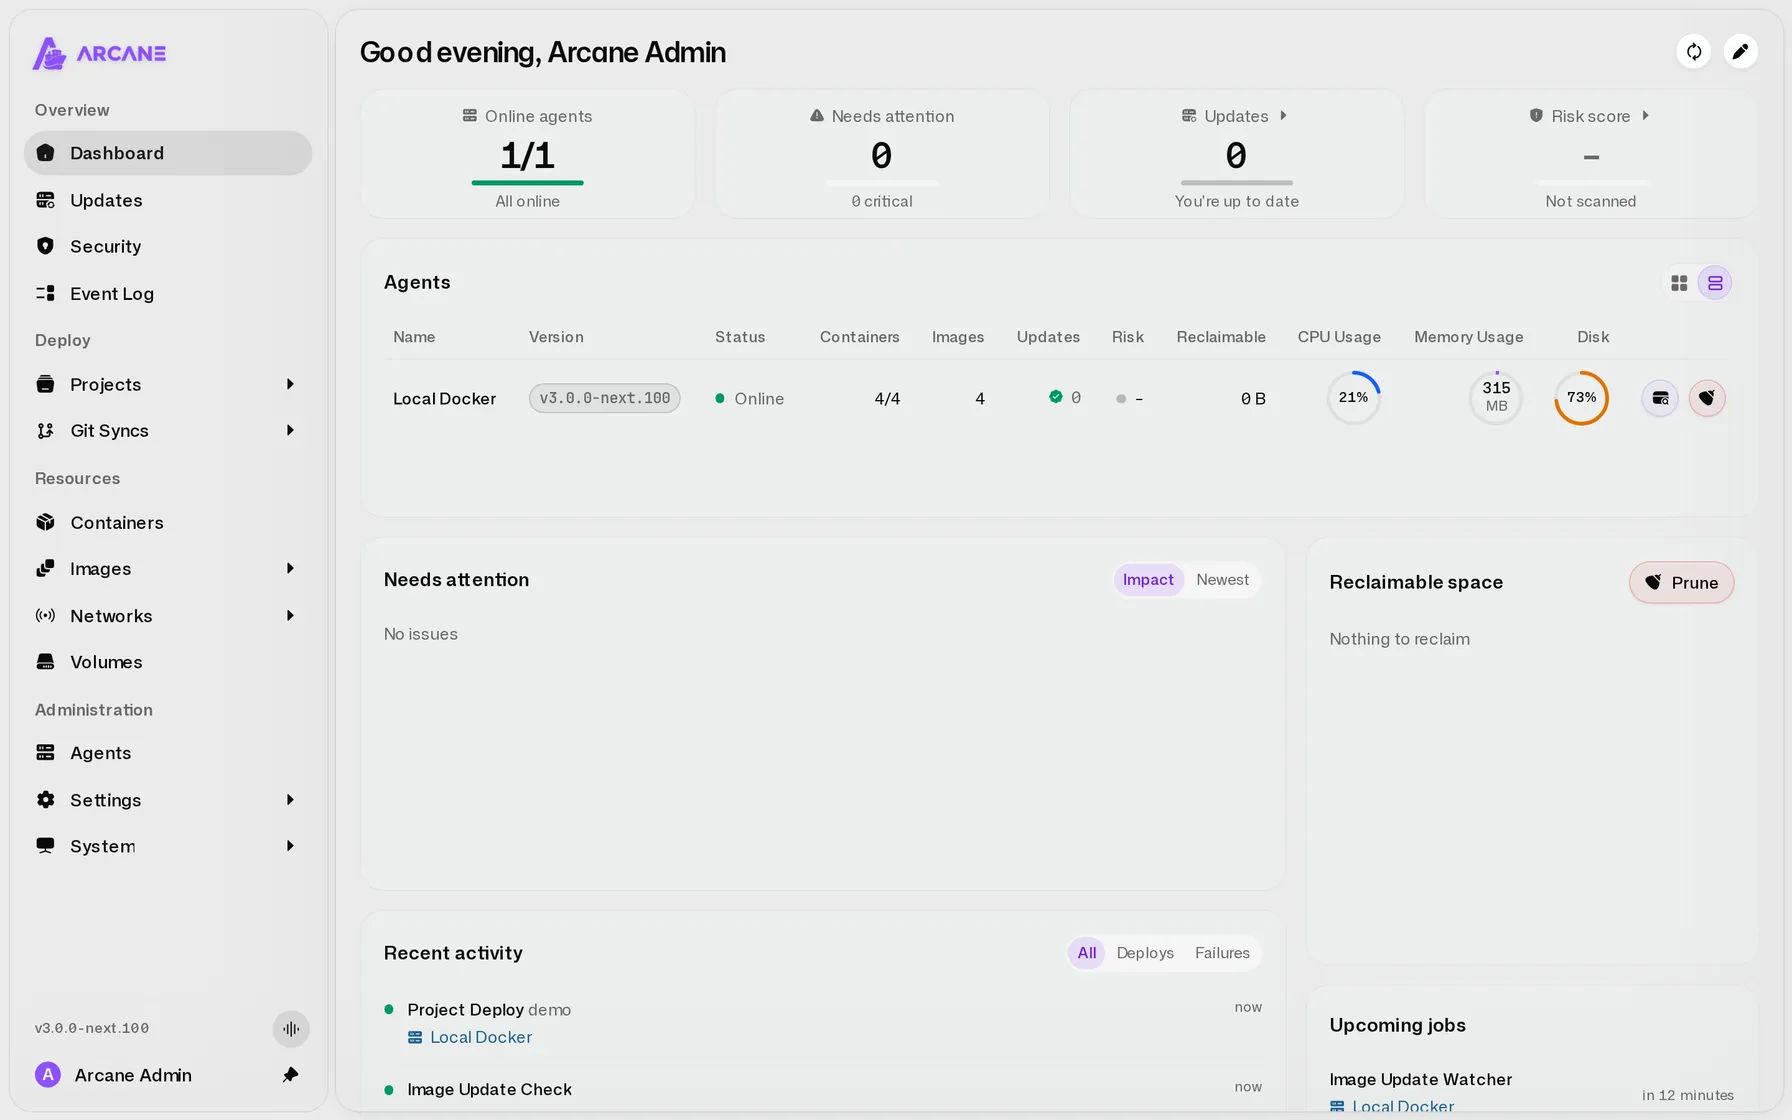
官方产品界面示例,展示容器、镜像、卷与主机状态。
理解Socket和持久数据的边界
arcane-data保存应用数据,/opt/docker保存项目文件;普通重启不需要删除它们。Docker Socket使管理器能够执行Docker API操作,简单把挂载加上:ro并不会把Docker API变成只读接口。需要限制管理操作时,应另按官方Socket代理方案配置允许的API路径。

















