








在 docker swarm 中,容器默认运行在 overlay 网络下,获取到的是虚拟 ip 而非宿主机真实 ip。要解决这个问题,最直接且推荐的做法是使用 host 模式网络,或者在应用层通过挂载 /proc 文件系统并读取特定接口信息来获取。如果必须使用 overlay 网络且需要感知宿主机身份,通常需要在服务配置中注入环境变量或挂载卷来传递宿主机元数据。
如何配置 Host 网络模式以直接访问宿主机 IP
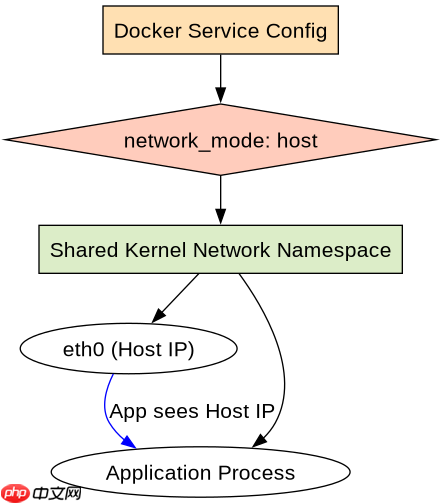
将服务的网络模式设置为 host 可以让容器共享宿主机的网络命名空间,从而直接拥有宿主机的所有网络接口和 IP 地址。这是解决“无法获取真实 IP”最彻底的方法,因为容器内看到的 IP 就是宿主机本身的 IP。
version: '3.8'
services:
  web-app:
    image: nginx:latest
    network_mode: host
    ports:
      - "80:80"
    deploy:
      replicas: 1
      placement:
        constraints:
          - node.role == manager
上述配置中,network_mode: host 是关键。部署后,容器内的进程将直接使用宿主机的网络栈。此时,如果在容器内执行 ip addr 或 curl ifconfig.me,返回的将是宿主机的公网或局域网 IP,而不是 Docker 分配的虚拟 IP。需要注意的是,使用 host 模式时,端口冲突风险增加,且失去了 Docker 网络隔离带来的部分安全性优势。

「在我电脑上明明能跑」——因为少了Docker。帮你写Dockerfile、构建镜像、配置多环境、编排docker-compose,从本地开发到服务器部署一条龙。支持Node.js/Python/Go/Java/前端全栈,覆盖CI/CD集成、安全加固、监控告警,告别环境不一致的噩梦。 触发词:Docker部署、容...
如何在 Overlay 网络中通过挂载 Proc 获取宿主机 IP
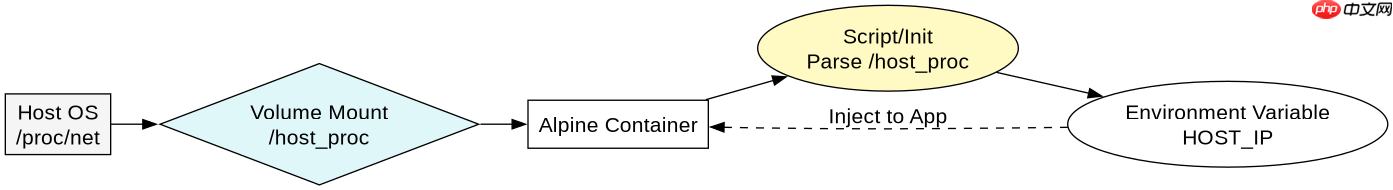
如果业务强依赖 overlay 网络(例如需要服务发现),可以通过挂载宿主机的 /proc 文件系统,让容器读取宿主机的网络状态文件来获取 IP。这种方法不需要改变容器的网络模式,保持了 overlay 网络的特性。
version: '3.8'
services:
  ip-detector:
    image: alpine:latest
    volumes:
      - /proc:/host_proc:ro
    command: >
      sh -c "cat /host_proc/net/if_inet6 | grep fe80 || \
             cat /host_proc/net/dev | grep eth0"
在这个示例中,我们将宿主机的 /proc 目录只读挂载到容器内的 /host_proc。容器内部可以通过解析 /host_proc/net/ 下的文件来获取宿主机的网络接口信息。虽然这比直接读取宿主机环境复杂,但它保留了 swarm 的网络路由能力。对于更复杂的场景,通常建议编写一个侧车容器(Sidecar)或使用 init 脚本来解析这些文件并将结果写入环境变量供主应用使用。
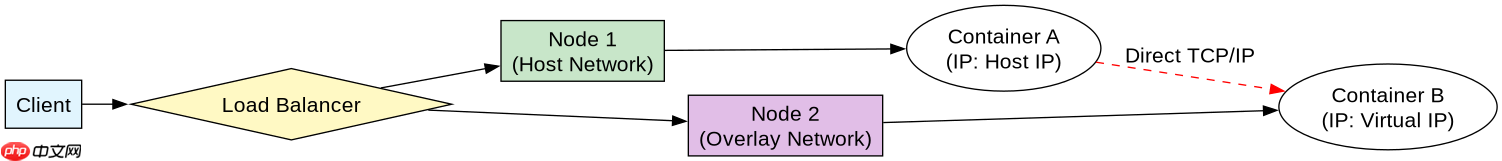
当使用 Host 模式时,容器间通信会受到什么影响
启用 host 网络模式后,容器不再拥有独立的网络命名空间,这意味着容器之间无法再通过 Docker 内置的 DNS 进行自动服务发现。如果集群中有多个服务实例,它们之间的通信必须依赖于宿主机的 IP 和端口,或者外部负载均衡器。此外,所有使用该模式的容器都会直接暴露宿主机的端口,如果不同服务使用了相同端口,将会发生冲突。因此,在混合使用 host 和 overlay 网络时,需要仔细规划端口分配和服务发现机制,通常建议仅对需要高性能网络或直接访问硬件的服务使用 host 模式,其他服务继续使用默认的 overlay 网络并通过 docker service create 的 --publish 或外部 LB 进行通信。

















