








chmod命令修改文件权限的具体操作是什么
使用chmod命令配合八进制数字或符号模式来设置敏感文件的权限。核心做法是将所有者设为读写,组和其他用户设为无权限,即600;若需执行权限则设为700。例如对/etc/shadow执行chmod 600 /etc/shadow后,仅root用户可读写,其他用户无法访问。
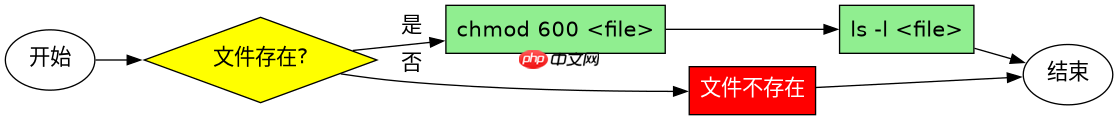
#!/bin/bash
# 示例:设置敏感文件权限
FILE="/etc/ssh/sshd_config"

# 检查文件是否存在
if [ -f "$FILE" ]; then
    # 设置为仅所有者可读可写
    chmod 600 "$FILE"
    echo "Permission set to 600 for $FILE"
else
    echo "File not found: $FILE"
fi

# 验证结果
ls -l "$FILE"运行上述脚本后,sshd_config的权限将变为-rw-------,属主为root,属组为root。这确保了只有root用户可以读取和修改该配置文件,防止未授权访问。
chown命令如何确保文件所有权正确
使用chown命令将敏感文件的所有者和组更改为root。这是权限管理的基础,因为即使权限位正确,如果文件属于普通用户,仍可能被提权攻击。例如对/etc/passwd执行chown root:root /etc/passwd,确保只有root拥有该文件。

#!/bin/bash
# 示例:修正文件所有权
FILES=(
    "/etc/passwd"
    "/etc/shadow"
    "/etc/group"
)

for FILE in "${FILES[@]}"; do
    if [ -f "$FILE" ]; then
        chown root:root "$FILE"
        echo "Ownership corrected for $FILE"
    else
        echo "File not found: $FILE"
    fi
done

# 验证结果
ls -l /etc/passwd /etc/shadow /etc/group执行后,这些文件的属主和属组均显示为root。结合之前的chmod 600,/etc/shadow将呈现-rw------- root root的状态,彻底隔离了非特权用户的访问路径。
基于/etc/shadow文件权限设置的具体问题
/etc/shadow文件必须严格设置为600且属主为root。任何偏离此配置的行为都会导致系统安全风险,如密码泄露或暴力破解。在Linux系统中,/etc/shadow存储了加密后的用户密码哈希值,其权限错误是常见的安全漏洞来源。


















