








恢复 nat 网关配置的核心在于利用云服务商提供的快照或备份功能,将实例状态回滚至创建时或修改前的特定时间点。具体做法是进入控制台找到目标 nat 网关,选择“恢复”或“从快照还原”选项,确认目标快照后执行操作,系统会自动重建该时刻的 snat/dnat 规则及绑定关系。
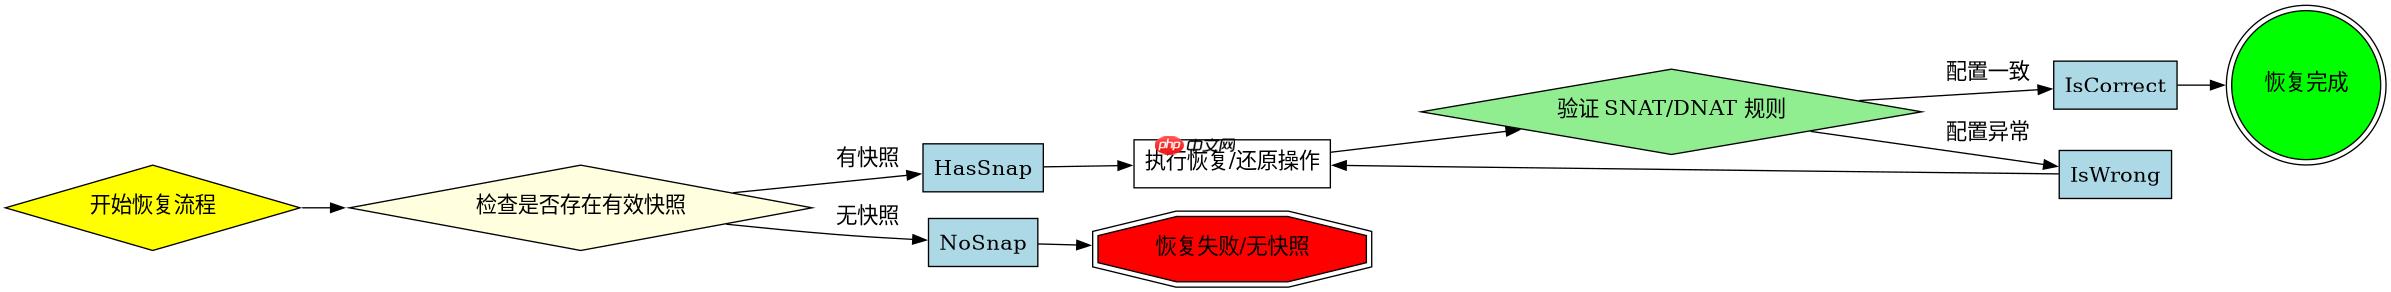
如何从自动快照中恢复 NAT 网关
当 NAT 网关因误操作导致规则丢失时,可以通过调用 DeleteNatGateway 接口删除当前异常实例,随后使用 CreateNatGateway 接口并指定 NatGatewayId 为原 ID(若支持)或直接创建新实例后重新应用快照中的规则集。更常见的自动化流程是利用 DescribeNatGatewaySnapshots 获取最新的有效快照 ID,然后触发恢复动作。此过程依赖于预先开启的自动快照策略,确保在故障发生前有最近的数据留存。
import os
import json
from aliyunsdkcore.client import AcsClient
from aliyunsdkvpc.request.v20160428 import DescribeNatGatewaySnapshotsRequest, CreateNatGatewayRequest, DeleteNatGatewayRequest

# 初始化客户端
client = AcsClient(os.getenv('ACCESS_KEY_ID'), os.getenv('ACCESS_KEY_SECRET'), 'cn-hangzhou')

# 1. 查询现有的 NAT 网关快照
request = DescribeNatGatewaySnapshotsRequest.DescribeNatGatewaySnapshotsRequest()
request.set_NatGatewayId('ngw-t4n5k5z5z5z5z5z5z5z5') # 替换为实际ID
request.set_PageSize(1)
response = client.do_action_with_exception(request)
snapshots = json.loads(response)['NatGatewaySnapshots']['NatGatewaySnapshot']

if snapshots:
    latest_snapshot_id = snapshots[0]['NatGatewaySnapshotId']
    print(f"Found snapshot: {latest_snapshot_id}")
    # 注意:阿里云通常不直接提供一键恢复API,而是通过删除旧实例并基于快照信息重建,
    # 或者使用特定的‘Restore’功能(如果云服务提供商支持)。
    # 这里演示逻辑:获取快照 -> 删除错误配置 -> 基于快照元数据重建
else:
    print("No snapshots found.")
如何通过 API 实现配置的批量还原
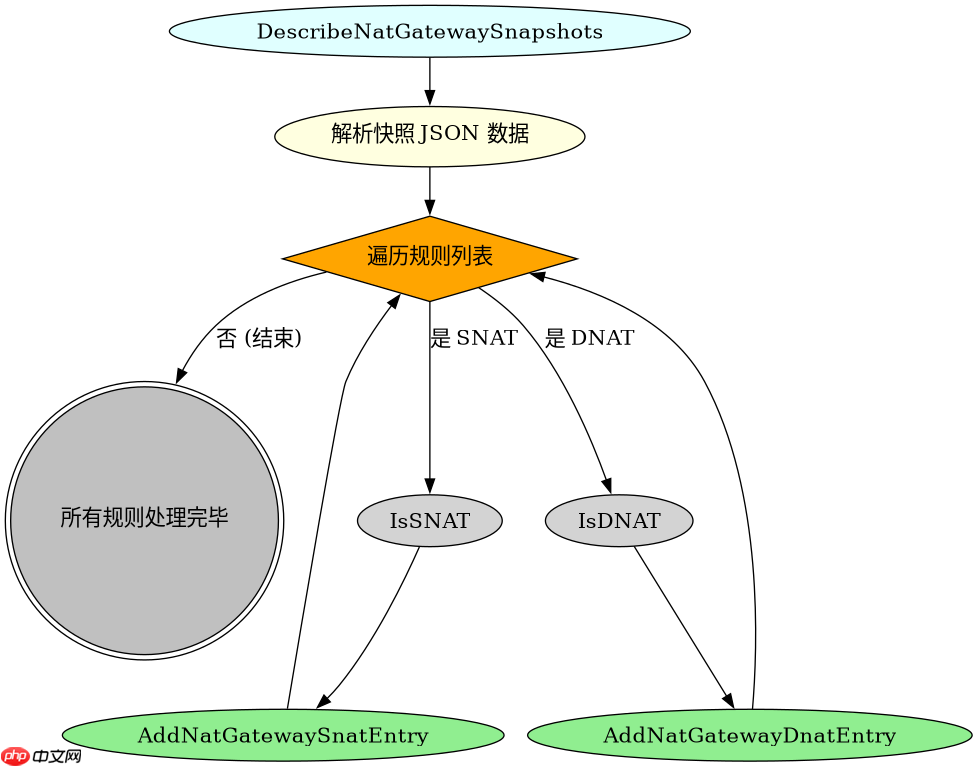
针对复杂的网络拓扑,手动恢复容易遗漏细节,因此编写脚本遍历快照中的规则列表并逐一应用是更稳妥的方案。首先调用 DescribeNatGatewayRules 获取当前失效的规则状态,对比快照记录,识别出缺失或错误的条目。接着,对于每个需要恢复的 SNAT 条目,调用 AddNatGatewaySnatEntry;对于 DNAT 条目,调用 AddNatGatewayDnatEntry。这种方法允许开发者精确控制恢复的范围,避免全量覆盖带来的意外影响,特别适用于多租户环境下的隔离恢复。
# 伪代码逻辑展示批量恢复过程
def restore_nat_rules(snapshot_data, current_nat_gateway_id):
    for rule in snapshot_data['rules']:
        if rule['type'] == 'SNAT':
            # 检查是否已存在,避免重复添加
            if not is_rule_exists(current_nat_gateway_id, rule['source_cidr']):
                add_snat_entry(
                    nat_gateway_id=current_nat_gateway_id,
                    source_cidr=rule['source_cidr'],
                    snat_ip_pool=rule['snat_ips']
                )
        elif rule['type'] == 'DNAT':
            add_dnat_entry(
                nat_gateway_id=current_nat_gateway_id,
                external_ip=rule['external_ip'],
                internal_ip=rule['internal_ip'],
                protocol=rule['protocol'],
                port=rule['port']
            )
    return "Restoration completed"
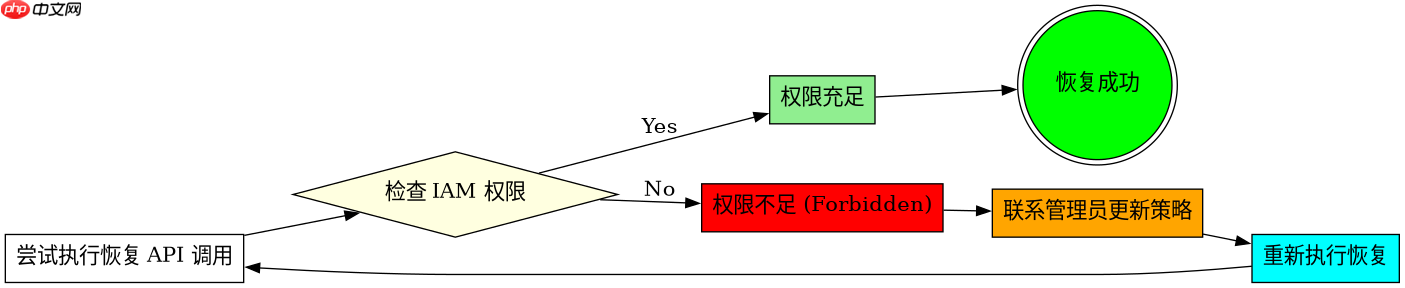
恢复过程中遇到权限不足如何处理
在执行恢复操作时,如果 IAM 用户或角色缺乏 vpc:DeleteNatGateway、vpc:CreateNatGateway 或 vpc:ManageNatGatewaySnapshot 等必要权限,API 调用将返回 Forbidden.RAM 错误。此时需联系管理员为该身份附加包含上述 Action 的自定义策略或系统策略(如 AliyunVPCFullAccess)。此外,还需确保主账号未开启强制的多因素认证(MFA)限制,除非脚本中已正确配置 MFA Token。解决权限问题后,重新执行恢复流程即可成功重建 NAT 网关实例及其关联规则。






















