








php 8.1 官方补丁通过引入 __unserialize() 魔术方法并废弃旧的 __wakeup() 自动触发机制来修复反序列化漏洞。具体做法是将类中的 __wakeup() 逻辑迁移至 __unserialize(),并在 __construct() 中仅保留初始化代码,从而阻断攻击者利用 __destruct() 或 __tostring() 等方法的链式调用。

旧版 __wakeup() 为何会被绕过
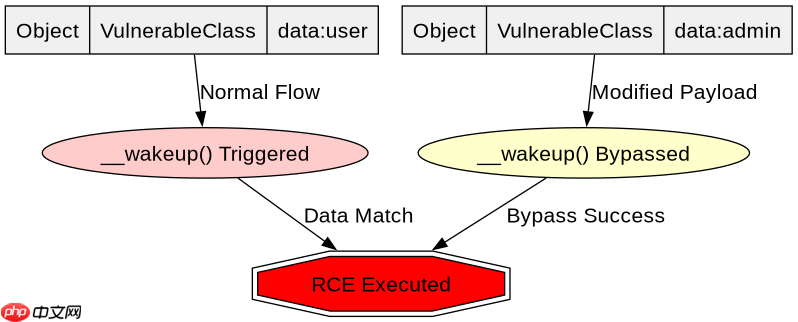
在 PHP 8.0 及更早版本中,反序列化对象时会自动调用 __wakeup() 方法。如果该方法中存在危险操作(如执行命令),攻击者可通过修改序列化字符串中的属性数量来绕过它。此外,若类未定义 __wakeup(),但定义了 __destruct(),攻击者仍可在对象销毁时触发恶意代码。
<?php
class VulnerableClass {
    public $data;

    public function __construct($data) {
        $this->data = $data;
    }

    // 旧版危险方法:反序列化时自动触发
    public function __wakeup() {
        if ($this->data === 'admin') {
            system('whoami'); // 危险操作
        }
    }

    public function __destruct() {
        // 某些场景下可能触发其他副作用
    }
}

// 模拟攻击:修改序列化数据绕过 __wakeup
$original = serialize(new VulnerableClass('user'));
echo "Original: " . $original . "\n";

// 攻击者将 'user' 改为 'admin' 并调整属性数
$payload = str_replace('s:4:"user"', 's:5:"admin"', $original);
$payload = preg_replace('/O:\d+:"VulnerableClass":1/', 'O:17:"VulnerableClass":1', $payload);

try {
    unserialize($payload);
} catch (Exception $e) {
    echo "Error: " . $e->getMessage() . "\n";
}
?>
运行上述代码,当 $payload 被反序列化时,__wakeup() 会被调用,若数据匹配则执行 system('whoami')。这是典型的 RCE 路径。
立即学习“PHP免费学习笔记(深入)”;
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
新版 __unserialize() 如何安全处理
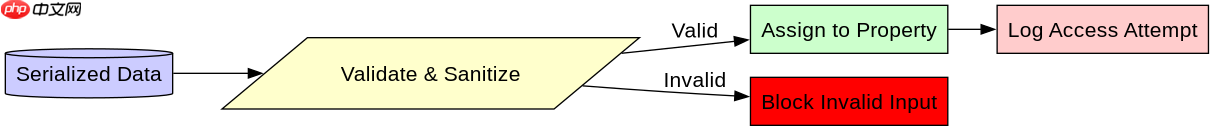
PHP 8.1 引入了 __unserialize() 方法,它在反序列化过程中优先于 __wakeup() 被调用。如果类实现了 __unserialize(),则 __wakeup() 将不再自动触发。开发者应在此方法中显式控制反序列化后的逻辑,确保只有可信数据才执行敏感操作。
<?php
class SecureClass {
    public $data;

    public function __construct($data) {
        $this->data = $data;
    }

    // 新版安全方法:替代 __wakeup()
    public function __unserialize(array $data) {
        // 显式验证数据合法性
        if (!isset($data['data']) || !is_string($data['data'])) {
            throw new InvalidArgumentException('Invalid data format');
        }
        $this->data = $data['data'];

        // 仅在明确信任的数据上执行操作
        if ($this->data === 'admin') {
            // 此处可添加日志记录或权限检查
            error_log('Admin access attempted');
        }
    }

    public function __sleep() {
        return ['data'];
    }
}

// 正常反序列化
$secureObj = unserialize(serialize(new SecureClass('user')));
echo "Secure object created with data: " . $secureObj->data . "\n";

// 尝试注入恶意数据
$maliciousPayload = 'O:11:"SecureClass":1:{s:4:"data";s:5:"admin";}';
try {
    unserialize($maliciousPayload);
} catch (Exception $e) {
    echo "Blocked malicious payload: " . $e->getMessage() . "\n";
}
?>
在新版实现中,即使攻击者构造了包含 'admin' 的序列化字符串,由于 __unserialize() 对输入进行了严格校验,恶意代码不会被执行。同时,__wakeup() 已失效,彻底阻断了旧式绕过手段。
基于 __destruct() 的潜在风险与防护
尽管 __unserialize() 解决了大部分问题,但若类中仍存在 __destruct() 方法且其内部调用了外部资源(如文件句柄、数据库连接),攻击者仍可能在对象销毁时触发二次漏洞。因此,建议在 __destruct() 中避免执行任何不可信逻辑,或使用 __set_state() 等方法进行更精细的控制。



















