








在centos 8环境下修复php 8.3漏洞,最直接有效的做法是启用remi源并执行系统级更新。通过配置yum/dnf仓库源,调用dnf update php*命令,可以将所有已安装的php组件升级至官方发布的最新安全版本,从而修补已知的高危漏洞。此操作会自动处理依赖关系,确保核心模块与扩展库的一致性。

如何配置Remi源以获取最新PHP包
配置Remi源是获取PHP 8.3安全补丁的前提。需要安装EPEL和Remi的RPM包,并启用对应的模块流。这一步骤解决了CentOS 8默认仓库中PHP版本过旧或不可用的问题,为后续的安全更新提供数据源。
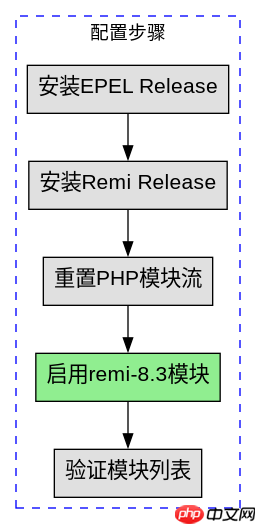
# 安装EPEL和Remi仓库
sudo dnf install -y https://dl.fedoraproject.org/pub/epel/epel-release-latest-8.noarch.rpm
sudo dnf install -y https://rpms.remirepo.net/enterprise/remi-release-8.rpm

# 重置PHP模块流并启用Remi PHP 8.3
sudo dnf module reset php -y
sudo dnf module enable php-remi-8.3 -y

# 验证当前启用的PHP模块
sudo dnf module list php
执行上述命令后,系统将切换至Remi提供的PHP 8.3模块流。此时运行php -v应显示版本号为8.3.x。若未正确启用模块,后续更新可能仍指向旧版本或失败。务必确认dnf module list php输出中包含remi-8.3且状态为enabled。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
执行全量更新并验证漏洞修复情况
完成源配置后,需执行全量更新以应用安全补丁。使用dnf update命令拉取并安装所有可用的PHP及相关扩展的最新版本。更新完成后,通过检查关键扩展的版本号和内置函数来验证漏洞是否已被修复。

# 执行全量更新
sudo dnf update --best --allowerasing -y

# 重启Web服务以加载新模块
sudo systemctl restart httpd
# 或
sudo systemctl restart php-fpm

# 验证PHP版本及关键扩展
php -v
php -m | grep -E 'openssl|mbstring|json'
更新结束后,php -v输出的版本号应为最新的8.3.x(如8.3.10+)。重点检查openssl、mbstring等核心扩展是否已更新至对应安全版本。若某些扩展未更新,可单独指定包名进行更新,例如sudo dnf update php-mbstring。重启服务后,通过访问PHPinfo页面或运行测试脚本确认无报错且版本一致。
特定扩展如PDO MySQL在更新后连接异常如何处理
在PHP 8.3更新过程中,部分扩展如pdo_mysql可能因驱动版本变更导致连接异常。这通常是因为底层MySQL客户端库升级后,认证协议或字符集设置发生变化。需检查php.ini中的相关配置,并确保数据库用户权限兼容新版本的认证机制。
# 检查PDO MySQL扩展配置
grep -i 'pdo_mysql' /etc/php.ini

# 若出现连接错误,尝试调整认证插件
echo "ALTER USER 'your_user'@'localhost' IDENTIFIED WITH mysql_native_password BY 'your_password';" | mysql -u root -p

# 重启服务并测试连接
sudo systemctl restart php-fpm
php -r "new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');"
当遇到PDOException或Access denied错误时,首先确认数据库用户使用的认证插件是否为mysql_native_password。PHP 8.3默认可能更严格地要求密码强度或协议版本。若数据库端已升级至MySQL 8.0+,需显式设置用户认证方式以兼容旧版客户端行为。修改后重启PHP-FPM即可恢复连接。


















