








修复thinkphp5在php 7.4下的反序列化漏洞,核心做法是禁用全局自动注册的反序列化函数并升级框架至安全版本。具体而言,需在入口文件或公共配置中移除对 __destruct、__wakeup 等魔术方法的自动调用链,同时确保 thinkmodel 类不再通过 __call 方法触发任意sql执行。若无法立即升级,可通过自定义 serialize() 和 unserialize() 拦截器来阻断恶意载荷。

如何识别ThinkPHP5中的危险反序列化入口点
识别入口点主要关注 thinkProcess、thinkmodelconcernConversion 以及 thinkDb 类中的魔术方法。这些类在旧版本中未严格校验输入,导致攻击者可通过构造包含特定序列化的对象触发远程代码执行。例如,thinkProcess 的 __destruct 方法会直接调用系统命令,而 thinkmodelconcernConversion 则可能通过 __toString 触发数据库查询。
namespace appcontroller;

use thinkacadeDb;

class VulnerableController {
    public function index() {
        // 模拟接收用户输入的序列化数据
        $data = $_GET['data'] ?? '';
        if ($data) {
            // 危险操作:直接反序列化用户输入
            $obj = unserialize($data);
            echo "Processed";
        }
    }
}
上述代码中,unserialize() 直接处理 $_GET['data'],若未进行白名单校验,攻击者可传入经过 php://filter 编码的恶意对象。预期结果为页面输出 “Processed”,但若 payload 包含 thinkProcess 实例,服务器将执行系统命令。修复方案是将 unserialize() 替换为 json_decode() 或使用严格的类型检查。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何通过配置禁用危险的魔术方法调用
禁用危险魔术方法的关键在于修改 config/app.php 中的 serialize_handler 配置项,并将其设置为 false 或自定义安全处理器。此外,需在 public/index.php 中引入自定义的 unserialize 包装函数,拦截所有非预期的类加载。对于 thinkDb 类,需确保其 __call 方法不再支持任意方法名拼接,而是限制为预定义的查询方法。

// config/app.php
return [
    'serialize_handler' => false, // 禁用默认序列化
    'exception_handle' => 'ppexceptionHandler',
];

// public/index.php
spl_autoload_register(function ($class) {
    if (strpos($class, 'think\') === 0) {
        // 阻止危险类的自动加载
        if (in_array($class, ['thinkProcess', 'thinkmodelconcernConversion'])) {
            throw new Exception('Class not allowed');
        }
    }
});
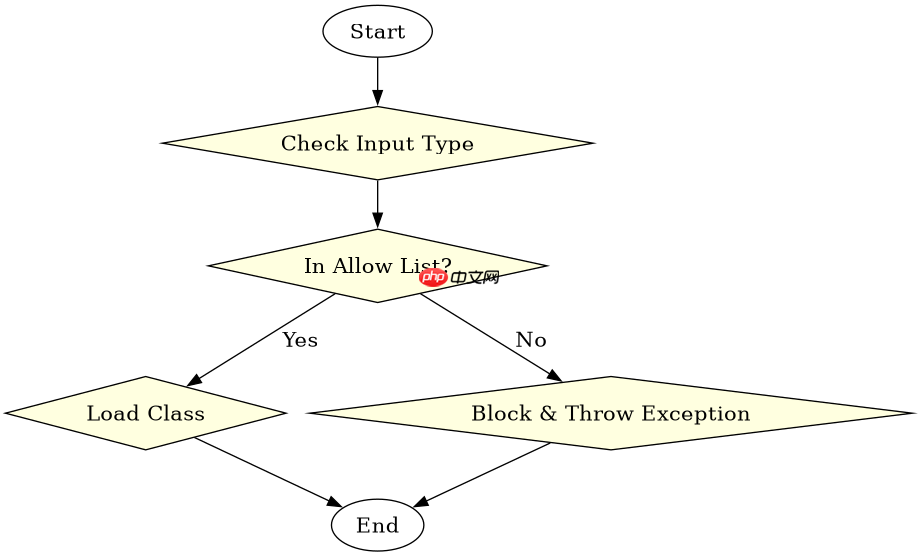
该配置通过 spl_autoload_register 拦截了 thinkProcess 和 thinkmodelconcernConversion 的加载,从而阻断了反序列化链。预期结果为当尝试反序列化包含这些类的对象时,系统抛出异常而非执行恶意代码。此方法适用于无法升级框架版本的场景,但长期建议仍应升级至 ThinkPHP 5.1.38+ 或 6.0+ 版本以彻底修复漏洞。
在PHP 7.4环境下验证反序列化修复效果的具体步骤
验证修复效果需构造一个包含 thinkProcess 的恶意序列化字符串,并在修复后的环境中测试其是否被正确拦截。具体步骤包括:生成原始 payload、部署修复代码、发送请求并观察响应。若修复成功,服务器应返回错误或空白响应,而非执行系统命令或返回敏感信息。同时,需检查日志文件中是否有相关异常记录,以确认拦截机制生效。


















