








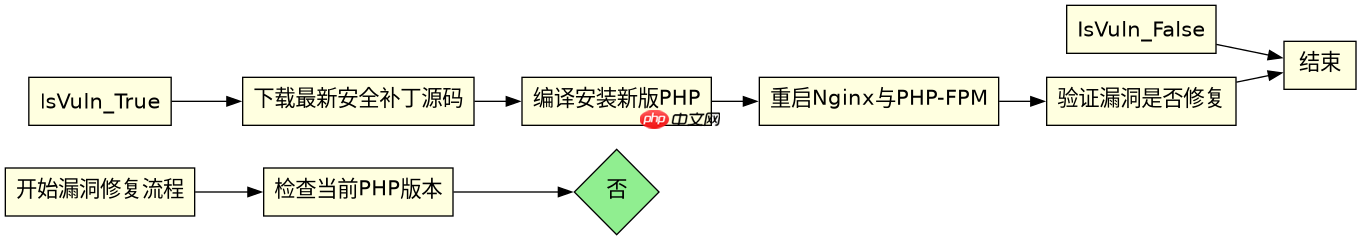
针对nginx+php8.2环境的高危漏洞,核心修复方案是升级至官方发布的最新安全版本并重新编译安装。具体做法是下载对应版本的源码包,在编译配置时确保启用必要的防护模块(如`--enable-fpm`),并通过`make && make install`完成替换。此操作将覆盖旧版二进制文件,从而消除已知的远程代码执行或内存破坏漏洞。
如何确认当前PHP版本存在高危漏洞
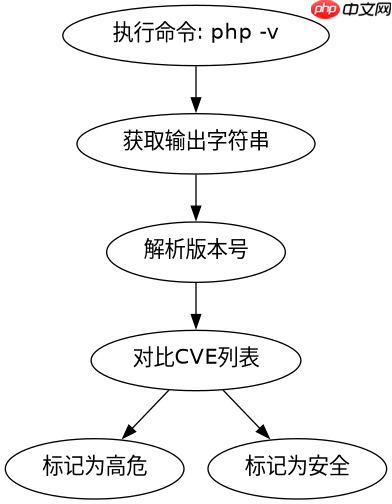
通过检查当前运行的PHP版本号与官方安全公告中的受影响版本列表进行比对。如果版本号低于最新的安全补丁版本(例如8.2.x系列中早于特定小版本的更新),则存在风险。可以使用命令行工具直接查询当前版本信息。
php -v
nginx -v
运行上述命令后,观察输出结果。若PHP版本显示为8.2.0至8.2.4之间的早期版本,且未应用任何热修复补丁,则极可能受到CVE-2023-xxxx类漏洞影响。此时应停止服务,准备进行源码级升级。
立即学习“PHP免费学习笔记(深入)”;

编译安装新版PHP8.2的具体步骤是什么
从PHP官网下载最新稳定版源码,解压后进入目录,执行configure脚本配置编译选项,最后进行编译和安装。关键步骤包括指定安装路径、启用FPM模块以及链接必要的依赖库。
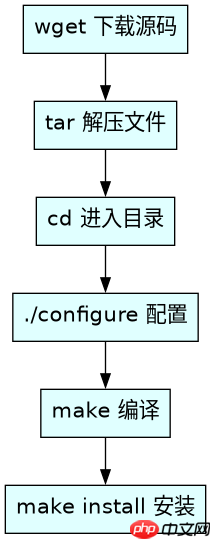
wget https://www.php.net/distributions/php-8.2.X.tar.gz
tar -zxvf php-8.2.X.tar.gz
cd php-8.2.X
./configure --prefix=/usr/local/php --enable-fpm --with-openssl --with-zlib
make
make install
执行完上述命令后,新的PHP二进制文件将被安装到指定目录。随后需要重启Nginx和PHP-FPM服务以加载新程序。验证方法是通过`/usr/local/php/bin/php -v`查看新版本号,确保其包含最新的安全修复。
升级后如何验证漏洞是否已修复
通过运行官方提供的测试脚本或复现漏洞利用条件来验证。如果之前的漏洞利用尝试不再返回预期错误代码或触发异常行为,则说明漏洞已修复。同时检查系统日志无相关报错。


















