








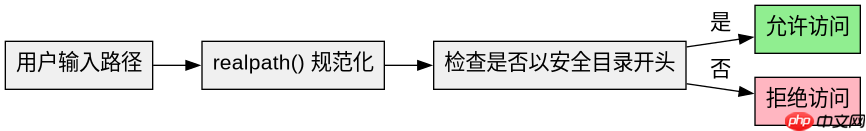
php8.3目录遍历漏洞的快速修复方法是使用 realpath() 函数对输入路径进行规范化,并验证其是否位于预期的安全根目录下。具体做法是:在访问文件前,将用户输入的相对或绝对路径通过 realpath() 解析为绝对路径,然后检查该路径是否以配置的安全目录(如 /var/www/html)开头。如果路径不在安全范围内,则拒绝访问。这样做可以防止攻击者通过 ../ 等序列跳出目标目录,读取服务器上的敏感文件。
如何验证输入路径是否在安全目录内
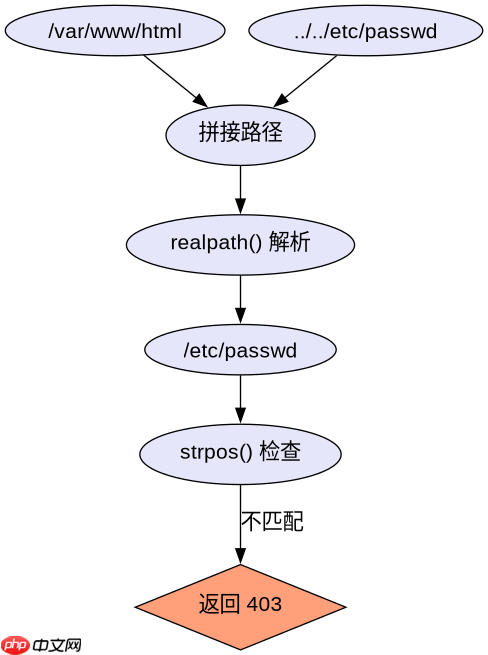
验证的核心在于比较规范化后的路径与安全根目录的前缀。如果 strpos() 返回 false 或者路径长度小于根目录长度,说明路径越界。例如,若安全目录是 /var/www/html,而用户输入 ../../etc/passwd,realpath() 会将其解析为 /etc/passwd,此时 /etc/passwd 并不以 /var/www/html 开头,从而被拦截。
<?php
$baseDir = '/var/www/html';
$userInput = $_GET['file'] ?? '';

// 规范化路径
$safePath = realpath($baseDir . '/' . $userInput);

// 验证路径是否在基目录下
if ($safePath === false || strpos($safePath, $baseDir) !== 0) {
    http_response_code(403);
    die('Access Denied');
}

// 安全地包含文件
include $safePath;
?>
上述代码中,$userInput 模拟用户传入的文件名。如果传入 config.php,$safePath 将是 /var/www/html/config.php,验证通过。如果传入 ../../etc/passwd,$safePath 将是 /etc/passwd,验证失败,返回 403 错误。这种方法简单有效,适用于大多数基于文件包含的场景。
立即学习“PHP免费学习笔记(深入)”;
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
如何处理符号链接和软链接情况
当目录中存在符号链接时,realpath() 会自动跟随链接解析到最终目标。这意味着即使攻击者利用符号链接试图绕过检查,realpath() 也能正确解析出真实路径。例如,如果 /var/www/html/link 指向 /etc,用户输入 link/passwd,realpath() 会解析为 /etc/passwd,同样会被安全校验拦截。因此,无需额外处理符号链接,realpath() 的行为已经足够安全。

<?php
// 假设 /var/www/html/link -> /etc
$baseDir = '/var/www/html';
$userInput = 'link/passwd';

$safePath = realpath($baseDir . '/' . $userInput);
// $safePath will be '/etc/passwd'

if ($safePath === false || strpos($safePath, $baseDir) !== 0) {
    echo 'Blocked symlink traversal';
} else {
    echo 'Allowed';
}
?>
此示例展示了符号链接的处理逻辑。即使用户尝试通过符号链接访问外部资源,realpath() 的解析结果依然会被严格限制在 $baseDir 内。这种机制确保了即使文件系统结构复杂,也能保持安全性。开发者只需确保 realpath() 可用,并在所有文件访问入口应用此校验即可。
为什么不能仅依赖basename过滤
仅使用 basename() 过滤文件名无法阻止目录遍历,因为攻击者可以在文件名中包含路径分隔符。例如,输入 ../../../etc/passwd,basename() 只会提取 passwd,但如果在拼接路径时未正确处理,仍可能导致越界。更重要的是,basename() 不解析路径结构,无法识别 .. 的实际含义。相比之下,realpath() 直接解析完整路径,从根本上消除了遍历风险。因此,必须结合路径规范化与范围检查,而非单纯依赖文件名提取。














