








彻底修复php 8.3命令注入漏洞的核心做法是严禁将用户输入直接拼接到系统命令字符串中,必须使用 escapeshellarg() 对每个参数进行严格转义,或者优先选用 proc_open()、passthru() 等支持数组传参的函数。通过这种隔离机制,可以确保恶意字符被当作普通数据处理,从而阻断命令执行链。若业务允许,应尽可能重构代码以调用原生 php 函数替代外部进程调用。
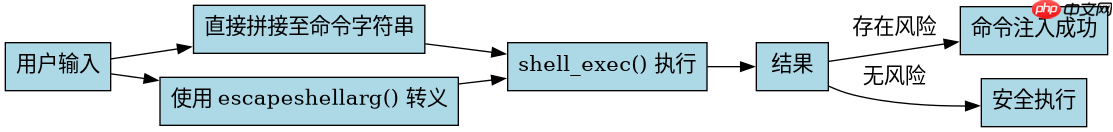
为什么直接拼接会导致命令注入
当开发者直接将变量嵌入到 shell_exec() 或反引号语法中时,攻击者可以通过注入分号、管道符或逻辑运算符来改变命令意图。例如,在 Linux 环境下,输入 ; rm -rf / 会被 shell 解析为两个独立的命令,导致灾难性后果。这种漏洞的本质在于未对用户输入与系统指令边界进行有效隔离。
<?php
// 危险示例:直接拼接
$userInput = $_GET['filename'];
$command = "cat $userInput";
shell_exec($command);

// 安全示例:使用 escapeshellarg
$safeInput = escapeshellarg($_GET['filename']);
$safeCommand = "cat $safeInput";
shell_exec($safeCommand);
?>
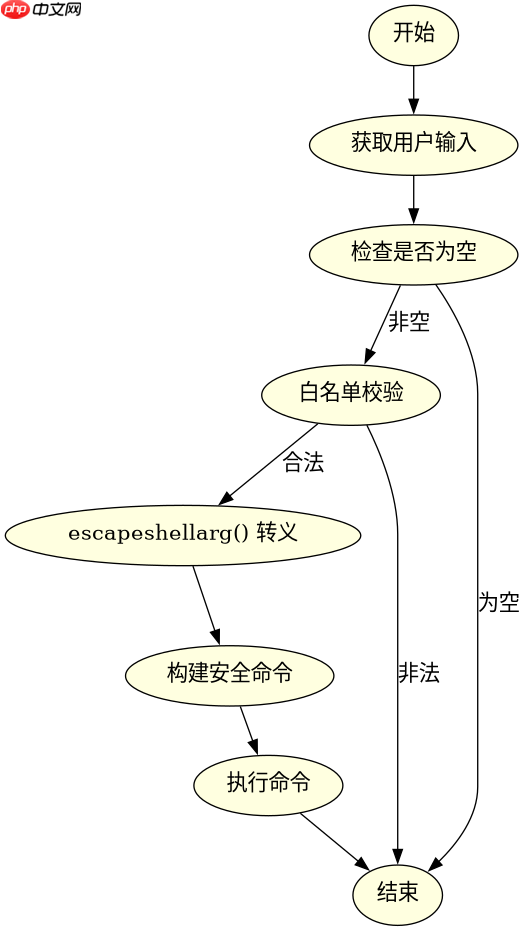
上述代码展示了两种截然不同的处理方式。在危险示例中,如果 $userInput 包含 ; ls -la,最终执行的命令将变为 cat ; ls -la,从而列出当前目录文件。而在安全示例中,escapeshellarg() 会将输入包裹在单引号中并转义内部特殊字符,使得输入被视为单一字符串参数,无法破坏命令结构。
立即学习“PHP免费学习笔记(深入)”;
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
如何正确使用数组参数避免注入
部分函数如 proc_open() 和 exec() 支持以数组形式传递参数,这种方式比字符串拼接更安全,因为底层 C 库会直接处理参数边界,无需经过 shell 解析。然而,并非所有命令都支持数组模式,且仍需注意命令本身的可控性。对于不支持数组的命令,必须结合白名单校验和严格的转义函数使用。

<?php
// 使用 proc_open 的安全实践
$descriptorspec = array(
   0 => array("pipe", "r"),
   1 => array("pipe", "w"),
   2 => array("pipe", "w")
);
$process = proc_open('grep', $descriptorspec, $pipes, null, null, array('suppress_errors' => true));
if (is_resource($process)) {
    fwrite($pipes[0], $_GET['search_term']);
    fclose($pipes[0]);
    $output = stream_get_contents($pipes[1]);
    fclose($pipes[1]);
    fclose($pipes[2]);
    proc_close($process);
    echo htmlspecialchars($output);
}
?>
该示例演示了如何使用 proc_open() 执行 grep 命令。通过将参数通过标准输入流传递,避免了直接在命令行中拼接用户数据。同时,使用 htmlspecialchars() 对输出进行编码,防止 XSS 攻击。这种方法适用于需要处理大量数据或复杂交互的场景,但需注意资源释放和错误处理。
基于特定输入条件的边界情况处理
在处理包含空格、引号或特殊符号的用户输入时,escapeshellarg() 的行为至关重要。例如,当输入为 'test' 时,转义后会变成 '\''test\''',确保其在 shell 中被视为一个整体。若忽略此步骤,攻击者可利用闭合引号注入额外命令。因此,对所有外部输入必须进行统一转义处理,不可遗漏任何参数。



















