








在 windows server 上修复 php 8.1 漏洞,最直接且有效的做法是立即将 php 版本升级至官方提供的最新安全补丁版本(如 8.1.33 或更高),并同步更新所有已安装的扩展。通过替换 php.exe 及相关 dll 文件,可以消除已知的高危远程代码执行和内存破坏漏洞,确保服务器环境的安全性与稳定性。
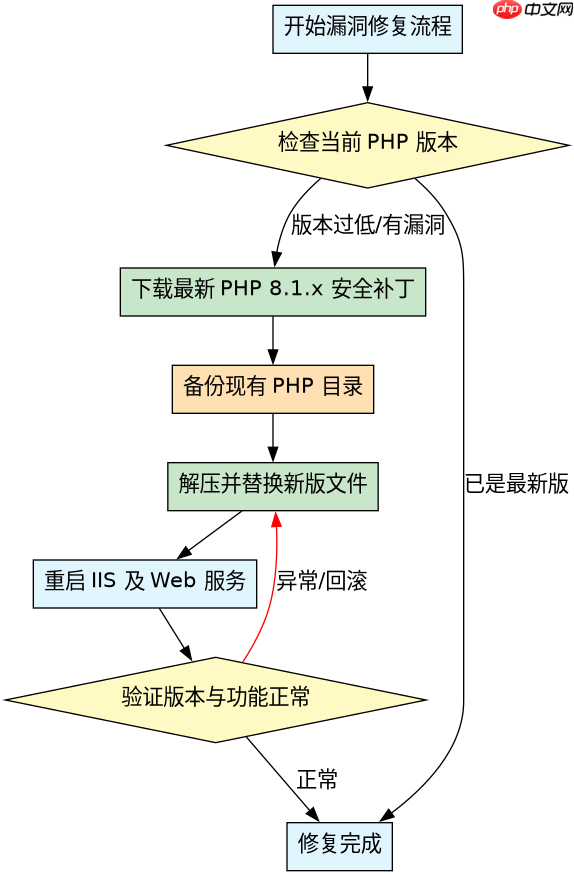
如何获取并验证最新的 PHP 8.1 安全补丁
要获取最新的安全补丁,应直接访问 PHP for Windows 的官方发布页面或镜像站,下载包含完整扩展的 Thread Safe (TS) 或 Non-Thread Safe (NTS) 压缩包。验证补丁有效性的关键在于核对文件的哈希值以及检查版本号是否高于存在漏洞的版本阈值,确保下载的包内包含了针对 CVE 编号的最新修复逻辑。

php -v
PHP 8.1.33 (cli) (built: Nov 2024)
Copyright (c) The PHP Group
Zend Engine v4.1.33, Copyright (c) Zend Technologies
运行上述命令后,若输出显示版本号大于等于 8.1.33,则说明当前环境已应用最新安全补丁。建议同时使用 php -m 检查扩展列表,确保核心扩展如 openssl、mbstring 和 zip 均已正确加载且无报错信息。
立即学习“PHP免费学习笔记(深入)”;

让 Windows 桌面程序在开机时静默自启并隐藏到系统托盘。特别适用于 Flutter、Electron 等无视 VBS/ProcessStartInfo 窗口样式、难以隐藏的顽固应用。提供「VBS 启动器 + Python ctypes/Win32 API」的隐藏窗口方案,可稳定把窗口收进托盘且不闪控制台。
Windows IIS 环境下 PHP 升级的具体操作步骤
在 Windows IIS 环境中升级 PHP,需要停止 IIS 服务以释放对旧版 PHP 文件的占用,随后备份现有目录并将新版文件解压覆盖。接着,需重新配置 FastCGI 设置中的可执行文件路径,并重启 IIS 以使新版本的 PHP-CGI 进程生效,从而完成漏洞修复。
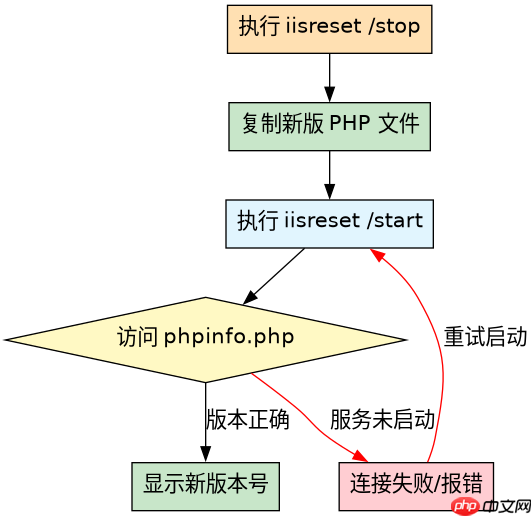
iisreset /stop
copy C:\php_old\*.* C:\php_new\
iisreset /start
执行上述批处理命令序列时,请确保路径与实际安装目录一致。在 iisreset 启动后,可通过浏览器访问一个包含 phpinfo() 的测试脚本,确认 Server API 显示为 CGI/FastCGI 且 Version 字段已更新为最新版本,以此验证升级操作成功且漏洞已修补。
升级后如何验证特定漏洞是否已被修复
升级完成后,需针对已披露的具体漏洞编号进行回归测试。例如,对于涉及反序列化或字符串处理的漏洞,应构造特定的恶意输入 payload 并在本地测试环境中运行,观察 PHP 是否抛出预期的异常或拒绝执行,而非产生未定义行为或崩溃。同时,检查 error_log 中是否有关于旧版函数弃用或兼容性的警告,确保业务代码在新版本下正常运行。



















