








配置nat网关端口映射需要登录云控制台,在nat实例或网关的snat/dnat规则中指定公网ip、协议类型(tcp/udp)、公网端口及对应的内网ecs实例私网ip和端口。该操作将公网流量转发至后端服务器,实现服务暴露。
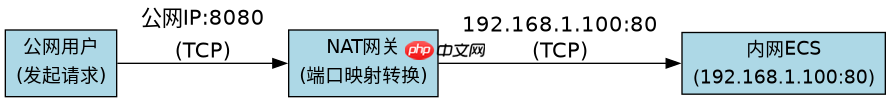
如何创建DNAT端口映射规则
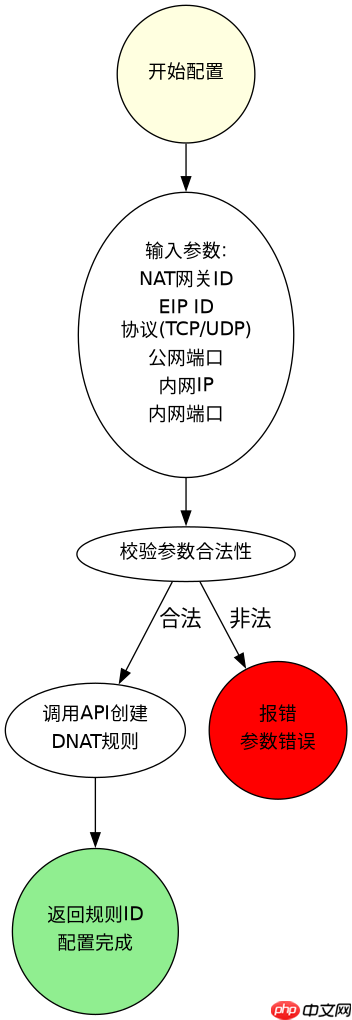
创建DNAT规则需明确公网IP地址、协议、公网端口以及目标内网主机的私网IP和内网端口。通过调用API或控制台界面提交这些参数,系统会在NAT网关上建立一条静态映射表项,使得外部请求能准确到达指定的内部资源。
import os
import json

# 模拟阿里云SDK调用逻辑
def create_dnat_rule(nat_gateway_id, ip_address_id, protocol,
                     external_port, internal_ip, internal_port):
    rule = {
        "NatGatewayId": nat_gateway_id,
        "IpAddressId": ip_address_id,
        "Protocol": protocol,
        "ExternalPort": external_port,
        "InternalIp": internal_ip,
        "InternalPort": internal_port
    }
    # 实际环境中会发送HTTP请求到NAT网关服务
    print(f"Creating DNAT Rule: {json.dumps(rule)}")
    return {"Status": "Success", "RuleId": "dnat-123456"}

# 执行示例
result = create_dnat_rule(
    nat_gateway_id="ngw-uf6xxxxxxxxxxxxx",
    ip_address_id="eip-uf6xxxxxxxxxxxxx",
    protocol="tcp",
    external_port=8080,
    internal_ip="192.168.1.100",
    internal_port=80
)
print(result)
上述代码展示了构建DNAT规则参数的过程。运行后输出显示规则创建成功,返回唯一的规则ID。这对应了控制台中点击“创建”按钮后的后台行为。
如何验证端口映射是否生效
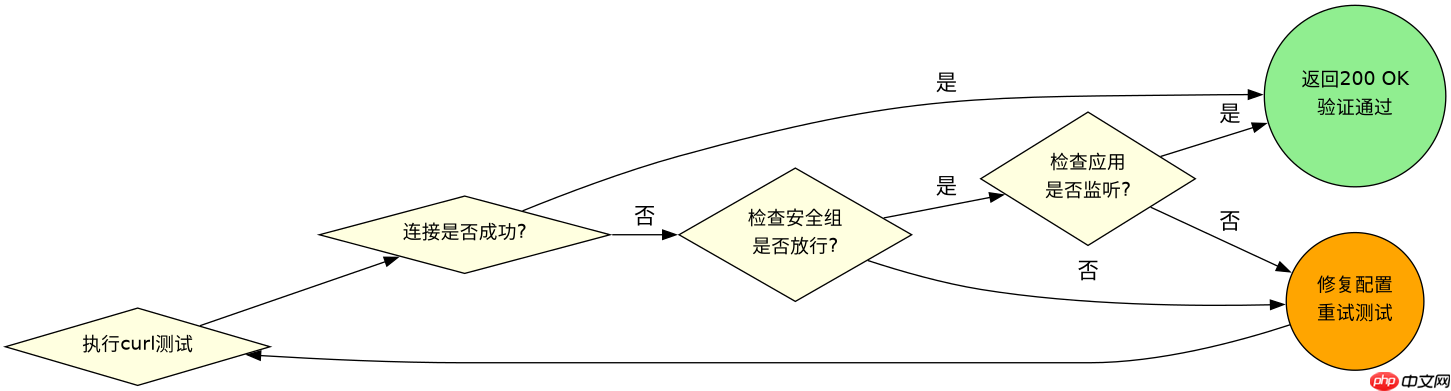
验证端口映射是否生效,可以使用`curl`命令从公网环境访问NAT网关绑定的弹性公网IP(EIP)及其映射的公网端口。如果配置正确,应能收到来自内网服务器的响应;若超时或连接拒绝,则说明映射未生效或防火墙拦截。
# 在公网客户端执行测试
curl -v http://<EIP_ADDRESS>:8080

# 预期输出示例
*   Trying <EIP_ADDRESS>...
* Connected to <EIP_ADDRESS> (<EIP_ADDRESS>) port 8080 (#0)
> GET / HTTP/1.1
> Host: <EIP_ADDRESS>
> User-Agent: curl/7.64.1
> Accept: */*
< HTTP/1.1 200 OK
< Content-Type: text/html
< ...
该测试直接验证了端到端的连通性。如果内网服务器正常运行且安全组允许流量,`curl`将返回HTTP 200状态码及页面内容。若出现连接超时,需检查NAT网关状态、安全组入方向规则以及内网服务器监听状态。
当内网服务器无响应时如何排查
当端口映射配置无误但内网服务器无响应时,主要排查内网服务器的安全组是否放行了来自VPC网段的流量,以及服务器自身应用是否正在监听指定端口。此外,还需确认NAT网关所在的可用区与EIP绑定关系正常,且没有ACL(访问控制列表)阻断流量。






















