








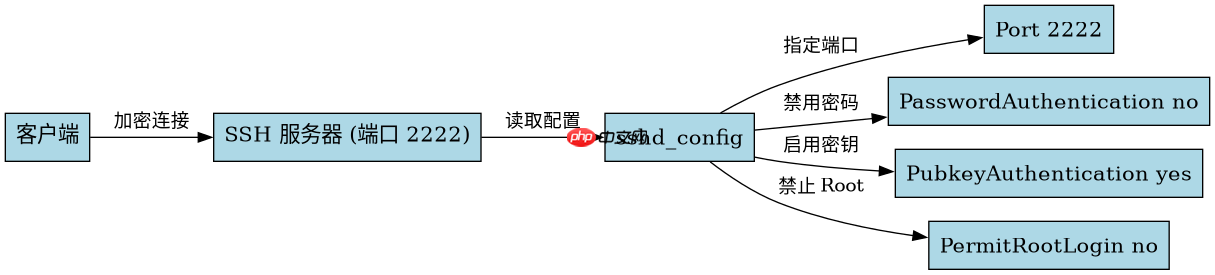
修改 ssh 默认端口并加固服务器,最直接的做法是编辑 /etc/ssh/sshd_config 文件,将 port 参数从默认的 22 改为一个非标准的高位端口(如 2222),然后重启 ssh 服务使配置生效。为了进一步加固安全,应禁用密码登录、强制使用密钥认证、限制 root 远程登录,并通过防火墙规则仅允许特定 ip 访问新端口。这样操作后,攻击者无法通过扫描常见的 22 端口发现目标,且即使被扫描到,没有私钥也无法登录。
如何修改 SSH 默认端口
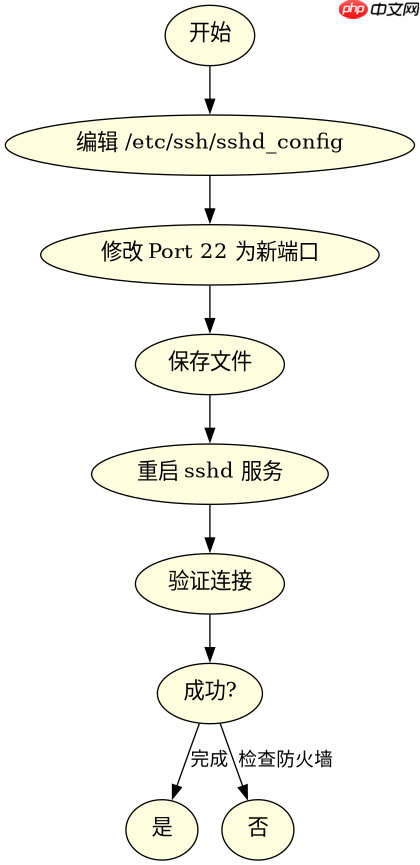
修改 SSH 端口需要直接修改配置文件中的 Port 指令。在 Linux 系统中,该文件通常位于 /etc/ssh/sshd_config。找到以 #Port 22 开头的行,去掉注释符号 #,并将数字 22 替换为你想要的新端口号,例如 2222。修改完成后,必须重启 SSH 服务才能生效。如果使用的是 systemd 系统,可以使用 systemctl restart sshd 命令。注意,在修改端口前,请确保新的端口没有被其他服务占用,并且防火墙允许该端口的入站连接,否则可能导致无法远程连接服务器。
sudo sed -i 's/^#Port 22/Port 2222/' /etc/ssh/sshd_config
sudo systemctl restart sshd
上述命令首先使用 sed 工具查找 /etc/ssh/sshd_config 文件中以 #Port 22 开头的行,并将其替换为 Port 2222。接着,使用 systemctl restart sshd 重启 SSH 守护进程。执行后,SSH 服务将在 2222 端口监听。验证方法是通过新端口连接:ssh -p 2222 user@server_ip。如果连接成功,说明端口修改生效。
如何禁用密码登录并启用密钥认证
为了增强安全性,建议禁用基于密码的登录,强制使用 SSH 密钥对进行身份验证。这可以通过修改 /etc/ssh/sshd_config 中的 PasswordAuthentication 和 PubkeyAuthentication 参数来实现。将 PasswordAuthentication 设置为 no,将 PubkeyAuthentication 设置为 yes。此外,还应设置 PermitRootLogin 为 no 或 prohibit-password,禁止 root 用户直接登录,从而减少暴力破解的风险。修改配置后,同样需要重启 SSH 服务。
sudo sed -i 's/^#PasswordAuthentication yes/PasswordAuthentication no/' /etc/ssh/sshd_config
sudo sed -i 's/^#PubkeyAuthentication yes/PubkeyAuthentication yes/' /etc/ssh/sshd_config
sudo sed -i 's/^#PermitRootLogin prohibit-password/PermitRootLogin no/' /etc/ssh/sshd_config
sudo systemctl restart sshd
这段代码依次修改了三个关键配置项。第一行禁用密码认证,第二行启用公钥认证,第三行禁止 root 用户登录。这些修改共同作用,确保了只有持有正确私钥的用户才能登录,且 root 账户不能直接从网络登录。执行后,用户需要使用私钥文件进行连接,例如:ssh -i /path/to/private_key -p 2222 user@server_ip。如果未配置密钥,连接将被拒绝。
如何通过防火墙限制 SSH 访问来源
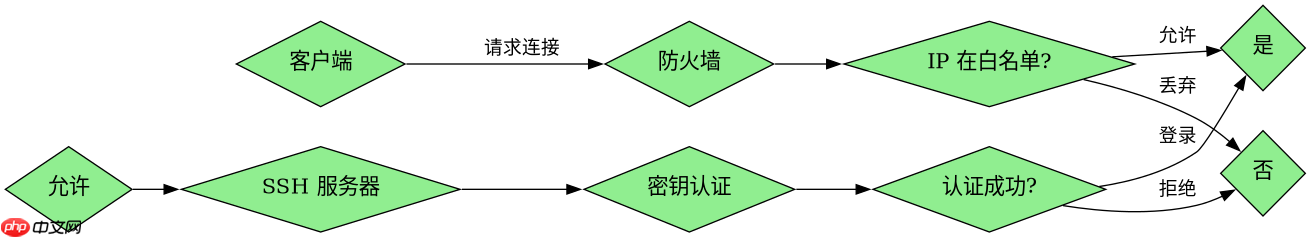
除了修改 SSH 配置,还可以通过防火墙规则限制哪些 IP 地址可以访问 SSH 端口。使用 ufw(Uncomplicated Firewall)或 iptables 可以实现这一目标。例如,使用 ufw 可以只允许特定 IP 访问 2222 端口。首先启用 UFW,然后添加规则允许来自可信 IP 的连接,最后删除默认允许的 22 端口规则(如果存在)。这样可以防止未经授权的 IP 尝试连接 SSH 服务,即使端口已更改,也能提供额外的保护层。
sudo ufw allow from 192.168.1.100 to any port 2222
sudo ufw delete allow 22/tcp
sudo ufw enable
上述命令首先允许来自 IP 192.168.1.100 的流量访问 2222 端口,然后删除可能存在的允许所有 IP 访问 22 端口的规则,最后启用 UFW。这样,只有 192.168.1.100 可以连接到服务器的 SSH 服务。其他 IP 将被防火墙丢弃连接请求。注意,在执行这些命令前,请确保当前会话的 IP 在白名单中,以免被锁定在外。

















