








如何配置WAF规则以拦截SQL注入
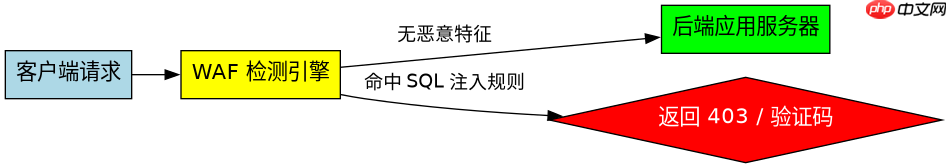
通过部署web应用防火墙(waf)并启用内置的sql注入防护策略,可以实时监控并阻断攻击。核心做法是开启针对常见sql关键字和异常字符组合的检测规则,例如对`union select`、`or 1=1`等模式进行匹配,一旦命中即返回403 forbidden或验证码页面,从而在流量到达后端应用前将其拦截。
server {
    listen 80;
    server_name example.com;

    # 加载ModSecurity WAF引擎
    ModSecurityEngine on;
    ModSecurityConfig /etc/modsecurity/rules.conf;

    location /api/query {
        # 记录被拦截的请求日志
        access_log /var/log/nginx/waf_block.log;
        proxy_pass http://backend_app;
    }
}
上述Nginx配置展示了如何将请求转发给ModSecurity处理。当请求进入时,WAF会解析HTTP参数,若发现包含SQL注入特征,将直接中断连接,后端服务不会收到该请求。
如何通过数据库审计日志识别注入尝试
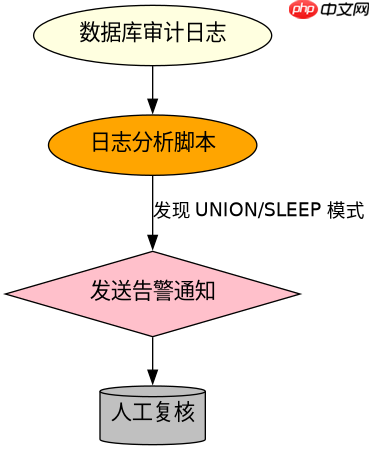
除了网络层的拦截,还需在数据库层面通过审计日志监控潜在的注入行为。具体做法是开启MySQL或PostgreSQL的详细查询日志,重点关注执行时间极短但返回大量数据、或包含非常规聚合函数(如`GROUP_CONCAT`、`SUBSTRING`)的查询语句。这些往往是自动化注入工具探测数据结构的迹象。
-- MySQL开启通用查询日志
SET GLOBAL general_log = 'ON';
SET GLOBAL log_output = 'TABLE';

-- 查询最近5分钟内包含敏感关键字的语句
SELECT * FROM mysql.general_log
WHERE argument LIKE '%UNION%'
   OR argument LIKE '%SLEEP%'
   OR argument LIKE '%BENCHMARK%'
ORDER BY event_time DESC LIMIT 10;
这段SQL用于从审计表中筛选可疑查询。虽然WAF能拦截大部分已知模式,但某些绕过技巧可能漏网,通过定期扫描审计日志中的异常模式,可以发现并补充WAF规则的不足。
当输入包含单引号闭合时系统如何处理
当用户输入包含单引号(')时,系统应确保其被正确转义或参数化,防止破坏SQL语句结构。在参数化查询中,单引号被视为普通数据而非语法符号;而在字符串拼接中,必须使用转义符(如\')或特定编码函数处理。若未正确处理,攻击者可利用单引号闭合原有条件,构造恶意逻辑。
import sqlite3

# 安全做法:使用参数化查询
conn = sqlite3.connect('app.db')
cursor = conn.cursor()
user_input = "' OR '1'='1"

# 错误示范:字符串拼接(危险)
# query = f"SELECT * FROM users WHERE name = '{user_input}'"

# 正确示范:参数绑定
cursor.execute("SELECT * FROM users WHERE name = ?", (user_input,))
result = cursor.fetchall()
print(result)  # 输出为空列表,因为查找的是字面量包含单引号的名称
此代码演示了Python中使用SQLite时的安全实践。即使输入包含单引号,参数化查询也会将其作为纯文本数据处理,不会产生SQL语法错误或被利用为注入点。
















