








如何安全执行动态SQL
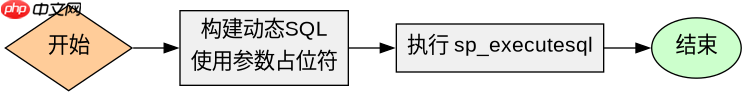
在存储过程中优雅地执行动态sql,核心是使用sp_executesql并配合参数化查询。这不仅能有效防止sql注入,还能提升执行计划的重用率。通过定义输入输出参数,将动态拼接的部分转化为安全的占位符,从而确保代码的健壮性和可维护性。
如何处理动态表名或列名
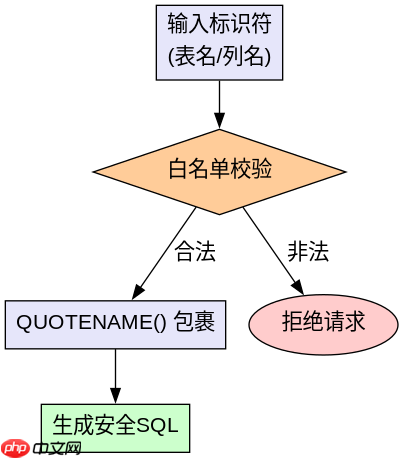
当需要动态指定表名或列名时,由于参数化查询无法用于标识符,必须采用白名单校验结合QUOTENAME()函数进行安全包裹。这种方法能确保即使传入恶意字符串,也会被转换为合法的标识符格式或被拒绝,从而避免语法错误或注入风险。
如何处理动态SQL中的错误与事务
在执行动态SQL时,若发生错误,默认情况下连接会断开,导致外层事务状态混乱。因此,必须在动态SQL内部使用TRY...CATCH块捕获异常,并通过XACT_ABORT ON确保事务的一致性。这样可以将错误信息返回给调用者,同时保证数据操作的原子性。
















