








在 nginx 中配合安全网关过滤恶意请求头,核心做法是利用 proxy_set_header 将原始请求头传递给后端或网关,同时通过 if 指令结合正则表达式对特定头部进行拦截。具体而言,针对 sql 注入、xss 等常见攻击特征,可以在 location 块中使用 if ($http_x_custom ~* "(union|select|drop)") { return 403; } 来直接阻断包含敏感关键词的请求。这样做能确保只有经过清洗或符合白名单的请求才能进入内部网络,从而减轻后端应用的安全压力。
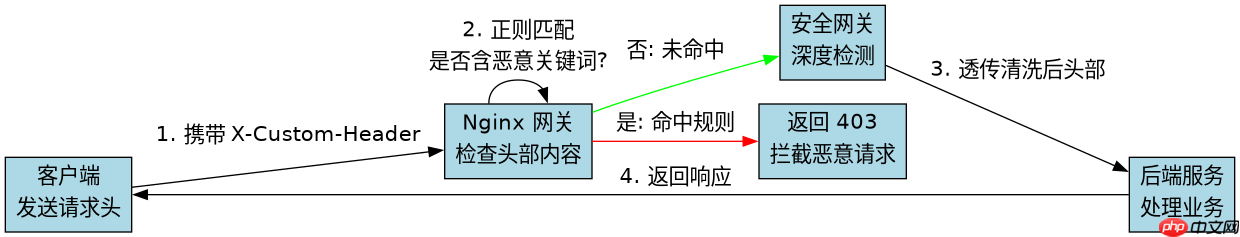
如何识别并拦截包含 SQL 注入特征的请求头?
要拦截包含 SQL 注入特征的请求头,需要定义一个正则表达式匹配规则,并在 Nginx 配置中对该头部值进行检查。当检测到请求头中包含如 UNION、SELECT 等关键字时,立即返回 403 Forbidden 状态码。这种方法适用于已知攻击模式明确的场景,能够直接在边缘节点丢弃恶意流量。
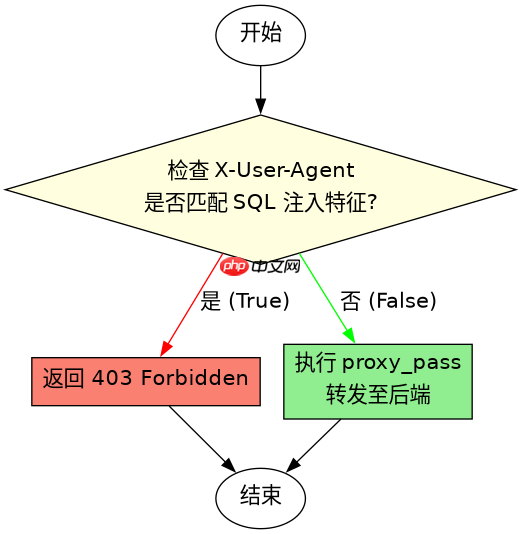
server {
    listen 80;
    server_name example.com;

    location /api/ {
        # 检查自定义头部 X-User-Agent 是否包含 SQL 注入特征
        if ($http_x_user_agent ~* "(union|select|insert|update|delete|drop)") {
            return 403;
        }

        # 正常透传其他头部
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_pass http://backend_server;
    }
}上述配置中,$http_x_user_agent 对应客户端发送的 X-User-Agent 请求头。如果该头的值匹配正则表达式中的任一关键词,Nginx 将直接返回 403 错误,不会将请求转发给后端。预期结果是:正常请求头如 Chrome/90.0 会被放行,而包含 UNION SELECT 的请求会被拒绝。

如何防止恶意 Referer 导致资源盗链或攻击?
防止恶意 Referer 的关键在于验证 Referer 头部是否符合预期的域名白名单。可以通过 if ($http_referer !~* "^https?://(www\.)?example\.com") 来判断来源是否合法。如果不合法,则返回 403 或重定向到首页。这种方式能有效阻止非本站链接触发的敏感接口调用,减少 CSRF 和资源滥用的风险。
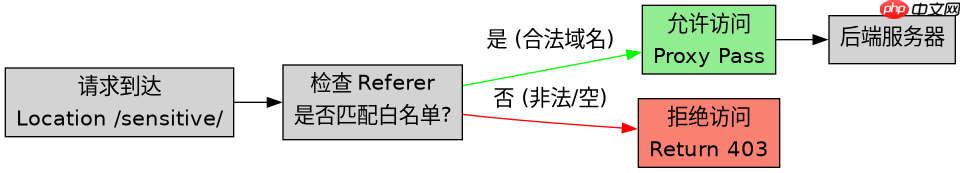
server {
    listen 80;
    server_name example.com;

    location /sensitive/ {
        # 检查 Referer 是否来自允许的域名
        if ($http_referer !~* "^https?://(www\.)?example\.com") {
            return 403;
        }

        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_pass http://backend_server;
    }
}在此配置中,$http_referer 用于获取请求的来源页面 URL。正则表达式要求必须是以 http:// 或 https:// 开头,且域名包含 example.com。任何不符合此模式的 Referer(包括空 Referer 或第三方域名)都会触发 403 响应。这确保了只有从可信来源发起的请求才能访问 /sensitive/ 路径下的资源。
基于程序中某个输入、条件或结果的具体问题
在实际部署中,一个常见的问题是:当请求头中包含特殊字符(如空格、换行符)时,Nginx 如何处理这些非法头部?根据 Nginx 的行为规范,如果请求头包含非法字符,Nginx 默认会返回 400 Bad Request,无需额外配置。这是因为 HTTP 协议规定头部字段不能包含控制字符。因此,开发者无需担心此类基础违规请求能穿透 Nginx,但需注意自定义业务逻辑中若手动解析头部,应确保使用安全的字符串处理函数,避免二次注入风险。


















