








在 apache 中禁止使用特定 http 请求头,最直接且高效的方法是使用 mod_headers 模块配合 header unset 指令。该指令可以在服务器处理请求时,直接移除客户端发送的指定头部字段,从而确保后端应用或上游服务完全接收不到该信息。若需结合条件判断(如仅针对特定路径或来源),可搭配 setenvif 设置环境变量,并通过 header 指令的条件属性进行精准控制。

如何无条件移除所有请求中的指定头部
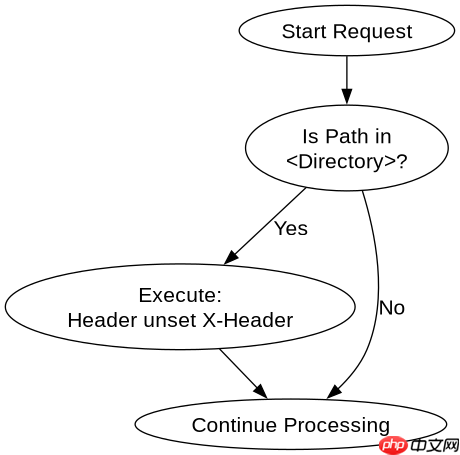
要实现无条件移除,只需在 <directory></directory>、<location></location> 或全局配置中加载 mod_headers 并执行 Header unset。此操作会覆盖客户端发送的值,使其在后续处理链中彻底消失。
LoadModule headers_module modules/mod_headers.so

<Directory /var/www/html>
    Header unset X-Forwarded-For
    Header unset Custom-Secret-Header
</Directory>
上述配置生效后,任何访问该目录的请求,其 X-Forwarded-For 和 Custom-Secret-Header 字段将被 Apache 剥离。后端应用通过标准 API 获取这些头部时将返回空值或未定义状态。注意,Header unset 是立即生效的,它不会保留原始值,也不会触发重定向,只是单纯地过滤掉数据。
如何基于请求特征有条件地移除头部
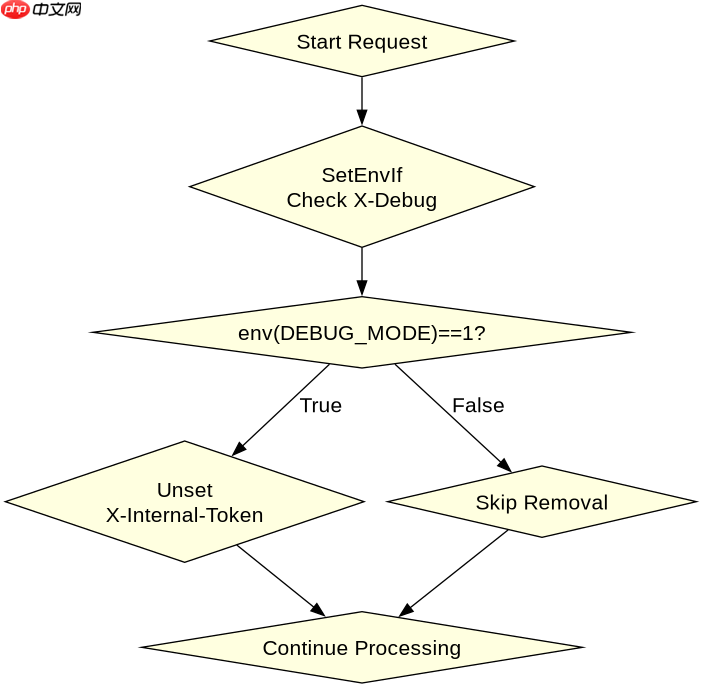
当需要根据请求的来源 IP、User-Agent 或其他头部内容来决定是否移除特定头部时,应使用 SetEnvIf 定义匹配规则,并在 Header 指令中引用该环境变量。这种方法允许细粒度的控制,例如只针对非内部流量隐藏某些调试头部。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
SetEnvIfNoCase ^X-Debug$ ^true$ DEBUG_MODE=1

<Directory /var/www/html>
    <If "env(DEBUG_MODE) == '1'">
        Header unset X-Internal-Token
    </If>
</Directory>
在此示例中,如果客户端发送了值为 true 的 X-Debug 头部,Apache 会将环境变量 DEBUG_MODE 设为 1。随后,If 容器内的逻辑检查该变量,若为真,则执行 Header unset X-Internal-Token。这意味着只有携带调试标志的请求才会被移除内部令牌头部,其他正常请求不受影响。这种机制依赖于 Apache 2.4+ 的表达式引擎,确保了条件判断的灵活性和准确性。
移除头部后后端应用如何验证结果
配置完成后,开发者需要验证头部是否确实被移除。可以通过编写一个简单的 PHP 或 Python 脚本来打印接收到的所有头部信息,或者使用 curl 工具模拟请求并观察响应。关键在于确认后端代码中读取该头部时得到的是预期中的“无”或默认值,而非残留的旧值。
<?php
// test_headers.php
header("Content-Type: text/plain");
foreach ($_SERVER as $key => $value) {
    if (strpos($key, 'HTTP_') === 0 || strpos($key, 'X-') === 0) {
        echo "$key: $value\n";
    }
}
?>
运行 curl -H "X-Forwarded-For: 1.2.3.4" http://localhost/test_headers.php 后,检查输出列表。如果配置正确,列表中不应出现 HTTP_X_FORWARDED_FOR 键。若发现该键存在且值为 1.2.3.4,说明 mod_headers 未生效或配置作用域有误。此外,还需检查后端框架是否有中间件在 Apache 之前拦截了请求,因为 Apache 的头部修改发生在请求进入应用层之前,若应用层有缓存或代理逻辑,可能影响最终观测结果。




















