








在 nginx 中过滤非法请求头,最直接且高效的方法是使用 if 指令配合正则表达式匹配 $http_... 变量。当检测到包含非法字符(如换行符、控制字符)或特定恶意值的请求头时,直接返回 403 forbidden 状态码以阻断请求。这种方法无需引入额外的 lua 模块,仅依靠 nginx 核心功能即可实现。
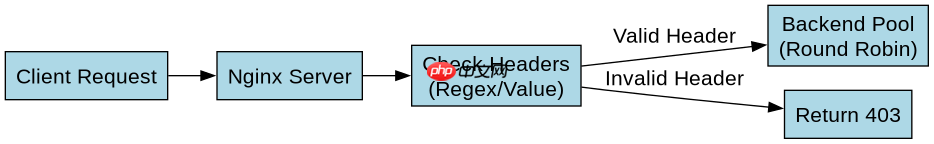
如何检测并拦截包含换行符的请求头?
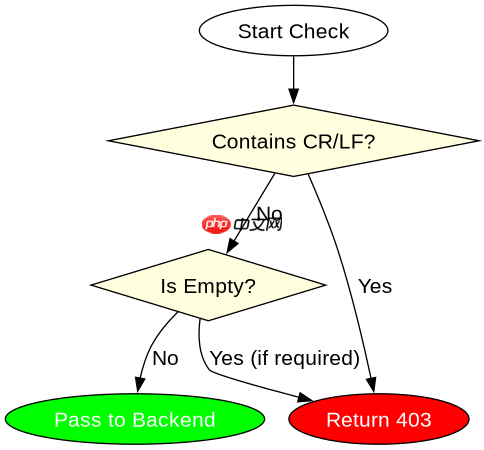
HTTP 响应拆分攻击通常利用 CRLF(回车换行)字符注入伪造的响应头。Nginx 提供了内置变量 $http_xxx 来访问客户端发送的自定义请求头。要拦截此类攻击,需检查这些变量是否包含 %0a 或 %0d 等 URL 编码后的控制字符,或者直接使用正则表达式匹配不可见字符。一旦匹配成功,立即终止处理流程并返回错误。
server {
    listen 80;
    server_name example.com;

    # 假设我们要过滤名为 X-Custom-Header 的请求头
    if ($http_x_custom_header ~* "[\r\n%0a%0d]") {
        return 403 "Invalid header content";
    }

    location / {
        proxy_pass http://backend_pool;
    }
}
上述配置中,~* 表示不区分大小写的正则匹配。如果 X-Custom-Header 的值中包含任何换行或回车符号,Nginx 将执行 return 403。注意,Nginx 内部会将 URL 编码的字符转换为实际字节进行比较,因此同时匹配原始控制字符和编码形式是更稳妥的做法。对于其他常见的非法字符,如空字符 %00,也可以加入正则表达式中进行过滤。

如何基于特定非法值进行白名单或黑名单过滤?
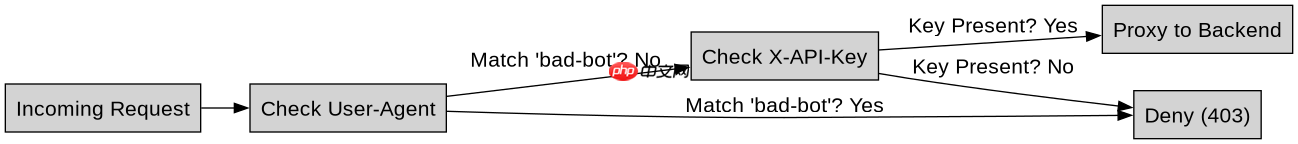
除了字符层面的过滤,有时需要根据请求头的具体值来决定是否放行。例如,某些 API 要求特定的 Authorization 格式,或者需要拒绝来自特定 User-Agent 的爬虫。此时可以使用 = 或 != 进行精确匹配,或使用 ~ 进行模式匹配。这种逻辑可以嵌套使用,但需注意 if 在 Nginx 中的局限性,避免在 if 中使用 proxy_pass 等复杂指令。
server {
    listen 80;
    server_name example.com;

    # 黑名单:拒绝包含 'bad-bot' 的 User-Agent
    if ($http_user_agent ~* "bad-bot") {
        return 403;
    }

    # 白名单:要求 X-API-Key 必须存在且不为空
    if ($http_x_api_key = "") {
        return 403 "API Key required";
    }

    location / {
        proxy_pass http://backend_pool;
    }
}
在第二段代码中,首先检查 User-Agent 是否包含 bad-bot,如果包含则直接拒绝。接着检查 X-API-Key 是否为空字符串。如果为空,同样返回 403。这种逐层过滤的方式可以确保只有符合规范的请求才能进入后端服务。需要注意的是,$http_x_api_key 在未发送该头部时值为空字符串,因此可以直接通过判断空值来强制要求客户端提供该头部。
轮询转发中如何处理被过滤后的连接状态?
当请求因非法请求头被 Nginx 拦截并返回 403 时,该请求不会到达上游的负载均衡池(即轮询转发的目标服务器)。这意味着上游服务器不会记录此次连接,也不会消耗其处理能力。从监控角度看,这些被过滤的请求只会出现在 Nginx 自身的访问日志中,状态码为 403,而不会计入后端服务器的健康检查或负载统计中。这有助于保护后端服务免受无效流量的冲击,保持轮询算法的有效性,确保只有合法请求被均匀分发到健康的后端节点。





















