








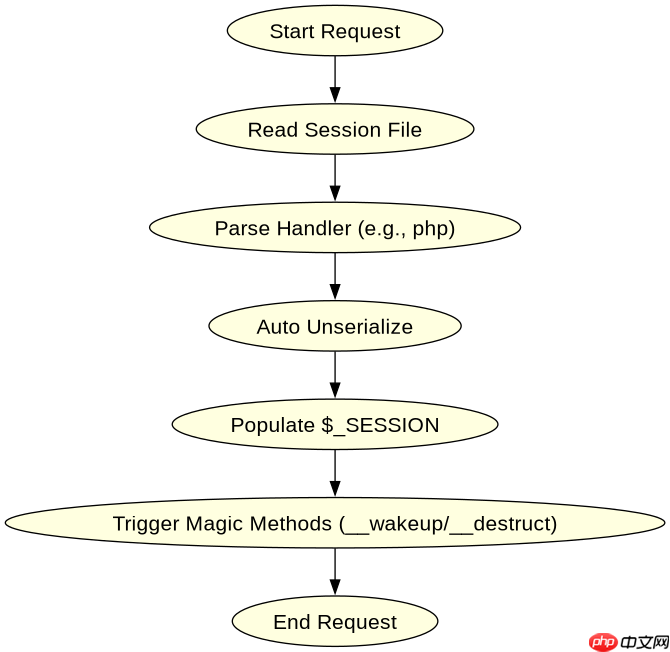
会话反序列化(session deserialization)与 `unserialize()` 的核心区别在于触发时机、作用范围和安全模型。`unserialize()` 是 php 中一个通用的数据还原函数,任何代码都可以显式调用它来解析任意字符串,这直接导致了广泛的远程代码执行(rce)漏洞风险;而会话反序列化特指 php 在每次请求开始时,根据 `session.serialize_handler` 配置自动将存储的 session 数据还原为全局变量数组的过程,其输入源被严格限制在服务器本地的 session 文件中。简而言之,前者是主动的、无限制的通用操作,后者是被动的、受限的系统级初始化行为。

unserialize() 为何容易引发 RCE 漏洞?
unserialize() 漏洞的本质在于攻击者能够控制传入该函数的字符串内容。当程序使用 unserialize($_GET['data']) 或类似方式处理用户输入时,攻击者可以构造包含恶意魔术方法(如 __destruct, __wakeup)的 PHP 对象序列。一旦反序列化成功,这些对象的魔术方法会被自动触发,从而执行任意代码。这种漏洞不依赖于特定的框架或库,只要存在对不可信数据的直接反序列化,就会暴露风险。解决这一问题的关键在于避免直接反序列化用户输入,或者使用白名单机制限制可反序列化的类。
\u003c?php
class VulnerableClass {
    public $cmd = 'id';

    function __destruct() {
        // 危险:直接执行用户可控的命令
        system($this->cmd);
    }
}

// 模拟用户输入
$user_input = $_GET['payload'];

// 直接反序列化用户输入,导致 RCE
$data = unserialize($user_input);
?\u003e
会话反序列化是如何自动触发代码执行的?
会话反序列化漏洞发生在 PHP 启动阶段。当 PHP 配置了非默认的序列化处理器(如 php 或 php_binary)时,它会尝试解析存储在服务器上的 Session 文件。如果攻击者能够通过文件上传、日志注入或其他途径向 Session 存储路径写入恶意的 Session 数据,那么在下一次请求中,PHP 会自动调用相应的反序列化逻辑。与 unserialize() 不同,这里攻击者不需要直接调用函数,而是通过“污染”数据源来间接触发。常见的利用场景包括利用 __sleep 或 __wakeup 魔术方法来绕过安全检查或执行破坏性操作。

\u003c?php
// session.php
session_start();
// 假设攻击者已经通过其他方式写入了恶意 Session 数据
// PHP 内部会自动反序列化并填充 $_SESSION
print_r($_SESSION);
?\u003e
如何防止这两类反序列化漏洞?
防止反序列化漏洞的最佳实践是避免使用 PHP 原生的 serialize/unserialize 处理不可信数据。对于通用数据交换,推荐使用 JSON 格式(json_encode/json_decode),因为 JSON 不包含对象类型信息,无法直接触发魔术方法。对于必须使用序列化的场景,应实施严格的输入验证和过滤。此外,升级 PHP 版本至 7.4+ 并使用 phar:// 协议的限制策略也能有效缓解部分风险。对于会话管理,建议将 session.serialize_handler 设置为 php_serialize,这是一种更安全的键值对序列化方式,能显著降低被利用的可能性。
















