








给 php-fpm 配置最小权限环境的核心做法是:使用独立的非 root 用户(如 www-data)运行进程,将 listen.owner 和 listen.group 设置为该用户,并严格限制 web 服务器(如 nginx)对该用户的访问权限。这样即使 php 代码出现漏洞,攻击者也只能在受限的用户上下文中操作文件,无法直接修改系统配置或读取敏感数据。

Nginx 与 PHP-FPM 的权限隔离机制是什么?
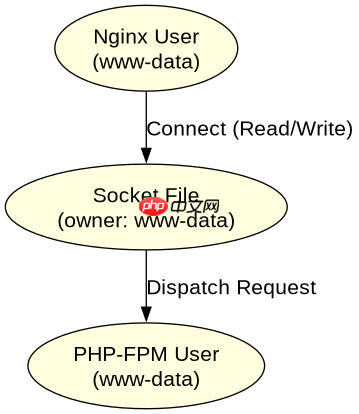
Nginx 通常以 nginx 或 www-data 用户运行,而 PHP-FPM 子进程也应以相同的用户身份运行,以便通过 Unix Socket 进行通信。关键在于确保 Nginx 用户拥有对 PHP-FPM 监听套接字(Socket)文件的读写权限,同时禁止其他无关用户访问该 Socket。这可以通过设置 listen.owner、listen.group 和 listen.mode 来实现。
user www-data;
worker_processes auto;

events {
    worker_connections 1024;
}

http {
    server {
        listen 80;
        server_name example.com;
        root /var/www/html;

        location ~ \.php$ {
            fastcgi_pass unix:/run/php/php-fpm.sock;
            fastcgi_index index.php;
            include fastcgi_params;
            fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        }
    }
}
上述 Nginx 配置中,fastcgi_pass 指向一个 Unix Socket 文件。该文件由 PHP-FPM 创建,其权限决定了谁能连接它。如果 Nginx 和 PHP-FPM 使用不同的用户,必须确保 Nginx 用户属于 PHP-FPM 所在的组,或者 Socket 文件权限设置为允许 Nginx 用户访问。例如,在 PHP-FPM 池中设置 listen.owner = www-data 和 listen.group = www-data,并将 listen.mode 设为 0660,这样只有 www-data 用户及其组成员可以读写该 Socket。Nginx 以 www-data 运行时,即可正常通信,而其他用户则被拒绝。
立即学习“PHP免费学习笔记(深入)”;

如何限制 PHP-FPM 子进程的文件访问范围?
除了网络层面的隔离,还需限制 PHP-FPM 子进程在文件系统上的权限。通过将 chroot 或 chdir 设置为网站根目录,并结合 open_basedir 限制,可以防止脚本访问系统关键文件。此外,禁用危险函数如 exec、shell_exec 等,能进一步减少攻击面。
[www]
user = www-data
group = www-data
listen = /run/php/php-fpm.sock
listen.owner = www-data
listen.group = www-data
listen.mode = 0660

; 限制文件访问路径
open_basedir = /var/www/html/:/tmp/

; 禁用危险函数
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source

; 日志记录
php_admin_value[error_log] = /var/log/php-fpm/www-error.log
php_admin_flag[log_errors] = on
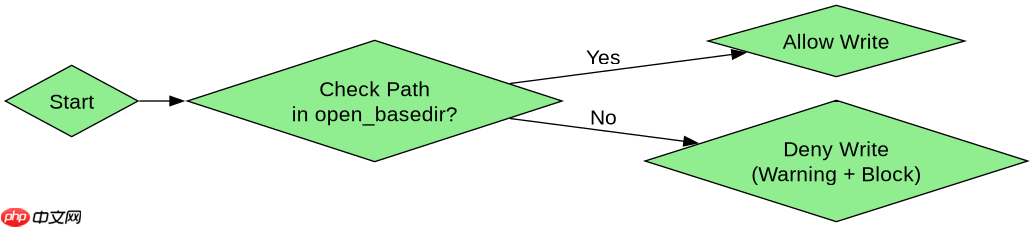
在 PHP-FPM 池配置中,open_basedir 限制了脚本只能访问指定目录,避免跨站读取。同时,disable_functions 禁用了可能执行系统命令的函数,即使代码中存在注入点,也无法调用外部程序。这些措施共同构成了最小权限原则下的安全基线。
当 PHP 脚本尝试写入非授权目录时会发生什么?
如果 PHP 脚本尝试写入不在 open_basedir 允许范围内的目录,PHP 会抛出 Warning: open_basedir restriction in effect 错误,并阻止写入操作。此时,脚本不会崩溃,但无法完成文件写入,从而保护了系统其他部分的安全。开发者应确保所有需要写入的路径都被明确列入 open_basedir,否则需调整策略而非放宽限制。


















