








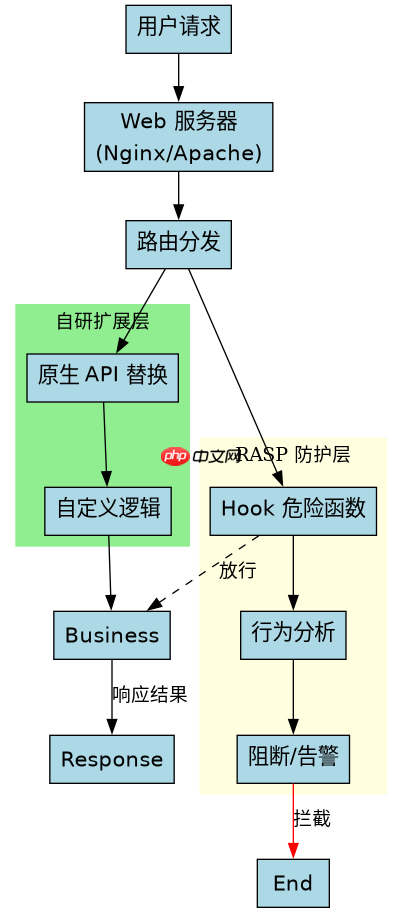
自研扩展和 rasp 防 php 漏洞,选型取决于对性能损耗的容忍度以及对业务逻辑侵入性的接受程度。如果追求极致的执行效率且愿意承担底层开发维护成本,应优先选择自研 c 扩展;若希望快速部署、无需修改业务代码且能覆盖多种漏洞类型,则应选择 rasp 方案。rasp 通过 hook 机制在运行时拦截危险函数调用,而自研扩展通常通过替换或增强核心 api 来提供防护。
RASP 如何实现无侵入式防护
RASP(Runtime Application Self-Protection)通过在 PHP 运行时注入 Agent,Hook 关键危险函数来实现防护。它不需要修改业务代码,只需在 php.ini 中加载扩展即可生效。这种方式的优势在于部署简单,能够自动识别并阻断 SQL 注入、命令执行等常见攻击,同时支持动态更新规则而不需重启服务。

extension=rasp.so
[rasp]
rasp.enable=1
rasp.log_level=3
rasp.block_action=1
上述配置展示了如何启用 RASP 扩展。`rasp.enable` 设置为 1 表示开启防护,`rasp.log_level` 控制日志详细程度,`rasp.block_action` 设置为 1 表示直接阻断恶意请求。开发者无需改动任何业务逻辑,RASP 会在后台自动监控 `eval`, `system`, `exec` 等函数的调用上下文,一旦发现参数包含恶意特征,立即抛出异常或终止执行。
立即学习“PHP免费学习笔记(深入)”;

自研 C 扩展的性能优势与实现难点
自研 C 扩展直接集成在 PHP 内核中,相比 RASP 的 Hook 机制,具有更低的运行时开销。由于 C 语言直接操作内存和系统调用,避免了额外的解释层延迟。然而,开发难度极大,需要深入理解 Zend Engine 内部结构,且必须针对每个 PHP 版本进行适配和维护。此外,自研扩展通常只能解决特定类型的漏洞,如自定义加密或特定协议解析,难以像 RASP 那样通用性地防御多种攻击向量。
#include <php.h>
#include <zend_exceptions.h>

PHP_FUNCTION(custom_protect) {
    char *input;
    int input_len;

    if (zend_parse_parameters(ZEND_NUM_ARGS(), "s", &input, &input_len) == FAILURE) {
        return;
    }

    // 简单的输入过滤逻辑
    if (strstr(input, "<script>") != NULL) {
        zend_throw_exception_ex(zend_ce_exception, 0, "Malicious input detected");
        return;
    }

    // 正常处理逻辑
    RETURN_STRING(input);
}
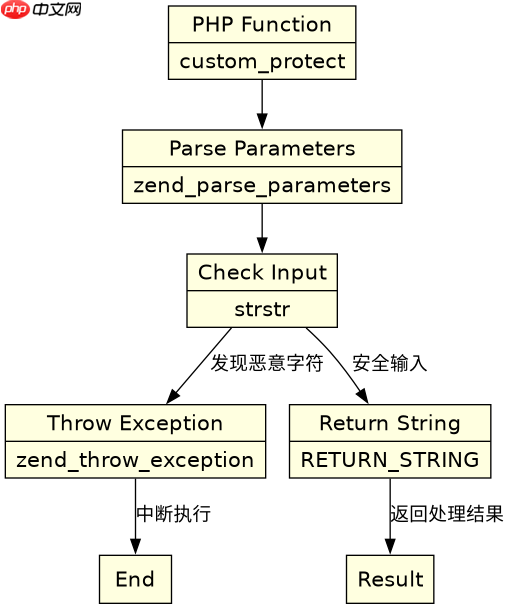
以上代码片段展示了一个简单的 PHP 扩展函数 `custom_protect` 的实现。该函数接收一个字符串参数,检查其中是否包含 `<script>` 标签,如果包含则抛出异常。这种底层实现方式虽然灵活,但需要开发者手动处理参数解析、异常抛出以及内存管理,复杂度远高于使用现成的 RASP 解决方案。</script>
基于具体输入条件的漏洞触发验证
在实际应用中,无论是 RASP 还是自研扩展,都需要面对具体的输入数据。以 SQL 注入为例,当用户输入包含单引号或注释符时,系统应能准确识别并拦截。对于 RASP,这依赖于其内置的规则引擎;对于自研扩展,则需要开发者显式编写过滤逻辑。测试时应构造包含典型攻击载荷的请求,观察系统是否能正确返回错误或阻断连接,从而验证防护机制的有效性。



















