








给 php 项目做完整的漏洞自查清单,核心是建立一套覆盖代码、配置和依赖的自动化扫描流程。具体做法是结合静态分析工具(如 phpstan)、安全专用扫描器(如 rips 或 sonarqube)以及依赖检查工具(如 composer audit),将规则集成到 ci/cd 流水线中。这样可以在每次提交时自动拦截 sql 注入、xss 等常见风险,确保项目从开发到部署都处于受控状态。

如何配置静态分析工具以发现潜在逻辑错误
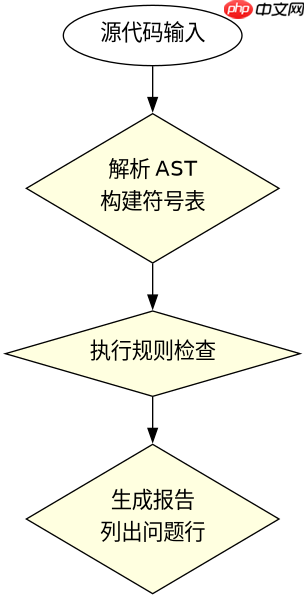
使用 PHPStan 或 Psalm 进行类型检查和逻辑分析,可以提前发现未定义变量、类型不匹配等导致运行时错误的隐患。这些工具通过解析代码抽象语法树,能比传统 Linter 发现更深层的逻辑漏洞。
composer require --dev phpstan/phpstan
phpstan analyse src/ --level max
上述命令会安装 PHPStan 并针对 src/ 目录进行最高级别(Level Max)的检查。运行后,工具会输出所有发现的潜在问题列表,包括未初始化的变量、无效的类型转换等。开发者需逐一修复这些问题,直到扫描结果为零警告,从而提升代码的健壮性。
立即学习“PHP免费学习笔记(深入)”;

如何检测已知的第三方依赖漏洞
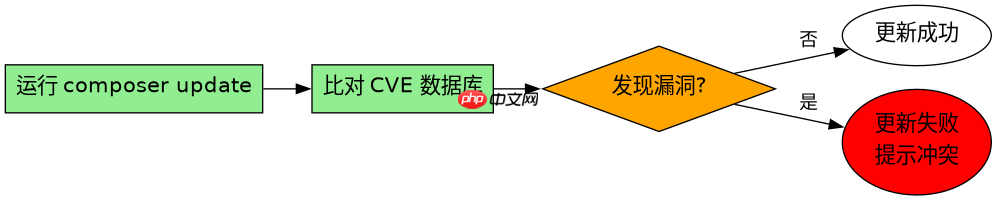
PHP 项目严重依赖 Composer 管理的包,许多漏洞源于过时的库。使用 composer audit 或专门的工具如 roave/security-advisories 可以自动比对已知 CVE 数据库。这能确保项目中没有引入包含高危漏洞的组件。
composer require --dev roave/security-advisories:dev-latest
composer update
安装 roave/security-advisories 后,在运行 composer update 时,Composer 会自动检查新安装的包是否在黑名单中。如果某个包存在已知安全漏洞且无补丁,更新过程将被中断并报错。这种方法强制项目在依赖层面保持安全,防止因引入恶意或受损库而导致整体防线失守。
如何处理扫描结果中的误报与忽略项
在自动化扫描过程中,难免会出现误报或特定场景下的合法风险。例如,某些动态调用可能无法被静态分析准确识别。此时,需要在代码中添加特定的注释指令或使用配置文件来标记这些例外情况,避免重复干扰。同时,应定期审查这些忽略项,确保它们不会掩盖真实的安全问题。



















