








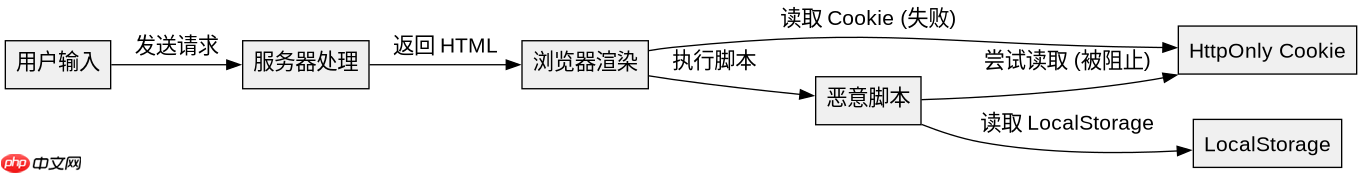
httponly 不能防止 xss,它只能防止已发生的 xss 攻击中 javascript 读取 cookie。转义输出仍然必须,因为 httponly 不保护内存中的 dom、localstorage 或其他非 cookie 数据,且无法阻止恶意脚本执行其他操作。
为什么 HttpOnly 不能拦截所有 XSS 攻击
HttpOnly 标志仅作用于浏览器对 Cookie 的访问权限,禁止 JavaScript 通过 document.cookie 读取标记为 HttpOnly 的 Cookie。然而,XSS 攻击的本质是注入并执行恶意脚本,该脚本可以读取 localStorage、sessionStorage、DOM 内容,发起网络请求,或修改页面行为。因此,即使 Cookie 被保护,攻击者仍可通过其他方式窃取敏感信息或破坏用户体验。
const express = require('express');
const app = express();

app.get('/profile', (req, res) => {
  const username = req.query.name || 'Guest';
  // 设置 HttpOnly Cookie
  res.cookie('session_id', 'abc123', { httpOnly: true });
  // 未转义输出用户输入
  res.send(`<h1>Hello ${username}</h1>`);
});

app.listen(3000);
为什么转义输出是必须的
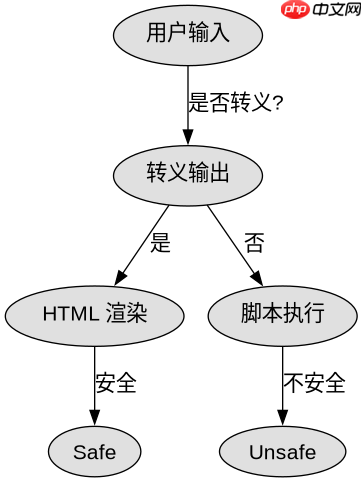
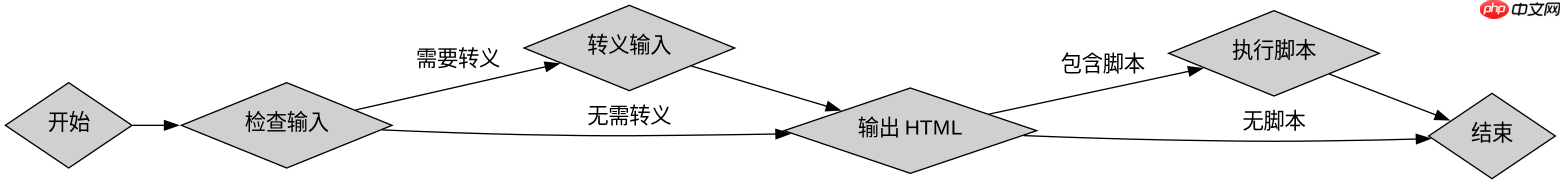
转义输出是将用户输入中的特殊字符(如 、&)转换为 HTML 实体,从而防止浏览器将其解析为 HTML 标签或脚本。这是防御 XSS 的根本手段,因为它从源头上消除了恶意代码的执行可能性。即使使用了 HttpOnly Cookie,如果不进行转义,攻击者仍可注入 <script> 标签,导致页面被篡改或数据泄露。</script>
<!DOCTYPE html>
<html>
<head><title>XSS Test</title></head>
<body>
  <h1 id="greeting">Loading...</h1>
  <script>
    // 模拟未转义的用户输入
    const userInput = '<script>alert("XSS")</script>';
    document.getElementById('greeting').innerHTML = userInput;
  </script>
</body>
</html>
基于程序中某个输入、条件或结果的具体问题
在 Express 程序中,如果用户输入包含 <script> 标签,且服务器未对其进行转义直接输出到 HTML 响应中,浏览器将执行该脚本。这会导致 alert 弹窗,证明 XSS 攻击成功。即使设置了 HttpOnly Cookie,该攻击依然有效,因为脚本可以访问非 Cookie 数据或执行其他恶意操作。</script>

















