








PHP2Shell漏洞利用后如何排查Webshell和入侵痕迹?
排查php2shell漏洞利用后的webshell和入侵痕迹,核心在于定位被篡改的web目录、识别恶意文件并清理残留的后门。具体做法是结合时间戳扫描可疑文件,检查系统命令执行日志以及分析数据库异常数据。通过比对文件哈希值、审查web服务器访问日志(如apache或nginx日志)中的异常请求,可以确认攻击者是否留下了持久化后门。此外,还需检查定时任务(cron)和启动项,防止攻击者再次获取权限。
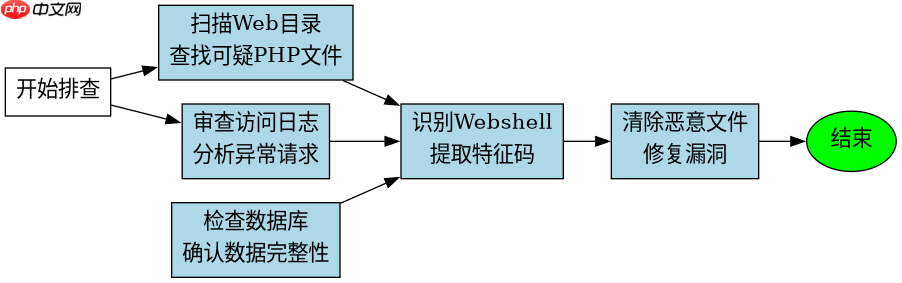
如何识别和清除隐蔽的Webshell文件?
识别和清除隐蔽的Webshell文件,关键在于使用特征码扫描工具并结合人工审计。具体做法是利用ClamAV或Rkhunter等安全工具对网站目录进行全盘扫描,同时手动检查近期修改过的PHP文件。重点关注包含`eval()`、`base64_decode()`、`assert()`等危险函数的代码片段。对于疑似文件,应将其隔离并在沙箱环境中运行测试,确认其功能后再删除。清除时务必确保备份完整,以便在误删重要文件时恢复。
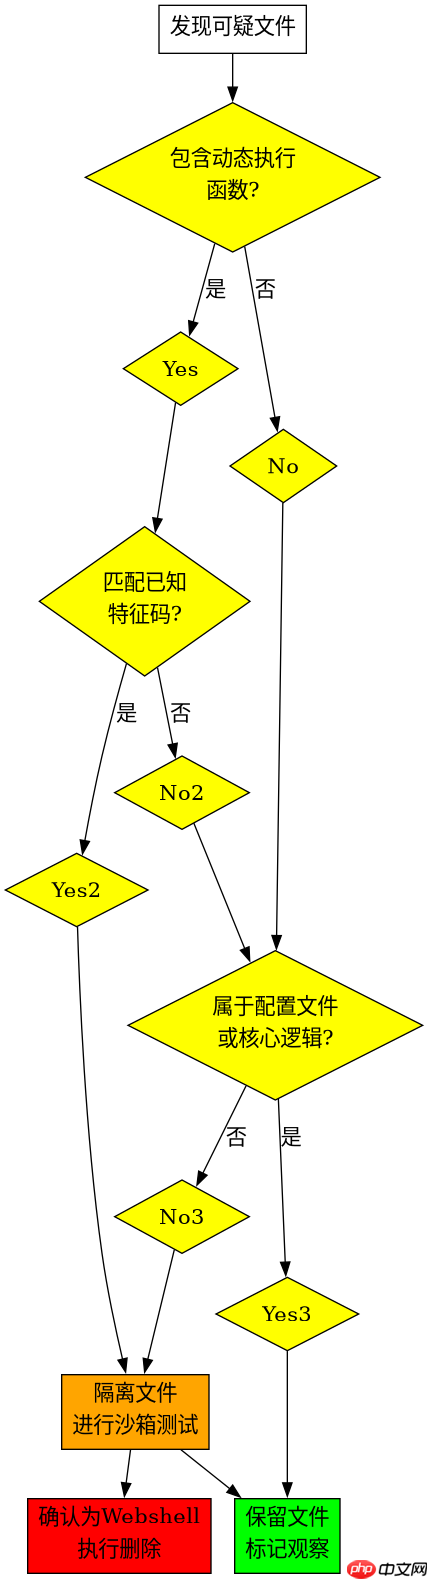

基于程序中某个输入、条件或结果的具体问题
针对PHP2Shell漏洞,一个具体的问题是:攻击者如何利用特定的HTTP参数注入系统命令?例如,当用户输入未经过滤的`cmd`参数时,程序可能直接将其传递给`system()`函数。这种输入会导致任意命令执行,从而允许攻击者读取敏感文件或上传恶意脚本。排查时需重点检查所有涉及系统调用的入口点,确保使用了白名单机制或严格的输入验证。
立即学习“PHP免费学习笔记(深入)”;



















